LynxPDF がサポートすること
- 1
LynxPDFはLDAPまたはLDAPSによるWindows Active Directoryへの接続をサポートします。
- 2
ITチームがディレクトリホスト、ポート、読み取り専用バインドアカウント、ユーザーマッピングを管理します。
- 3
必要に応じてCA証明書でLDAPSディレクトリサーバーの証明書チェーンを検証できます。


LDAPまたはLDAPSでWindows Active Directoryに接続し、ディレクトリユーザーの管理を効率化します。
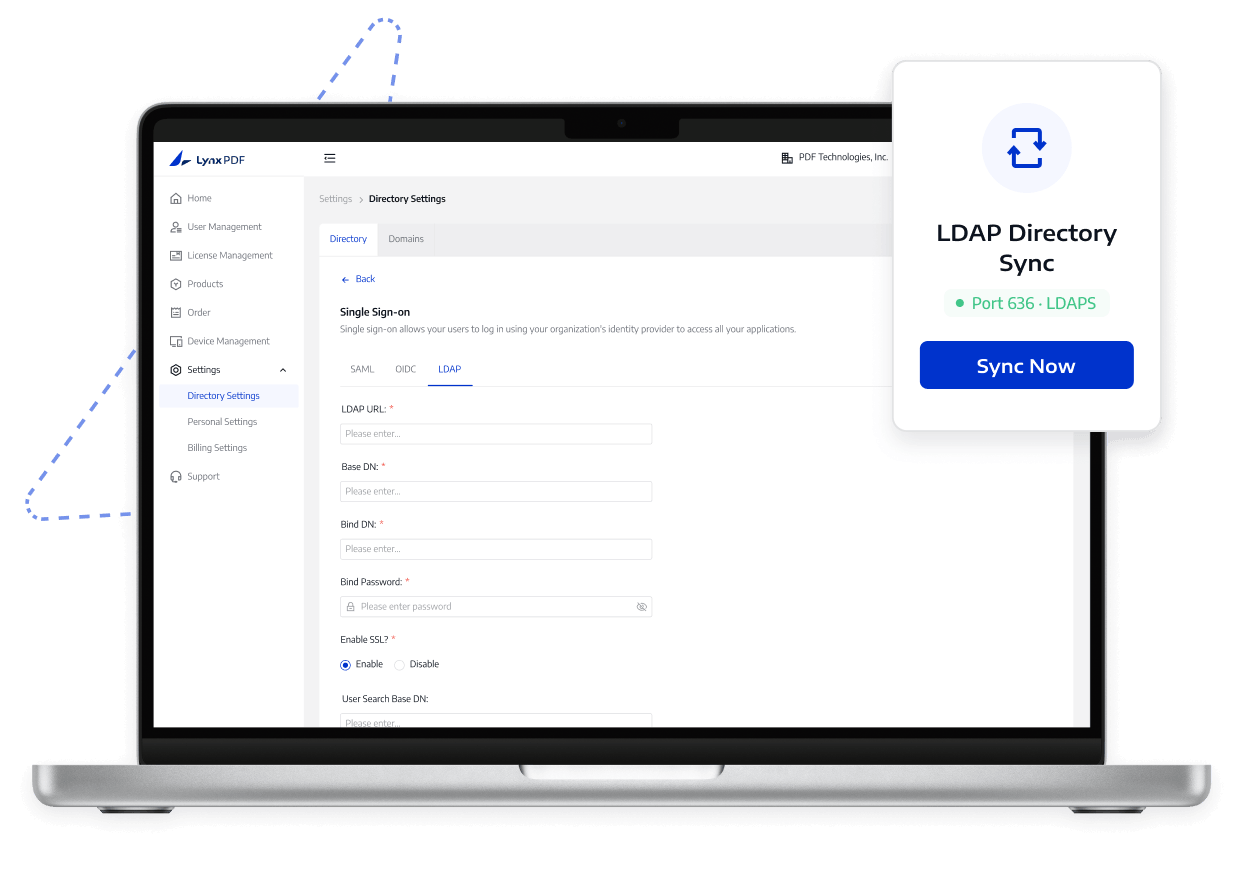
ディレクトリユーザーの繰り返し管理を削減
入社、退職、異動の際、管理者はディレクトリシステムとLynxPDFの間でアカウントの作成、変更、無効化を繰り返す必要があり、更新漏れや遅延が起きやすくなります。
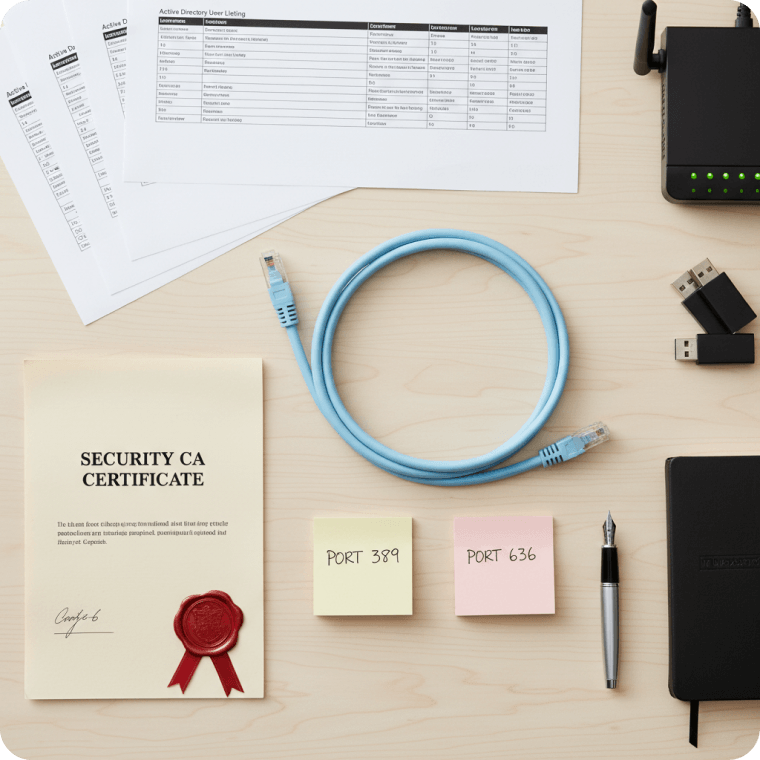
ディレクトリホスト、389/636ポート、読み取り専用バインドアカウント、CA証明書、ネットワークアクセス条件のいずれかが一致しないと、接続に失敗したり、証明書の信頼を確立できなかったりする可能性があります。
ユーザーのマッピング、組織への所属、ライセンス割り当ては管理者がそれぞれ確認する必要があります。確認しないと、同期済みでもアクセスできない、または誤ってライセンスが付与される可能性があります。
LynxPDFの対応機能と、チームによるPDFアクセス管理への活用方法をご確認ください。
IT管理者はディレクトリホスト名、ポート、バインドアカウント、証明書チェーン、ネットワークアクセス、ユーザーマッピングを確認する必要があります。ディレクトリ同期は企業のADガバナンスに代わるものではなく、すべてのユーザーにライセンスを自動的に付与するものでもありません。
LynxPDFはLDAPまたはLDAPSによるWindows Active Directoryへの接続をサポートします。
ITチームがディレクトリホスト、ポート、読み取り専用バインドアカウント、ユーザーマッピングを管理します。
必要に応じてCA証明書でLDAPSディレクトリサーバーの証明書チェーンを検証できます。
ディレクトリホスト、389または636ポート、読み取り専用バインドアカウントを準備します。
LDAPSを使用する場合はCA証明書とネットワークアクセス条件を準備します。
アクセス権を割り当てる前に接続をテストし、同期されたユーザーを確認します。
設定から運用開始まで、明確な手順で企業導入を完了します。
Windows AD のディレクトリ情報と専用の読み取り専用バインドアカウントを準備します。
環境に応じて 389 ポートの LDAP または 636 ポートの LDAPS を選択します。
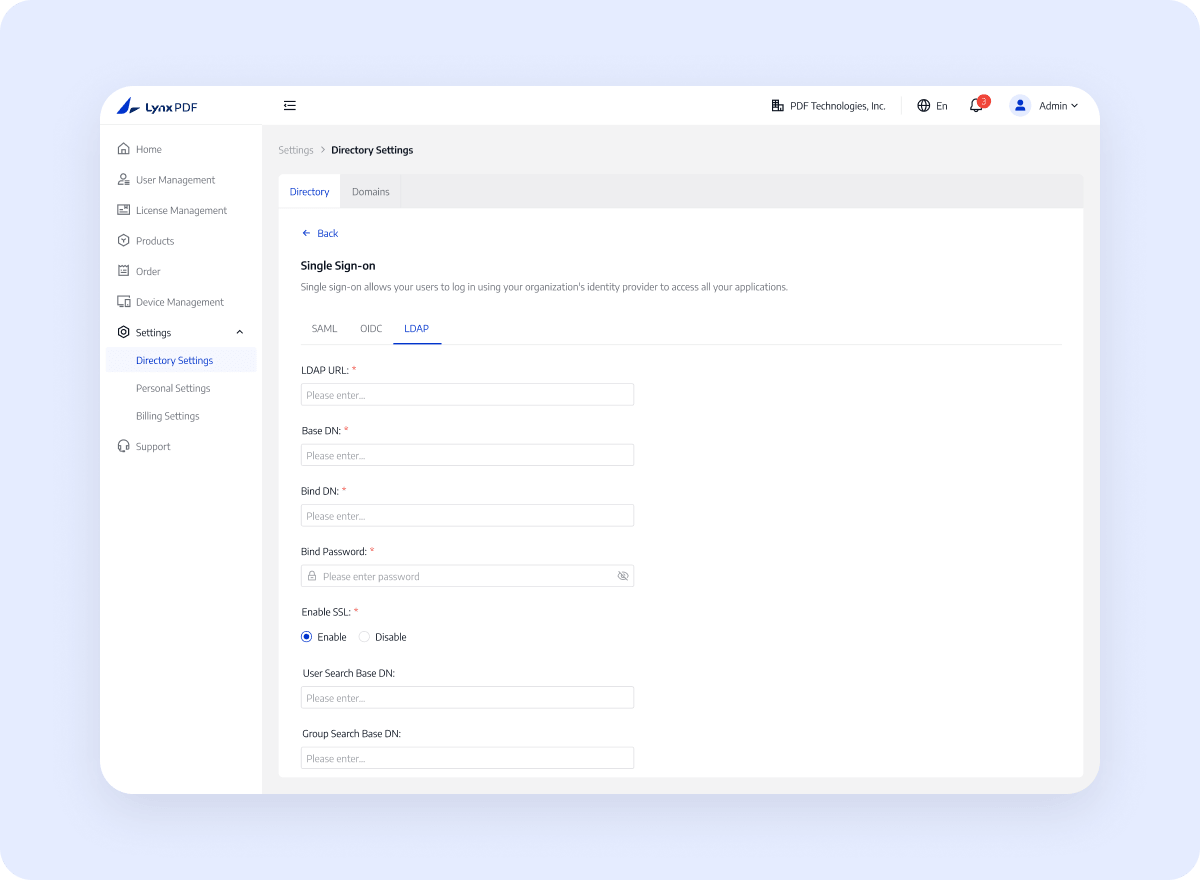
ディレクトリのパラメータを設定し、LDAPSで証明書の信頼を確立する必要がある場合はCA証明書をアップロードします。
接続をテストしてユーザーを同期し、同期後のディレクトリユーザー一覧を確認します。
ディレクトリの管理作業を減らし、接続条件とライセンス範囲を確認しやすくします。
テスト済みのディレクトリ接続と同期済みユーザーの一覧により、ITチームがLynxPDFへのアクセスを適切に管理するための基盤が明確になります。
確認済みの設定、導入、アクセスフローにより、ITチームが結果を確認できます。
担当管理者が環境、権限、バージョン、最終的な導入範囲を確認します。
公式の比較資料をもとに、企業での利用におけるLynxPDFの差別化された価値をご確認ください。
Windows Server、Intune、GPO、RDS、SCCMなど複数の企業向け導入方法をサポートし、さまざまなデバイスやIT管理基準に対応します。
ネットワーク制限やローカルでのデータ管理が必要な環境に適しており、企業はデータ管理要件に応じてオンプレミスまたはクラウドでの導入方法を選択できます。
管理コンソール、SSO、ライセンス管理、一括導入を一つの企業管理フローにまとめ、複数システム間の重複した設定や保守作業を減らします。