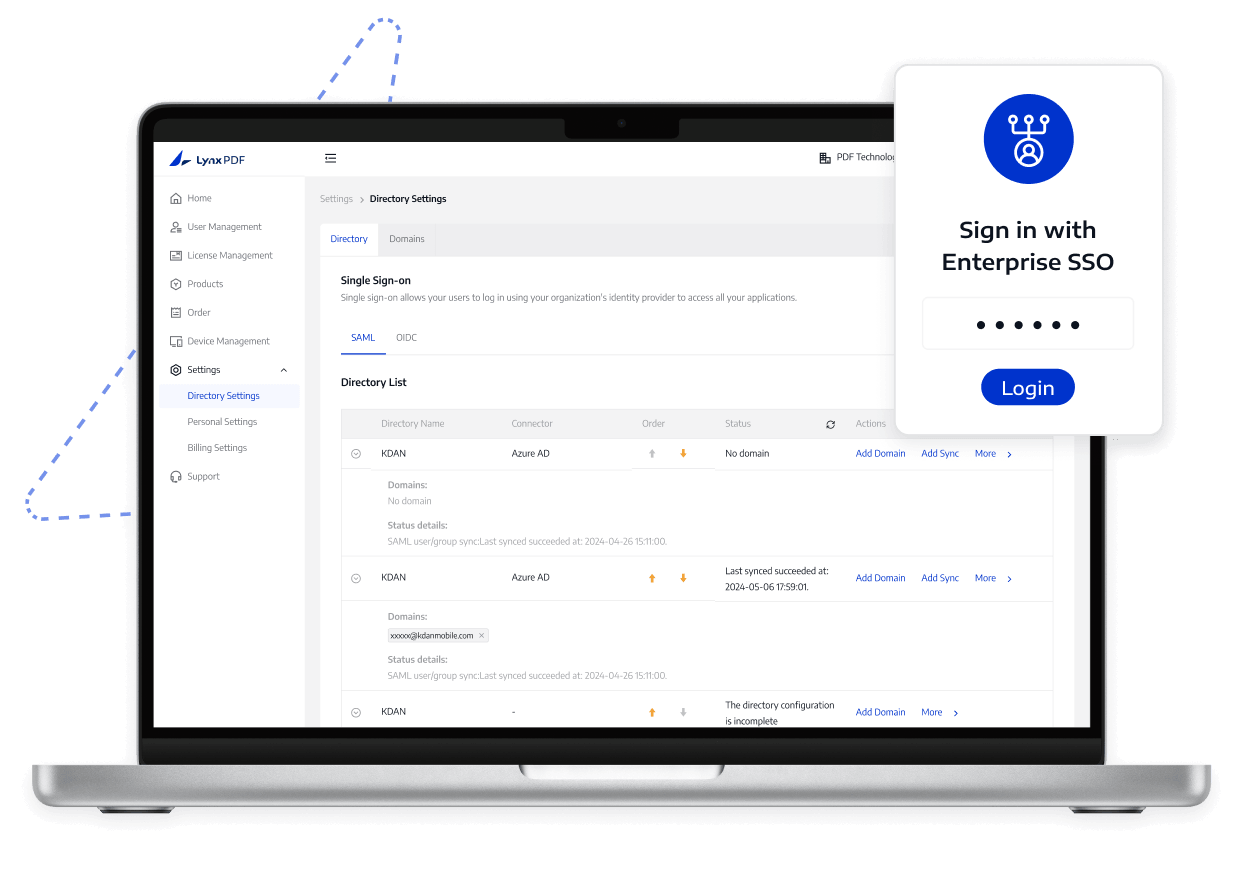
Povežite LynxPDF s jedinstvenom prijavom poduzeća

Povežite LynxPDF sa svojim pružateljem identiteta pomoću SAML-a ili OIDC-a kako bi zaposlenici mogli koristiti poznate vjerodajnice za prijavu dok IT kontrolira uvođenje.

Povežite LynxPDF s jedinstvenom prijavom poduzeća

Bavite se izazovima upravljanja poduzećem

Omogućite zaposlenicima jednostavniji i dosljedniji način prijave

Bavite se izazovima upravljanja poduzećem
  1. 01

    Odvojeni računi dodaju posao prijave

    Zahtjev za zasebnim vjerodajnicama za PDF softver dodaje probleme prilikom prijave i posao održavanja računa za zaposlenike.

  2. 02

    Podudaranje domene i računa je nejasno

    Nepotpune postavke domene, identiteta ili podudaranja računa mogu otežati provjeru pristupanja zaposlenika ispravnom poslovnom računu.

  3. 03

    Promjene uloga mogu uzrokovati pogreške pristupa

    Kada zaposlenici promijene uloge ili timove, zastarjelo podudaranje računa može ih poslati na pogrešan račun ili u potpunosti spriječiti pristup.

Osnovne mogućnosti

Pogledajte što LynxPDF podržava i kako timovima pomaže u upravljanju pristupom PDF-u.

Koristite protokol koji odgovara postavkama davatelja identiteta i dokumentirajte potrebne zahtjeve prije implementacije.

Saznaj više

Granice implementacije i pristupa

Administratori identiteta ili IT stručnjaci moraju konfigurirati davatelja identiteta, DNS ili HTTPS provjeru, zahtjeve i pomoćni pristup. SSO konfiguracija ne definira dopuštenja tima, dodjele licenci ili pravila identiteta poduzeća.

Što LynxPDF podržava

  1. 1

    LynxPDF podržava SSO za poduzeća putem SAML ili OIDC veza davatelja identiteta.

  2. 2

    Administratori konfiguriraju zahtjeve, podudaranje računa i odobreni tijek prijave.

  3. 3

    Provjerene domene i testirani rezultat prijave definiraju granicu pristupa.

Što bi vaš tim trebao pripremiti

  1. 1

    Odaberite davatelja identiteta i SAML ili OIDC protokol.

  2. 2

    Pripremite potvrdu domene i potrebne zahtjeve ili metapodatke.

  3. 3

    Testirajte podudaranje računa, rezervni pristup i odobrenje za uvođenje prije pokretanja.

Kako funkcionira

Slijedite jasan put od postavljanja do provjere.

  1. 01

    Odaberite protokol

    Odaberite SAML ili OIDC prema konfiguraciji davatelja identiteta.

  2. 02

    Potvrdite svoju domenu

    Potvrdite domenu organizacije putem DNS TXT ili HTTPS provjere.

  3. 03

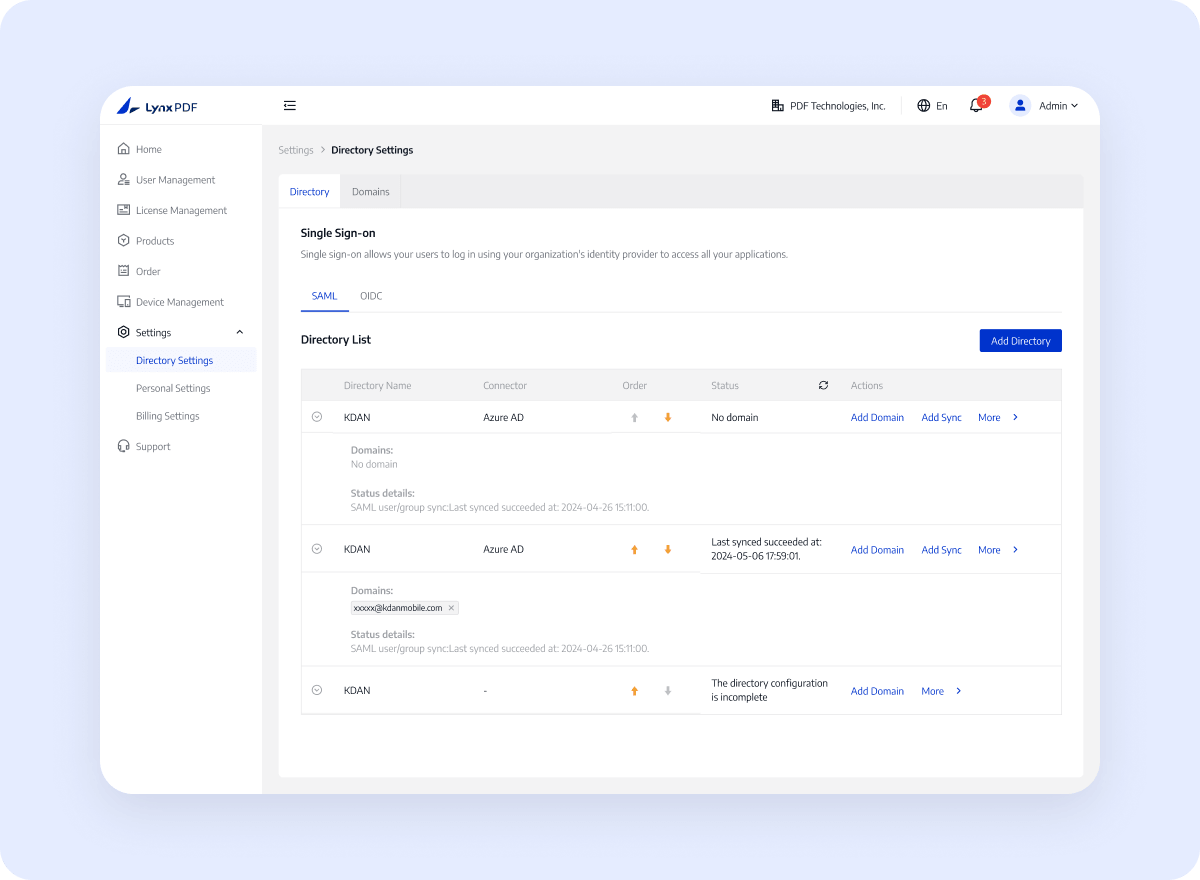
    Konfiguriraj SSO

    Konfigurirajte zahtjeve davatelja identiteta i postavke SSO-a za LynxPDF.

  4. 04

    Prijava testnog računa

    Koristite testni račun za prijavu u LynxPDF i potvrdite da SSO konfiguracija i podudaranje računa rade kako se očekuje.

Što vaša organizacija dobiva

Objedinite provjeru identiteta, podudaranje računa i odobrenje implementacije u jednu putanju za prijavu

Kontaktirajte prodaju

Odobrena putanja za prijavu

Zaposlenici mogu pristupiti LynxPDF-u putem odobrenog protoka pružatelja identiteta organizacije, dok IT zadržava kontrolu nad verifikacijom domene i testiranjem uvođenja.

Kontrolirano uvođenje

Upotrijebite potvrđenu SSO konfiguraciju i proces uvođenja kako bi IT mogao provjeriti rezultat prijave.

Obriši podudarni rezultat

Neka odgovorni administrator potvrdi okruženje, dopuštenja, verziju i konačni opseg uvođenja.

Zašto odabrati LynxPDF

Pogledajte kako se LynxPDF uklapa u poslovne tijekove rada u usporedbi s uobičajenim PDF alatima

Fleksibilna poslovna infrastruktura

Podržava pristupe implementaciji Windows Servera, Intunea, GPO-a, RDS-a i SCCM-a za različite uređaje i IT zahtjeve.

Mogućnosti izvanmrežne i privatne implementacije

Odgovara scenarijima ograničene mreže ili lokalnog upravljanja podacima s lokalnom ili oblačnom putanjom implementacije.

Koordinirano administriranje, identitet i implementacija

Uključite Administratorsku konzolu, SSO, upravljanje licencama i skupnu implementaciju u jedan radni tijek poduzeća kako biste smanjili ponovljenu konfiguraciju i održavanje na više sustava.

Često postavljana pitanja
Što bi timovi poduzeća trebali potvrditi?
Provjerite trenutnu dokumentaciju proizvoda za podržane značajke, zahtjeve okruženja, konfiguracijske korake i ograničenja korištenja.