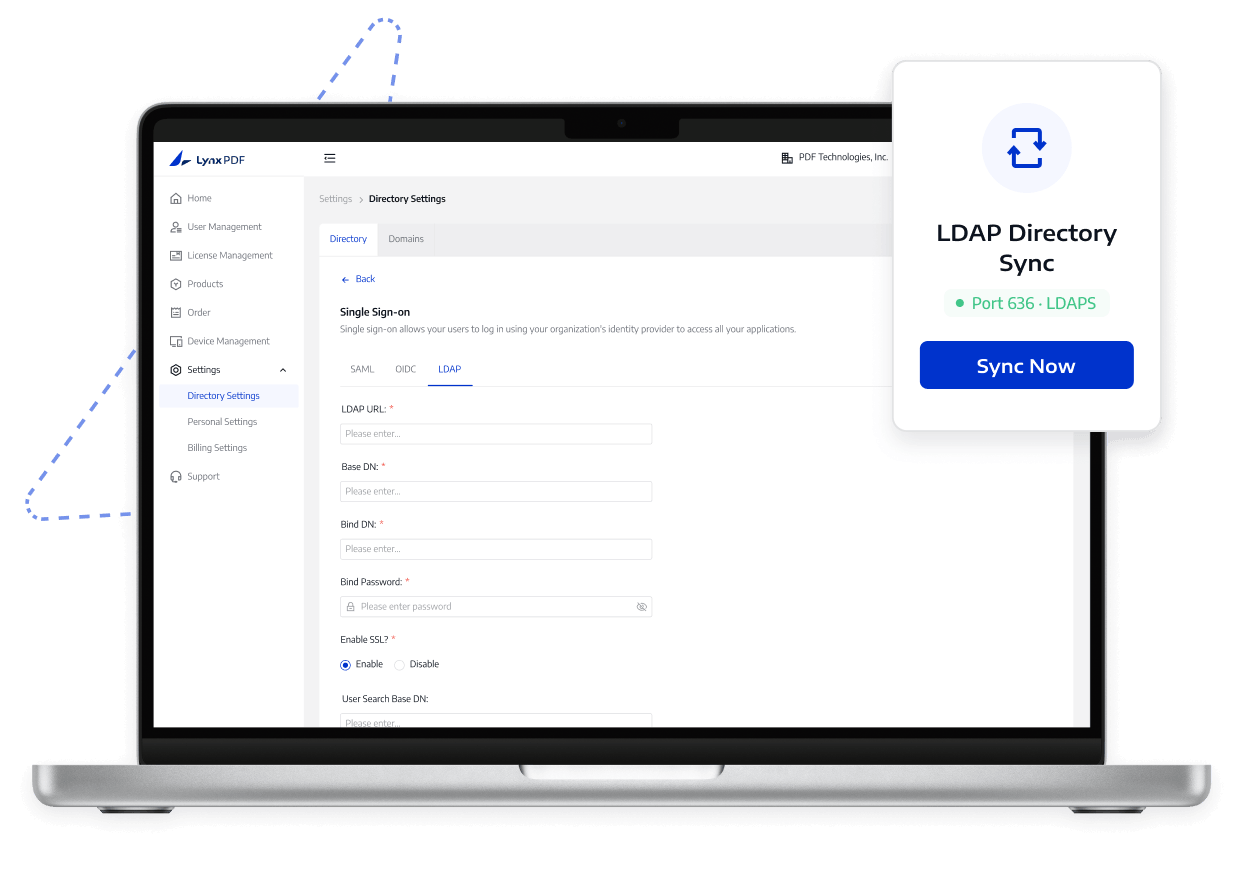
Szinkronizálja az Active Directory-felhasználókat a LynxPDF-fel

Csatlakoztassa a Windows Active Directory-t LDAP-on vagy LDAPS-en keresztül a címtárfelhasználók kezelésének hatékonyabbá tételéhez.

Szinkronizálja az Active Directory-felhasználókat a LynxPDF-fel

A vállalatirányítási kihívások kezelése

Csökkentse a manuális könyvtárfelhasználó-adminisztrációt

A vállalatirányítási kihívások kezelése
  1. 01

    A könyvtárfelhasználók manuális karbantartást igényelnek

    Az alkalmazottak változásai megkövetelik, hogy a rendszergazdák fiókokat tartsanak fenn az Active Directoryban és a LynxPDF-ben is, ami növeli a hozzáférési frissítések elmaradásának kockázatát.

  2. 02

    Hiányzó paraméterek zavarják a szinkronizálást

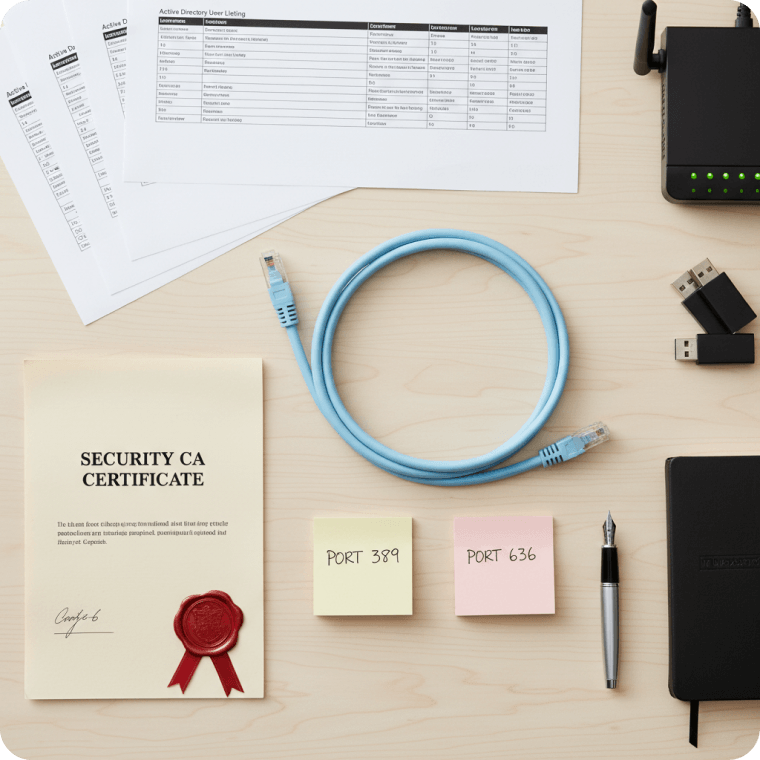
    A címtárgazda, a 389-es vagy 636-os port, az írásvédett kötési fiók, a CA-tanúsítvány vagy a hálózati hozzáférés eltérése a kapcsolat meghibásodását vagy megakadályozhatja a tanúsítvány-megbízhatóság létrehozását.

  3. 03

    Tekintse át a szinkronizálási eredményeket a licencek hozzárendelése előtt

    A rendszergazdáknak át kell tekinteniük a felhasználói hozzárendeléseket, a szervezeti tagságot és a licenc-hozzárendeléseket; ellenkező esetben előfordulhat, hogy a szinkronizált felhasználók továbbra sem férnek hozzá, vagy hibásan kapják meg a licenceket.

Alapvető képességek

Tekintse meg, mit támogat a LynxPDF, és hogyan segíti a csapatokat a PDF-hozzáférés kezelésében.

Használja az LDAP-ot a 389-es porton vagy az LDAPS-ot a 636-os porton a címtár- és átviteli biztonsági követelmények alapján.

További információk

Telepítési és hozzáférési korlátok

Ellenőrizze a címtár gazdagépét, a portokat, a kötési fiókot, a tanúsítványokat, a hálózati hozzáférést és a felhasználói hozzárendeléseket. A címtárszinkronizálás nem helyettesíti az AD-irányítást és nem rendel automatikusan licenceket.

Mit támogat a LynxPDF

  1. 1

    A LynxPDF támogatja a Windows Active Directory-kapcsolatokat LDAP-on vagy LDAPS-en keresztül.

  2. 2

    Az IT vezérli a címtár gazdagépet, a portokat, az írásvédett kötési fiókot és a felhasználói leképezést.

  3. 3

    Az LDAPS CA-tanúsítványt használhat a címtárkiszolgáló megbízhatósági láncának ellenőrzésére.

Amit a csapatodnak elő kell készítenie

  1. 1

    Készítse elő a címtár gazdagépet, a 389-es vagy 636-os portot és egy csak olvasható kötési fiókot.

  2. 2

    Ha LDAPS szükséges, készítse elő a CA-tanúsítványt és a hálózati hozzáférést.

  3. 3

    Tesztelje a kapcsolatot, és ellenőrizze a szinkronizált felhasználókat a hozzáférés hozzárendelése előtt.

Hogyan működik

Kövesse a tiszta utat a beállítástól az ellenőrzésig.

  1. 01

    Készítsen elő egy címtárfiókot

    Készítse elő a Windows AD részleteit és egy dedikált csak olvasható kötési fiókot.

  2. 02

    Válasszon kapcsolatot

    Használja az LDAP-t a 389-es porton vagy az LDAPS-t a 636-os porton, és konfigurálja a címtárkapcsolatot a környezetéhez.

  3. 03

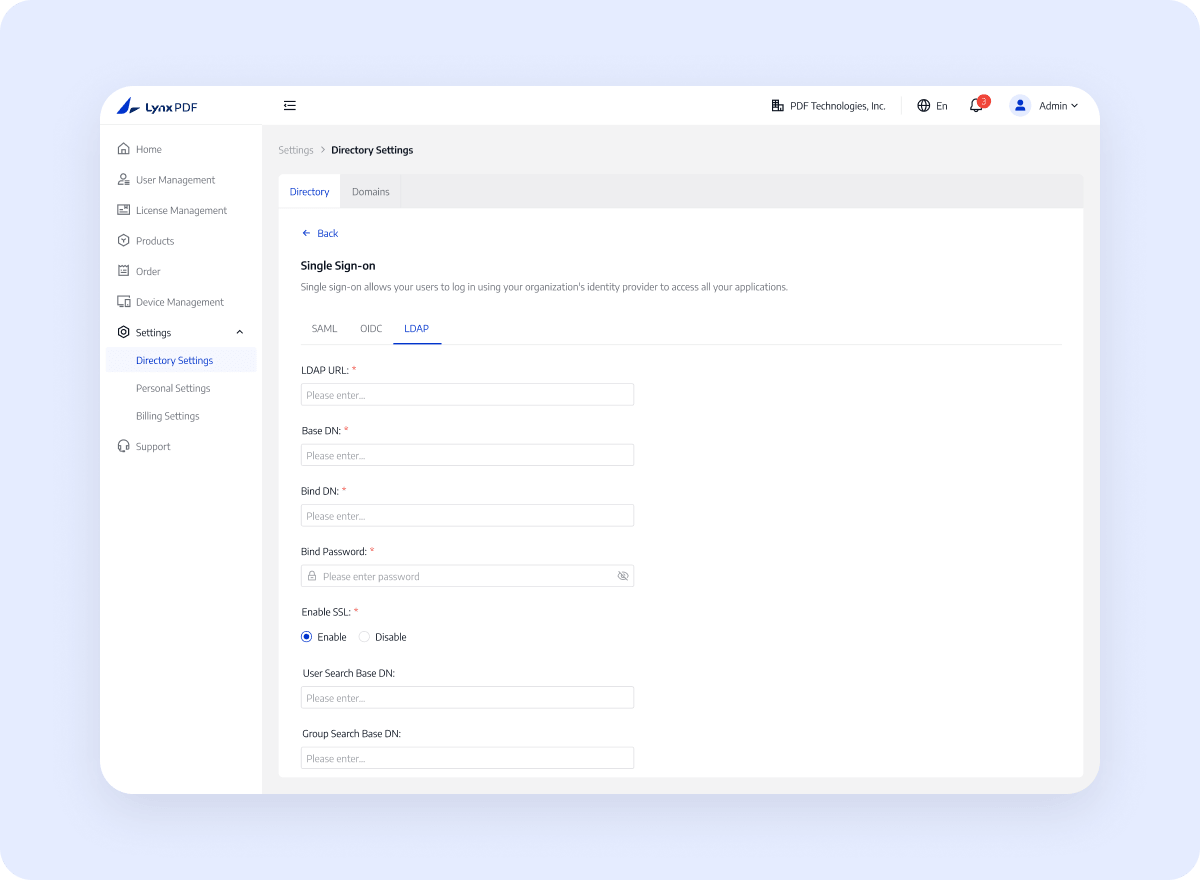
    Könyvtár konfigurálása

    Konfigurálja a paramétereket, és töltsön fel CA tanúsítványt, ha az LDAPS megbízhatóság megköveteli.

  4. 04

    Címtárfelhasználók szinkronizálása

    Tesztelje a kapcsolatot, szinkronizálja a felhasználókat, és tekintse át a címtárfelhasználói listát.

Amit a szervezete nyer

Csökkentse a címtár karbantartását, és tegye könnyebbé a kapcsolati követelmények és a licencelési korlátok áttekintését

Lépjen kapcsolatba az értékesítéssel

Kevesebb kézi bevitel

A tesztelt címtárkapcsolat és a szinkronizált felhasználói lista világosabb alapot ad az IT számára az ellenőrzött LynxPDF hozzáférés-kezeléshez.

Szállítási követelmények törlése

Használja a megerősített címtár- és hozzáférési beállításokat, hogy az IT ellenőrizni tudja a szinkronizálást és a hozzáférési eredményeket.

Ellenőrzött hozzáférés beállítása

Kérje meg a felelős rendszergazdát, hogy erősítse meg a környezetet, az engedélyeket, a verziót és a végső közzétételi hatókört.

Miért válassza a LynxPDF-et

Nézze meg, hogyan illeszkedik a LynxPDF a vállalati munkafolyamatokba a gyakori PDF-eszközökhöz képest

Rugalmas vállalati infrastruktúra

Támogatja a Windows Server, Intune, GPO, RDS és SCCM telepítési megközelítéseket különböző eszközökhöz és IT-követelményekhez.

Offline és privát telepítési lehetőségek

Illeszkedik a korlátozott hálózati vagy helyi adatkezelési forgatókönyvekhez helyi vagy felhőalapú telepítési útvonallal.

Koordinált adminisztráció, identitás és telepítés

A Felügyeleti konzolt, az SSO-t, a licenckezelést és a tömeges üzembe helyezést egyetlen vállalati munkafolyamatba vonja be, hogy csökkentse az ismétlődő konfigurációt és karbantartást a rendszerek között.

Gyakran Ismételt Kérdések
Mit kell megerősíteniük a vállalati csapatoknak?
Tekintse meg az aktuális termékdokumentációt a támogatott szolgáltatásokról, a környezeti követelményekről, a konfigurációs lépésekről és a használati korlátozásokról.