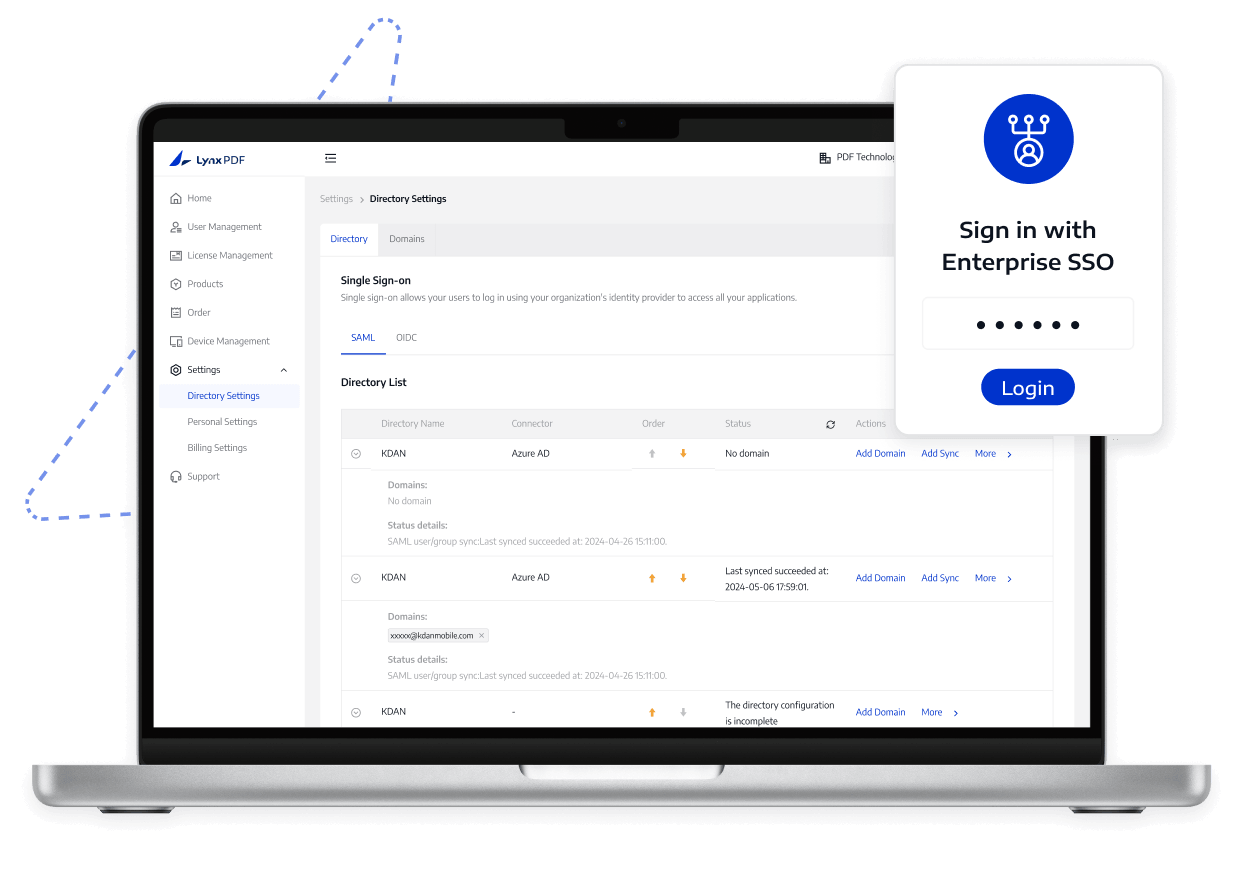
Csatlakoztassa a LynxPDF-et a vállalati egyszeri bejelentkezéshez

Csatlakoztassa a LynxPDF-et identitásszolgáltatójához SAML vagy OIDC segítségével, hogy az alkalmazottak ismerős bejelentkezési hitelesítő adatokat használhassanak, miközben az IT felügyeli a közzétételt.

Csatlakoztassa a LynxPDF-et a vállalati egyszeri bejelentkezéshez

A vállalatirányítási kihívások kezelése

Biztosítson az alkalmazottaknak egyszerűbb, egységesebb bejelentkezési módot

A vállalatirányítási kihívások kezelése
  1. 01

    A különálló fiókok növelik a bejelentkezési munkát

    A PDF-szoftverhez külön hitelesítési adatok megkövetelése megnöveli a bejelentkezési súrlódásokat és a fiók-karbantartási munkát az alkalmazottak számára.

  2. 02

    A tartomány és a fiók egyezése nem egyértelmű

    A hiányos tartomány-, identitás- vagy fiókegyezési beállítások megnehezíthetik annak ellenőrzését, hogy az alkalmazottak a megfelelő vállalati fiókot érik-e el.

  3. 03

    A szerepkör-változások hozzáférési hibákat okozhatnak

    Amikor az alkalmazottak szerepkört vagy csapatot váltanak, az elavult fiókegyeztetés rossz fiókba küldheti őket, vagy teljesen megakadályozhatja a hozzáférést.

Alapvető képességek

Tekintse meg, mit támogat a LynxPDF, és hogyan segíti a csapatokat a PDF-hozzáférés kezelésében.

Használja az identitásszolgáltató beállításainak megfelelő protokollt, és dokumentálja a szükséges jogcímeket a bevezetés előtt.

További információk

Telepítési és hozzáférési korlátok

Az identitásadminisztrátoroknak vagy informatikai szakembereknek konfigurálniuk kell az identitásszolgáltatót, a DNS- vagy HTTPS-ellenőrzést, a követeléseket és a tartalék hozzáférést. Az egyszeri bejelentkezés konfigurációja nem határoz meg csapatengedélyeket, licenc-hozzárendeléseket vagy vállalati identitási szabályzatokat.

Mit támogat a LynxPDF

  1. 1

    A LynxPDF támogatja a vállalati SSO-t SAML vagy OIDC identitásszolgáltató kapcsolatokon keresztül.

  2. 2

    A rendszergazdák konfigurálják a követeléseket, a fiókegyeztetést és a jóváhagyott bejelentkezési folyamatot.

  3. 3

    Az ellenőrzött tartományok és a tesztelt bejelentkezési eredmény határozza meg a hozzáférési határt.

Amit a csapatodnak elő kell készítenie

  1. 1

    Válassza ki az identitásszolgáltatót és a SAML vagy OIDC protokollt.

  2. 2

    Készítse elő a domain ellenőrzését és a szükséges követeléseket vagy metaadatokat.

  3. 3

    Indítás előtt tesztelje a fiókegyeztetést, a tartalék hozzáférést és a közzététel jóváhagyását.

Hogyan működik

Kövesse a tiszta utat a beállítástól az ellenőrzésig.

  1. 01

    Válasszon protokollt

    Válassza a SAML vagy az OIDC lehetőséget az identitásszolgáltató konfigurációja szerint.

  2. 02

    Ellenőrizze a domainjét

    Ellenőrizze a szervezet domainjét DNS TXT vagy HTTPS ellenőrzéssel.

  3. 03

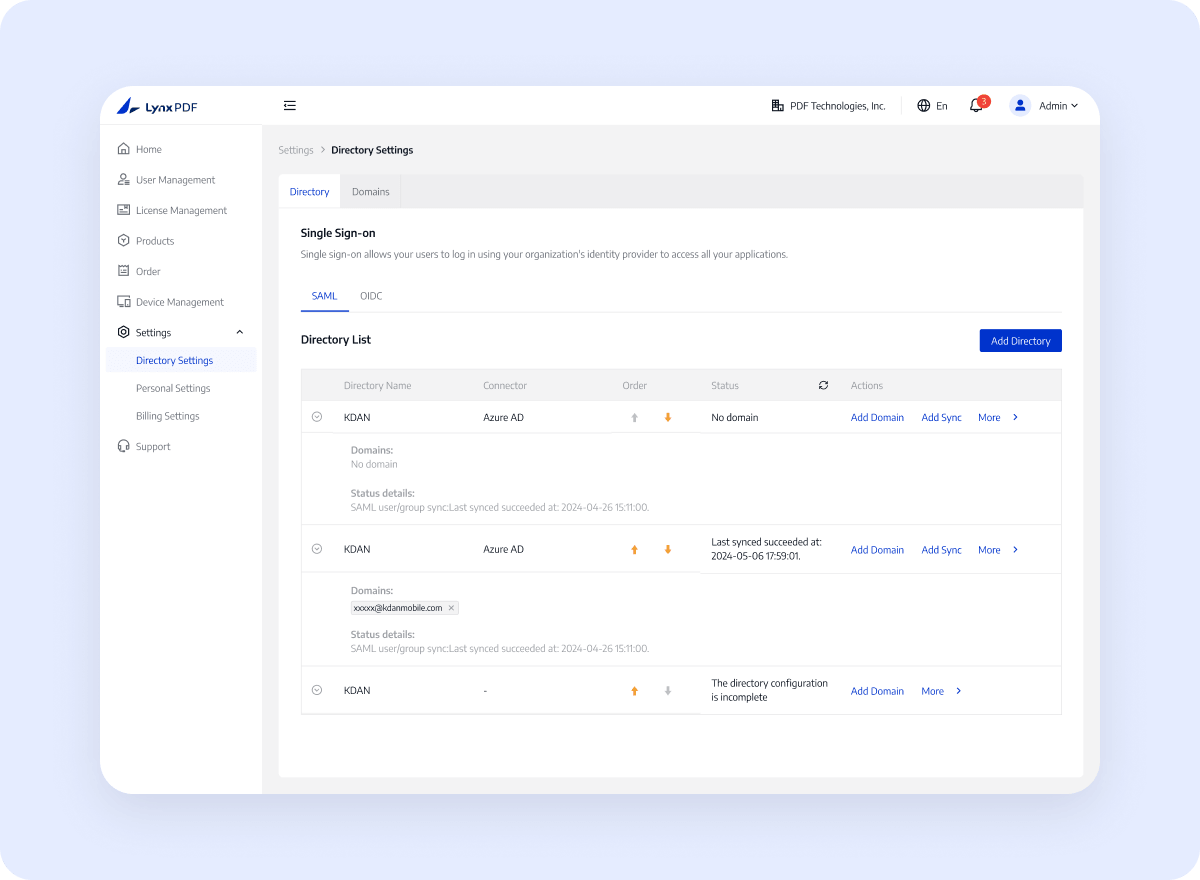
    SSO konfigurálása

    Konfigurálja az identitásszolgáltatói jogcímeket és a LynxPDF SSO beállításait.

  4. 04

    Tesztfiók bejelentkezés

    Használjon tesztfiókot a LynxPDF-be való bejelentkezéshez, és erősítse meg, hogy az SSO konfiguráció és a fiókegyeztetés a várakozásoknak megfelelően működik.

Amit a szervezete nyer

Egyesítse az identitás-ellenőrzést, a fiókegyeztetést és a bevezetés jóváhagyását egyetlen bejelentkezési útvonalba

Lépjen kapcsolatba az értékesítéssel

Jóváhagyott bejelentkezési útvonal

Az alkalmazottak a szervezet jóváhagyott identitásszolgáltatói folyamatán keresztül érhetik el a LynxPDF-et, miközben az IT megtartja a tartományellenőrzés és a bevezetési tesztelés irányítását.

Ellenőrzött bevezetés

Használjon megerősített SSO konfigurációt és közzétételi folyamatot, hogy az IT ellenőrizni tudja a bejelentkezés eredményét.

Egyező eredmény törlése

Kérje meg a felelős rendszergazdát, hogy erősítse meg a környezetet, az engedélyeket, a verziót és a végső közzétételi hatókört.

Miért válassza a LynxPDF-et

Nézze meg, hogyan illeszkedik a LynxPDF a vállalati munkafolyamatokba a gyakori PDF-eszközökhöz képest

Rugalmas vállalati infrastruktúra

Támogatja a Windows Server, Intune, GPO, RDS és SCCM telepítési megközelítéseket különböző eszközökhöz és IT-követelményekhez.

Offline és privát telepítési lehetőségek

Illeszkedik a korlátozott hálózati vagy helyi adatkezelési forgatókönyvekhez helyi vagy felhőalapú telepítési útvonallal.

Koordinált adminisztráció, identitás és telepítés

A Felügyeleti konzolt, az SSO-t, a licenckezelést és a tömeges üzembe helyezést egyetlen vállalati munkafolyamatba vonja be, hogy csökkentse az ismétlődő konfigurációt és karbantartást a rendszerek között.

Gyakran Ismételt Kérdések
Mit kell megerősíteniük a vállalati csapatoknak?
Tekintse meg az aktuális termékdokumentációt a támogatott szolgáltatásokról, a környezeti követelményekről, a konfigurációs lépésekről és a használati korlátozásokról.