Sincronitza els usuaris d'Active Directory amb LynxPDF

Connecteu Windows Active Directory mitjançant LDAP o LDAPS per fer que la gestió d'usuaris del directori sigui més eficient.

Sincronitza els usuaris d'Active Directory amb LynxPDF

Abordeu els reptes de gestió empresarial

Redueix l'administració manual d'usuaris del directori

Abordeu els reptes de gestió empresarial
  1. 01

    Els usuaris del directori requereixen manteniment manual

    Els canvis dels empleats requereixen que els administradors mantinguin comptes tant a Active Directory com a LynxPDF, augmentant el risc de perdre actualitzacions d'accés.

  2. 02

    Els paràmetres que falten interrompen la sincronització

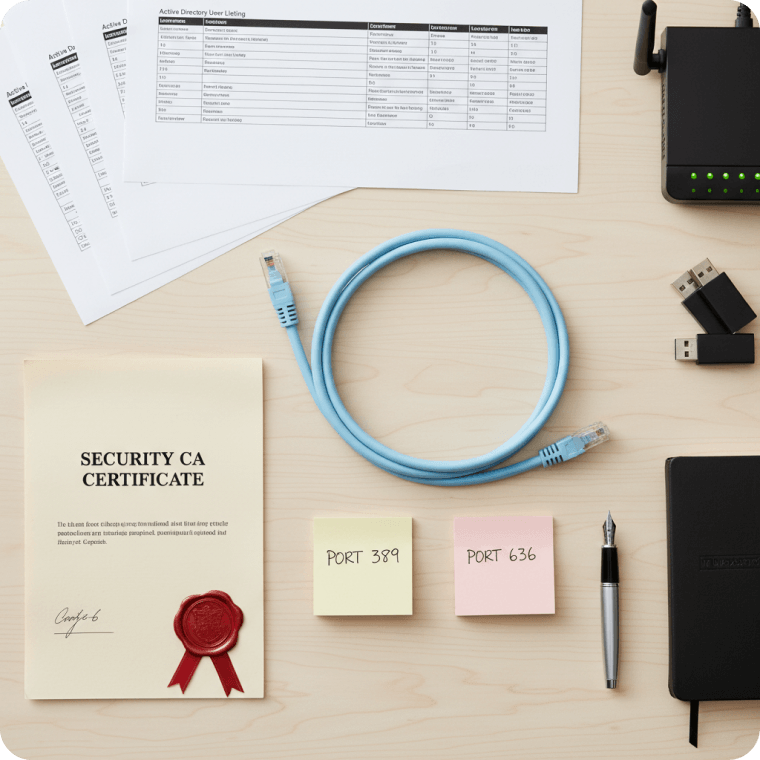
    Un desajust a l'amfitrió del directori, el port 389 o 636, el compte d'enllaç de només lectura, el certificat CA o l'accés a la xarxa pot provocar que la connexió falli o impedir que s'estableixi la confiança del certificat.

  3. 03

    Reviseu els resultats de sincronització abans d'assignar llicències

    Els administradors han de revisar els mapes d'usuaris, la pertinença a l'organització i les assignacions de llicències; en cas contrari, és possible que els usuaris sincronitzats encara no tinguin accés o que rebin llicències incorrectament.

Funcionalitats principals

Vegeu què és compatible amb LynxPDF i com ajuda els equips a gestionar l'accés a PDF.

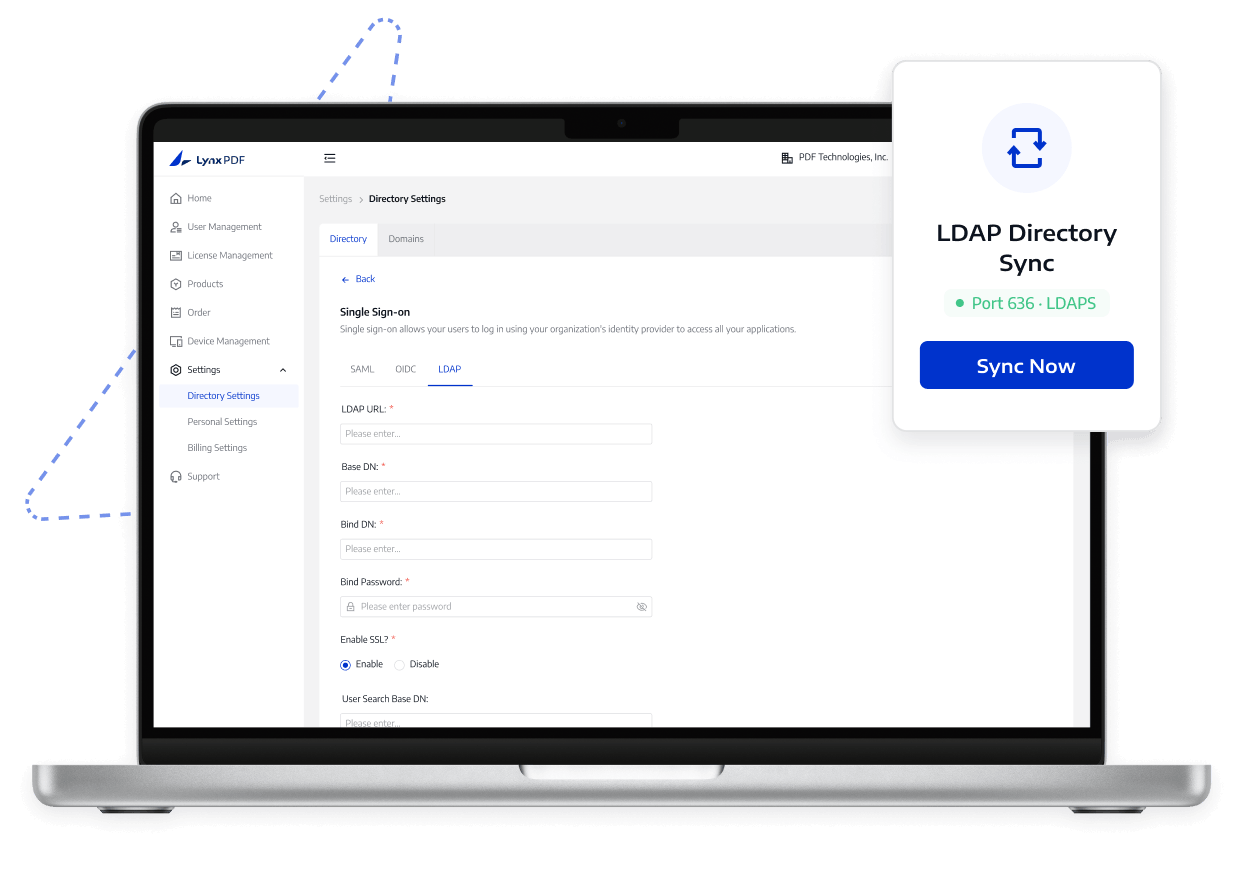
Utilitzeu LDAP al port 389 o LDAPS al port 636 segons els requisits del directori i de la seguretat del transport.

Aprèn Més

Límits de desplegament i accés

Verifiqueu l'amfitrió del directori, els ports, el compte d'enllaç, els certificats, l'accés a la xarxa i les assignacions d'usuari. La sincronització de directoris no substitueix el govern d'AD ni assigna llicències automàticament.

Què admet LynxPDF

  1. 1

    LynxPDF admet connexions de Windows Active Directory mitjançant LDAP o LDAPS.

  2. 2

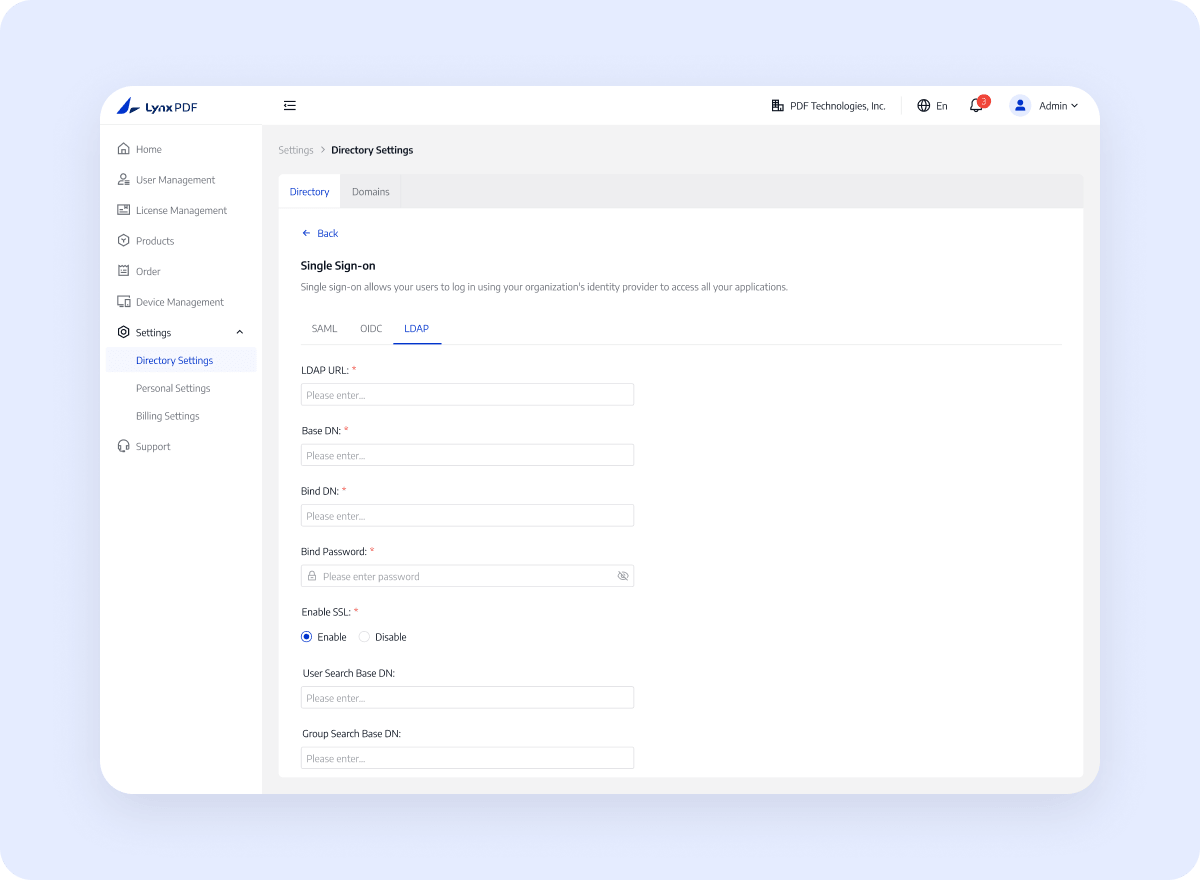
    IT controla l'amfitrió del directori, els ports, el compte d'enllaç de només lectura i el mapeig d'usuaris.

  3. 3

    LDAPS pot utilitzar un certificat CA per verificar la cadena de confiança del servidor de directoris.

Què ha de preparar el vostre equip

  1. 1

    Prepareu l'amfitrió del directori, el port 389 o 636 i un compte d'enllaç només de lectura.

  2. 2

    Prepareu el certificat CA i l'accés a la xarxa quan sigui necessari LDAPS.

  3. 3

    Proveu la connexió i reviseu els usuaris sincronitzats abans d'assignar l'accés.

Com funciona

Seguiu un camí clar des de la configuració fins a la verificació.

  1. 01

    Prepara un compte de directori

    Prepara els detalls de Windows AD i un compte d'enllaç de només lectura dedicat.

  2. 02

    Tria una connexió

    Utilitzeu LDAP al port 389 o LDAPS al port 636 i configureu la connexió del directori per al vostre entorn.

  3. 03

    Configura el directori

    Configura els paràmetres i puja un certificat de CA quan la confiança LDAPS ho requereixi.

  4. 04

    Sincronitza els usuaris del directori

    Prova la connexió, sincronitza els usuaris i revisa la llista d'usuaris del directori.

Què guanya la vostra organització

Redueix el manteniment del directori i facilita la revisió dels requisits de connexió i els límits de llicència

Contacta amb Vendes

Menys entrada manual

Una connexió de directori provada i una llista d'usuaris sincronitzada donen a TI una base més clara per a la gestió controlada d'accés LynxPDF.

Esborra els requisits de transport

Utilitzeu la configuració d'accés i de directori confirmada perquè l'IT pugui verificar la sincronització i els resultats d'accés.

Configuració d'accés controlat

Feu que l'administrador responsable confirmi l'entorn, els permisos, la versió i l'àmbit de llançament final.

Per què triar LynxPDF

Descobriu com LynxPDF s'adapta als fluxos de treball empresarials en comparació amb les eines PDF comunes

Infraestructura empresarial flexible

Admet els enfocaments de desplegament de Windows Server, Intune, GPO, RDS i SCCM per a diferents dispositius i requisits de TI.

Opcions de desplegament fora de línia i privades

S'adapta a escenaris de xarxa restringida o de gestió de dades local amb una ruta de desplegament local o al núvol.

Administració, identitat i desplegament coordinats

Afegiu la consola d'administració, el SSO, la gestió de llicències i el desplegament massiu en un sol flux de treball empresarial per reduir la configuració i el manteniment repetits en tots els sistemes.

Preguntes freqüents
Què haurien de confirmar els equips empresarials?
Consulteu la documentació actual del producte per conèixer les funcions compatibles, els requisits d'entorn, els passos de configuració i les limitacions d'ús.