Connecta LynxPDF a l'inici de sessió únic empresarial

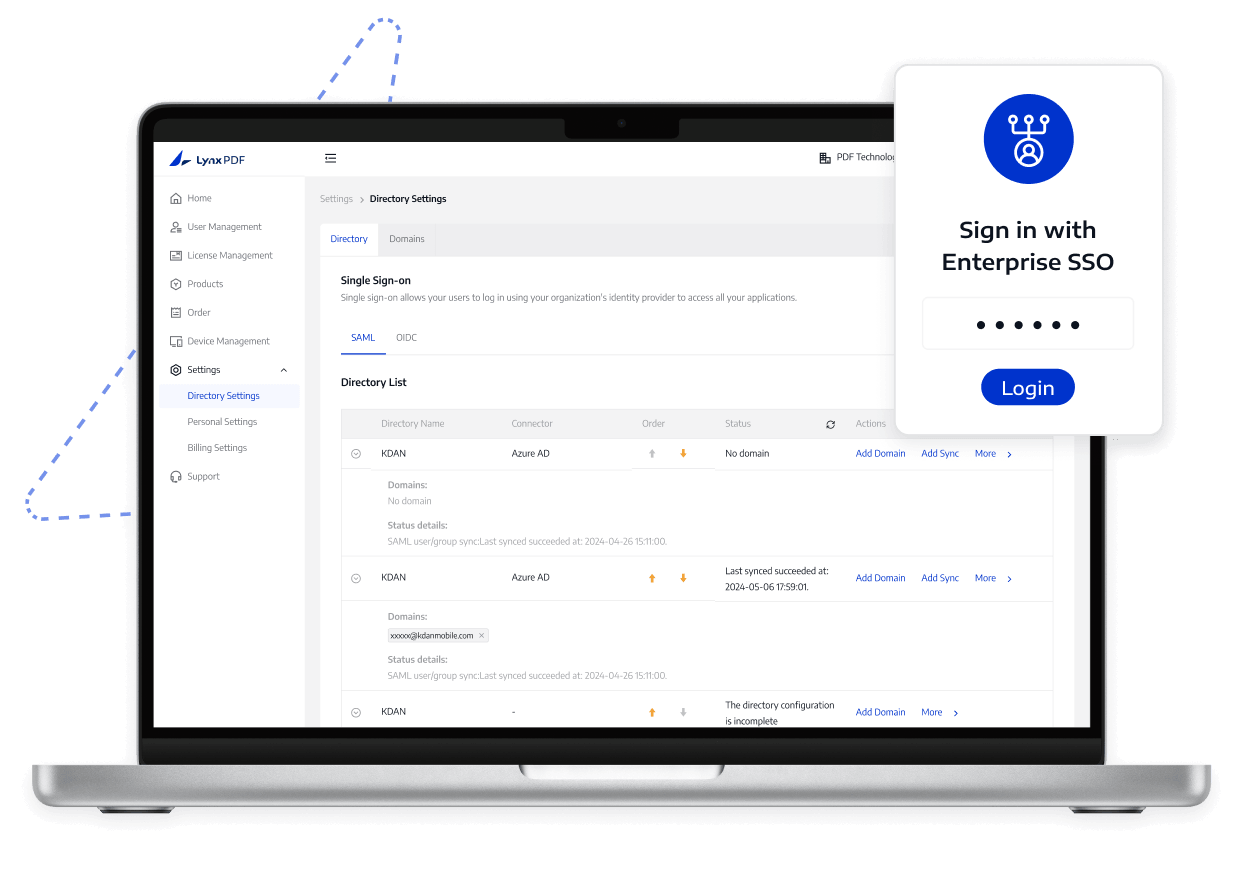
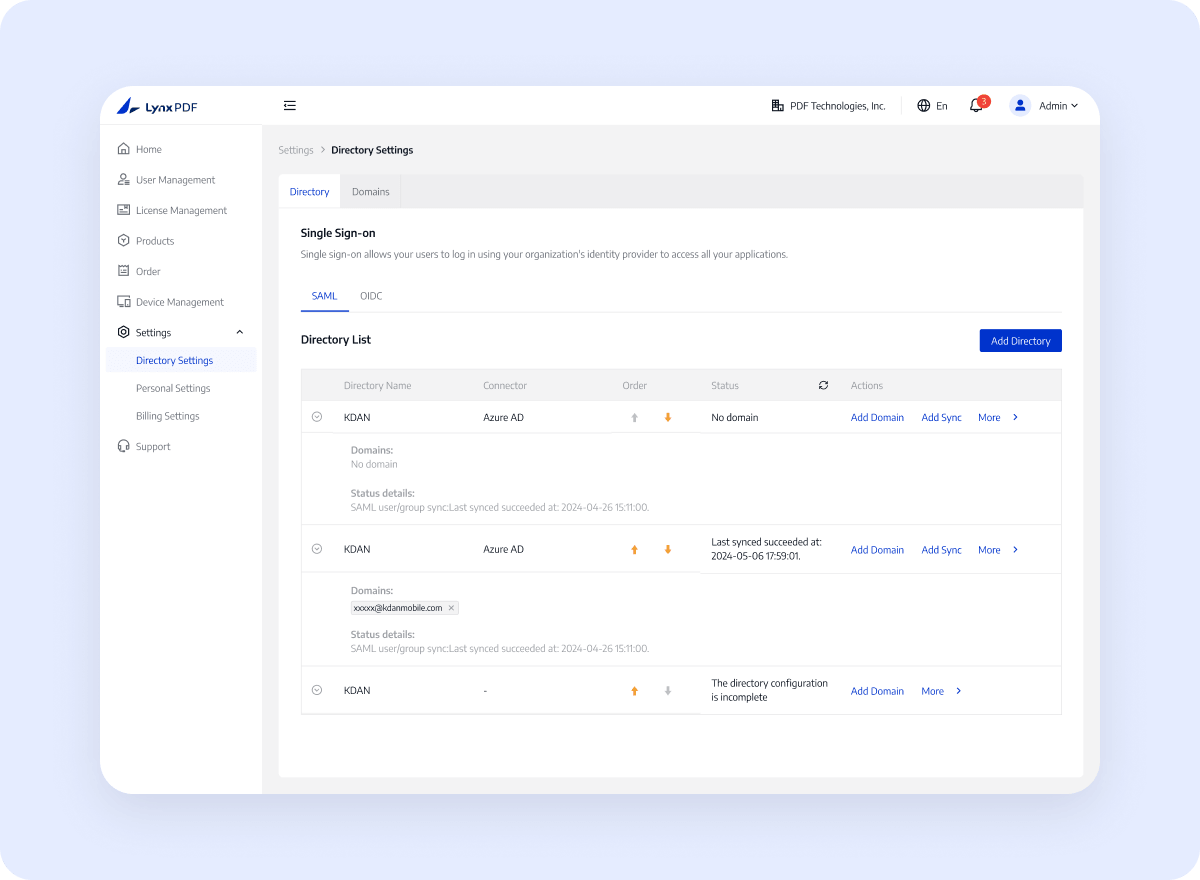
Connecteu LynxPDF al vostre proveïdor d'identitat amb SAML o OIDC perquè els empleats puguin utilitzar les credencials d'inici de sessió conegudes mentre TI controla el llançament.

Connecta LynxPDF a l'inici de sessió únic empresarial

Abordeu els reptes de gestió empresarial

Ofereix als empleats una manera més senzilla i coherent d'iniciar la sessió

Abordeu els reptes de gestió empresarial
  1. 01

    Els comptes separats afegeixen feina d'inici de sessió

    Requerir credencials separades per al programari PDF afegeix fricció d'inici de sessió i treball de manteniment del compte per als empleats.

  2. 02

    La concordança de domini i compte no és clara

    La configuració incompleta del domini, la identitat o la concordança del compte pot dificultar la verificació que els empleats arribin al compte d'empresa correcte.

  3. 03

    Els canvis de rol poden causar errors d'accés

    Quan els empleats canvien de rol o d'equip, la concordança de comptes obsoleta pot enviar-los al compte equivocat o impedir l'accés del tot.

Funcionalitats principals

Vegeu què és compatible amb LynxPDF i com ajuda els equips a gestionar l'accés a PDF.

Utilitzeu el protocol que coincideixi amb la configuració del proveïdor d'identitat i documenteu les reclamacions necessàries abans del llançament.

Aprèn Més

Límits de desplegament i accés

Els administradors d'identitats o els especialistes informàtics han de configurar el proveïdor d'identitats, la verificació DNS o HTTPS, les reclamacions i l'accés alternatiu. La configuració de SSO no defineix els permisos d'equip, les assignacions de llicències ni les polítiques d'identitat empresarial.

Què admet LynxPDF

  1. 1

    LynxPDF admet SSO empresarial mitjançant connexions de proveïdor d'identitat SAML o OIDC.

  2. 2

    Els administradors configuren les reclamacions, la concordança de comptes i el flux d'inici de sessió aprovat.

  3. 3

    Els dominis verificats i un resultat d'inici de sessió provat defineixen el límit d'accés.

Què ha de preparar el vostre equip

  1. 1

    Trieu el proveïdor d'identitat i el protocol SAML o OIDC.

  2. 2

    Prepara la verificació del domini i les reclamacions o metadades requerides.

  3. 3

    Proveu la concordança del compte, l'accés alternatiu i l'aprovació del llançament abans del llançament.

Com funciona

Seguiu un camí clar des de la configuració fins a la verificació.

  1. 01

    Tria un protocol

    Tria SAML o OIDC segons la configuració del proveïdor d'identitat.

  2. 02

    Verifica el teu domini

    Verifica el domini de l'organització mitjançant DNS TXT o verificació HTTPS.

  3. 03

    Configura l'SSO

    Configura les declaracions del proveïdor d'identitat i la configuració d'SSO de LynxPDF.

  4. 04

    Inici de sessió amb compte de prova

    Utilitzeu un compte de prova per iniciar sessió a LynxPDF i confirmeu que la configuració de l'SSO i la concordança del compte funcionen com s'espera.

Què guanya la vostra organització

Unifiqueu la verificació d'identitat, la coincidència de comptes i l'aprovació de llançament en una única ruta d'inici de sessió

Contacta amb Vendes

Ruta d'inici de sessió aprovada

Els empleats poden accedir a LynxPDF mitjançant el flux de proveïdors d'identitat aprovat per l'organització, mentre que TI manté el control de la verificació del domini i les proves de llançament.

Desplegament controlat

Utilitzeu una configuració i un procés de llançament de SSO confirmats perquè l'IT pugui verificar el resultat de l'inici de sessió.

Esborra el resultat coincident

Feu que l'administrador responsable confirmi l'entorn, els permisos, la versió i l'àmbit de llançament final.

Per què triar LynxPDF

Descobriu com LynxPDF s'adapta als fluxos de treball empresarials en comparació amb les eines PDF comunes

Infraestructura empresarial flexible

Admet els enfocaments de desplegament de Windows Server, Intune, GPO, RDS i SCCM per a diferents dispositius i requisits de TI.

Opcions de desplegament fora de línia i privades

S'adapta a escenaris de xarxa restringida o de gestió de dades local amb una ruta de desplegament local o al núvol.

Administració, identitat i desplegament coordinats

Afegiu la consola d'administració, el SSO, la gestió de llicències i el desplegament massiu en un sol flux de treball empresarial per reduir la configuració i el manteniment repetits en tots els sistemes.

Preguntes freqüents
Què haurien de confirmar els equips empresarials?
Consulteu la documentació actual del producte per conèixer les funcions compatibles, els requisits d'entorn, els passos de configuració i les limitacions d'ús.