Підключіть LynxPDF до корпоративного єдиного входу

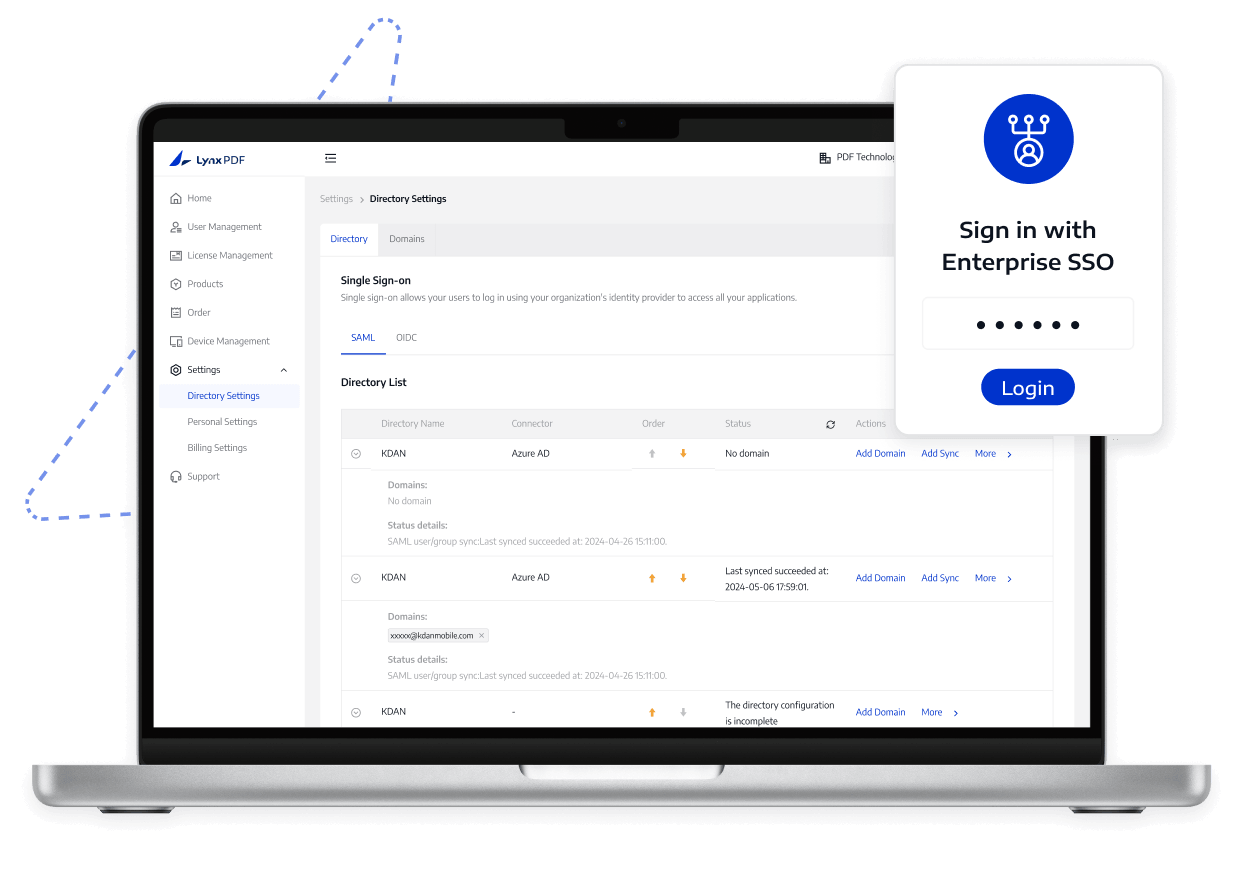
Підключіть LynxPDF до свого постачальника ідентифікаційної інформації за допомогою SAML або OIDC, щоб співробітники могли використовувати знайомі облікові дані для входу, поки ІТ контролює розгортання.

Підключіть LynxPDF до корпоративного єдиного входу

Вирішуйте проблеми управління підприємством

Надайте співробітникам простіший і послідовніший спосіб входу

Вирішуйте проблеми управління підприємством
  1. 01

    Окремі облікові записи додають роботи з входом

    Вимагання окремих облікових даних для програмного забезпечення PDF створює труднощі для входу та роботи з обслуговування облікових записів для співробітників.

  2. 02

    Зіставлення домену та облікового запису незрозуміле

    Незавершені параметри домену, ідентифікаційної інформації або відповідності облікових записів можуть ускладнити перевірку того, що співробітники переходять на правильний корпоративний обліковий запис.

  3. 03

    Зміни ролей можуть спричинити помилки доступу

    Коли співробітники змінюють ролі або команди, застаріле зіставлення облікових записів може перенаправити їх до неправильного облікового запису або взагалі заблокувати доступ.

Основні можливості

Подивіться, що підтримує LynxPDF і як це допомагає командам керувати доступом до PDF.

Використовуйте протокол, який відповідає налаштуванням постачальника посвідчень, і задокументуйте необхідні вимоги перед розгортанням.

Дізнатися більше

Межі розгортання та доступу

Адміністратори ідентифікації або ІТ-спеціалісти повинні налаштувати постачальника ідентифікаційних даних, перевірку DNS або HTTPS, претензії та резервний доступ. Конфігурація єдиного входу не визначає дозволи команди, призначення ліцензій або політику ідентифікації підприємства.

Що підтримує LynxPDF

  1. 1

    LynxPDF підтримує систему єдиного входу підприємства через з’єднання постачальника ідентифікаційної інформації SAML або OIDC.

  2. 2

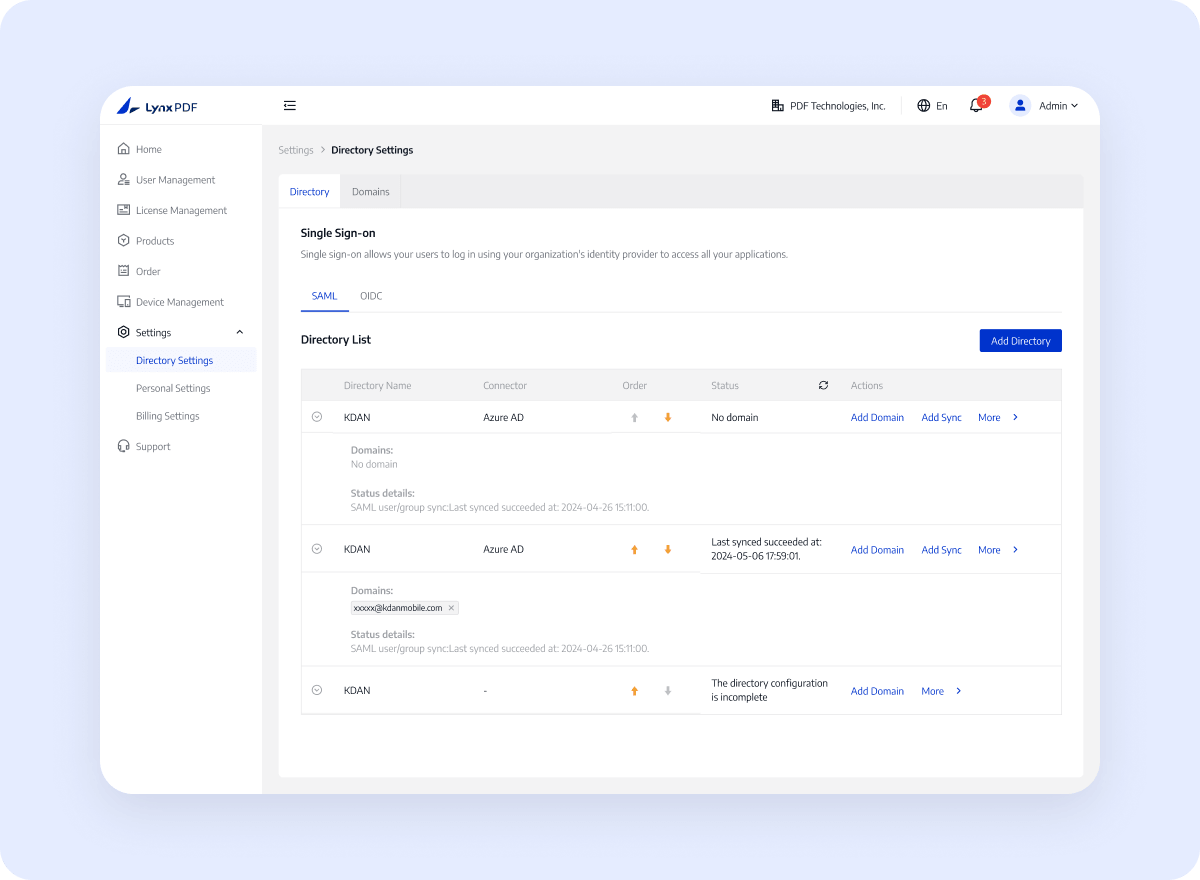
    Адміністратори налаштовують претензії, зіставлення облікових записів і схвалений потік входу.

  3. 3

    Перевірені домени та перевірений результат входу визначають межі доступу.

Що має підготувати ваша команда

  1. 1

    Виберіть постачальника ідентифікаційної інформації та протокол SAML або OIDC.

  2. 2

    Підготуйте перевірку домену та необхідні заявки або метадані.

  3. 3

    Перевірте відповідність облікових записів, резервний доступ і схвалення розгортання перед запуском.

Як це працює

Дотримуйтеся чіткого шляху від налаштування до перевірки.

  1. 01

    Виберіть протокол

    Виберіть SAML або OIDC відповідно до конфігурації постачальника посвідчень.

  2. 02

    Підтвердьте свій домен

    Підтвердьте домен організації за допомогою DNS TXT або HTTPS-верифікації.

  3. 03

    Налаштувати SSO

    Налаштуйте заяви постачальника посвідчень та параметри SSO LynxPDF.

  4. 04

    Вхід до тестового облікового запису

    Використовуйте тестовий обліковий запис для входу в LynxPDF і переконайтеся, що конфігурація SSO та зіставлення облікових записів працюють належним чином.

Що отримує ваша організація

Об'єднайте перевірку особи, зіставлення облікових записів і затвердження розгортання в один шлях входу

Зверніться до відділу продажів

Затверджений шлях входу

Співробітники можуть отримати доступ до LynxPDF через затверджений організацією потік постачальника ідентифікаційної інформації, тоді як ІТ зберігає контроль над перевіркою домену та тестуванням розгортання.

Контрольоване розгортання

Використовуйте підтверджену конфігурацію SSO та процес розгортання, щоб ІТ-спеціалісти могли перевірити результат входу.

Очистити відповідний результат

Попросіть відповідального адміністратора підтвердити середовище, дозволи, версію та кінцевий обсяг розгортання.

Чому обирають LynxPDF

Подивіться, як LynxPDF вписується в корпоративні робочі процеси порівняно зі звичайними інструментами PDF

Гнучка корпоративна інфраструктура

Підтримка підходів до розгортання Windows Server, Intune, GPO, RDS та SCCM для різних пристроїв та ІТ-вимог.

Варіанти автономного та приватного розгортання

Підходить для сценаріїв обмеженої мережі або локального керування даними за допомогою локального або хмарного шляху розгортання.

Скоординоване адміністрування, ідентифікація та розгортання

Об’єднайте консоль адміністратора, систему єдиного входу, керування ліцензіями та масове розгортання в один корпоративний робочий процес, щоб зменшити кількість повторних налаштувань і обслуговування систем.

Часті запитання
Що мають підтвердити корпоративні команди?
Перегляньте поточну документацію продукту щодо підтримуваних функцій, вимог до середовища, етапів конфігурації та обмежень щодо використання.