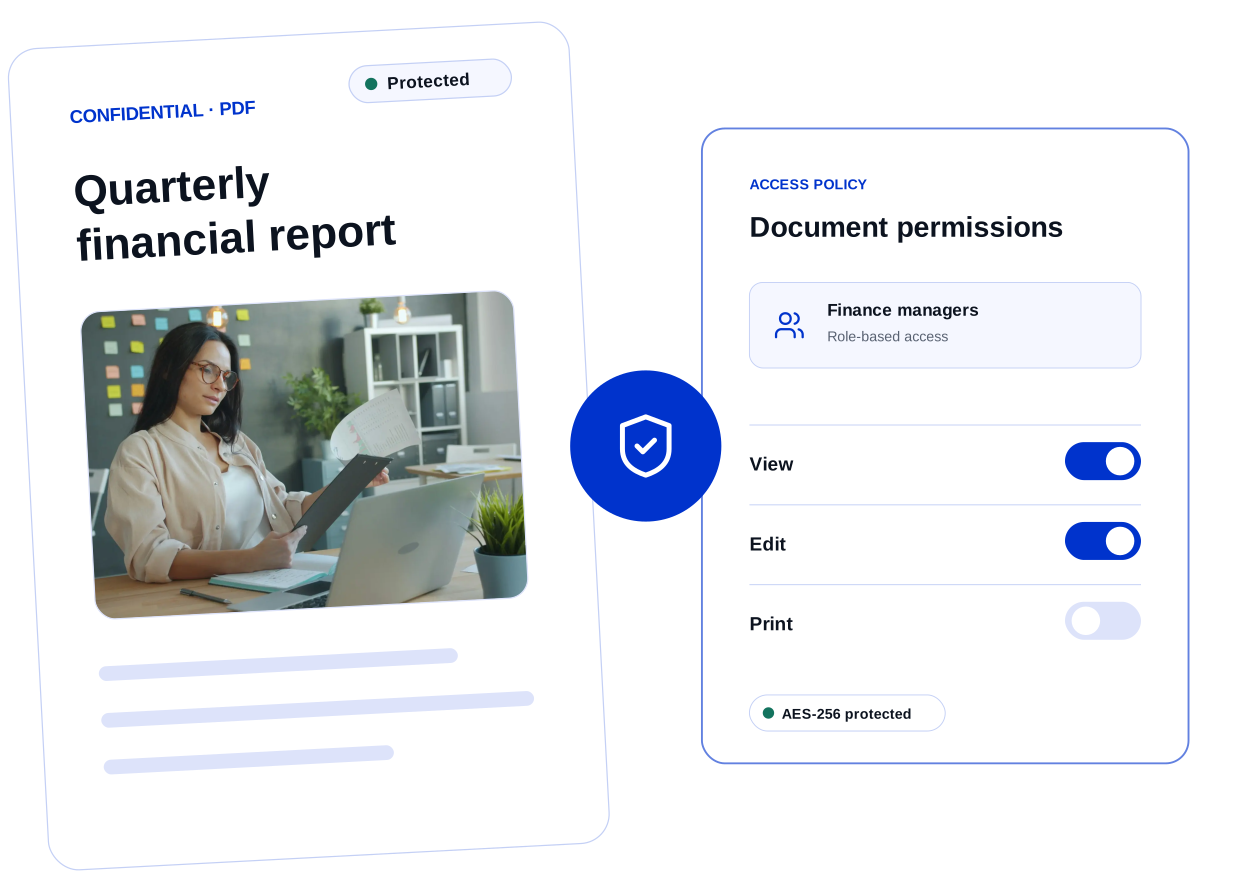
Дозволи та контроль доступу до корпоративних PDF-файлів
Чітко контрольований перегляд, редагування, друк і копіювання зменшує несанкціонований доступ до конфіденційних PDF-файлів.


Поєднайте права доступу до документів, корпоративну ідентифікацію, адміністрування та розгортання Windows. Зменште складність ІТ і врахуйте наявне середовище.
Контролюйте, хто може переглядати, редагувати, друкувати та копіювати конфіденційні PDF-файли, перш ніж вони будуть надані спільному доступу.
Чітко контрольований перегляд, редагування, друк і копіювання зменшує несанкціонований доступ до конфіденційних PDF-файлів.
Використовуйте свою існуючу ідентифікаційну систему та інфраструктуру для керування обліковими записами, ліцензіями, пристроями та розгортанням в одному місці.
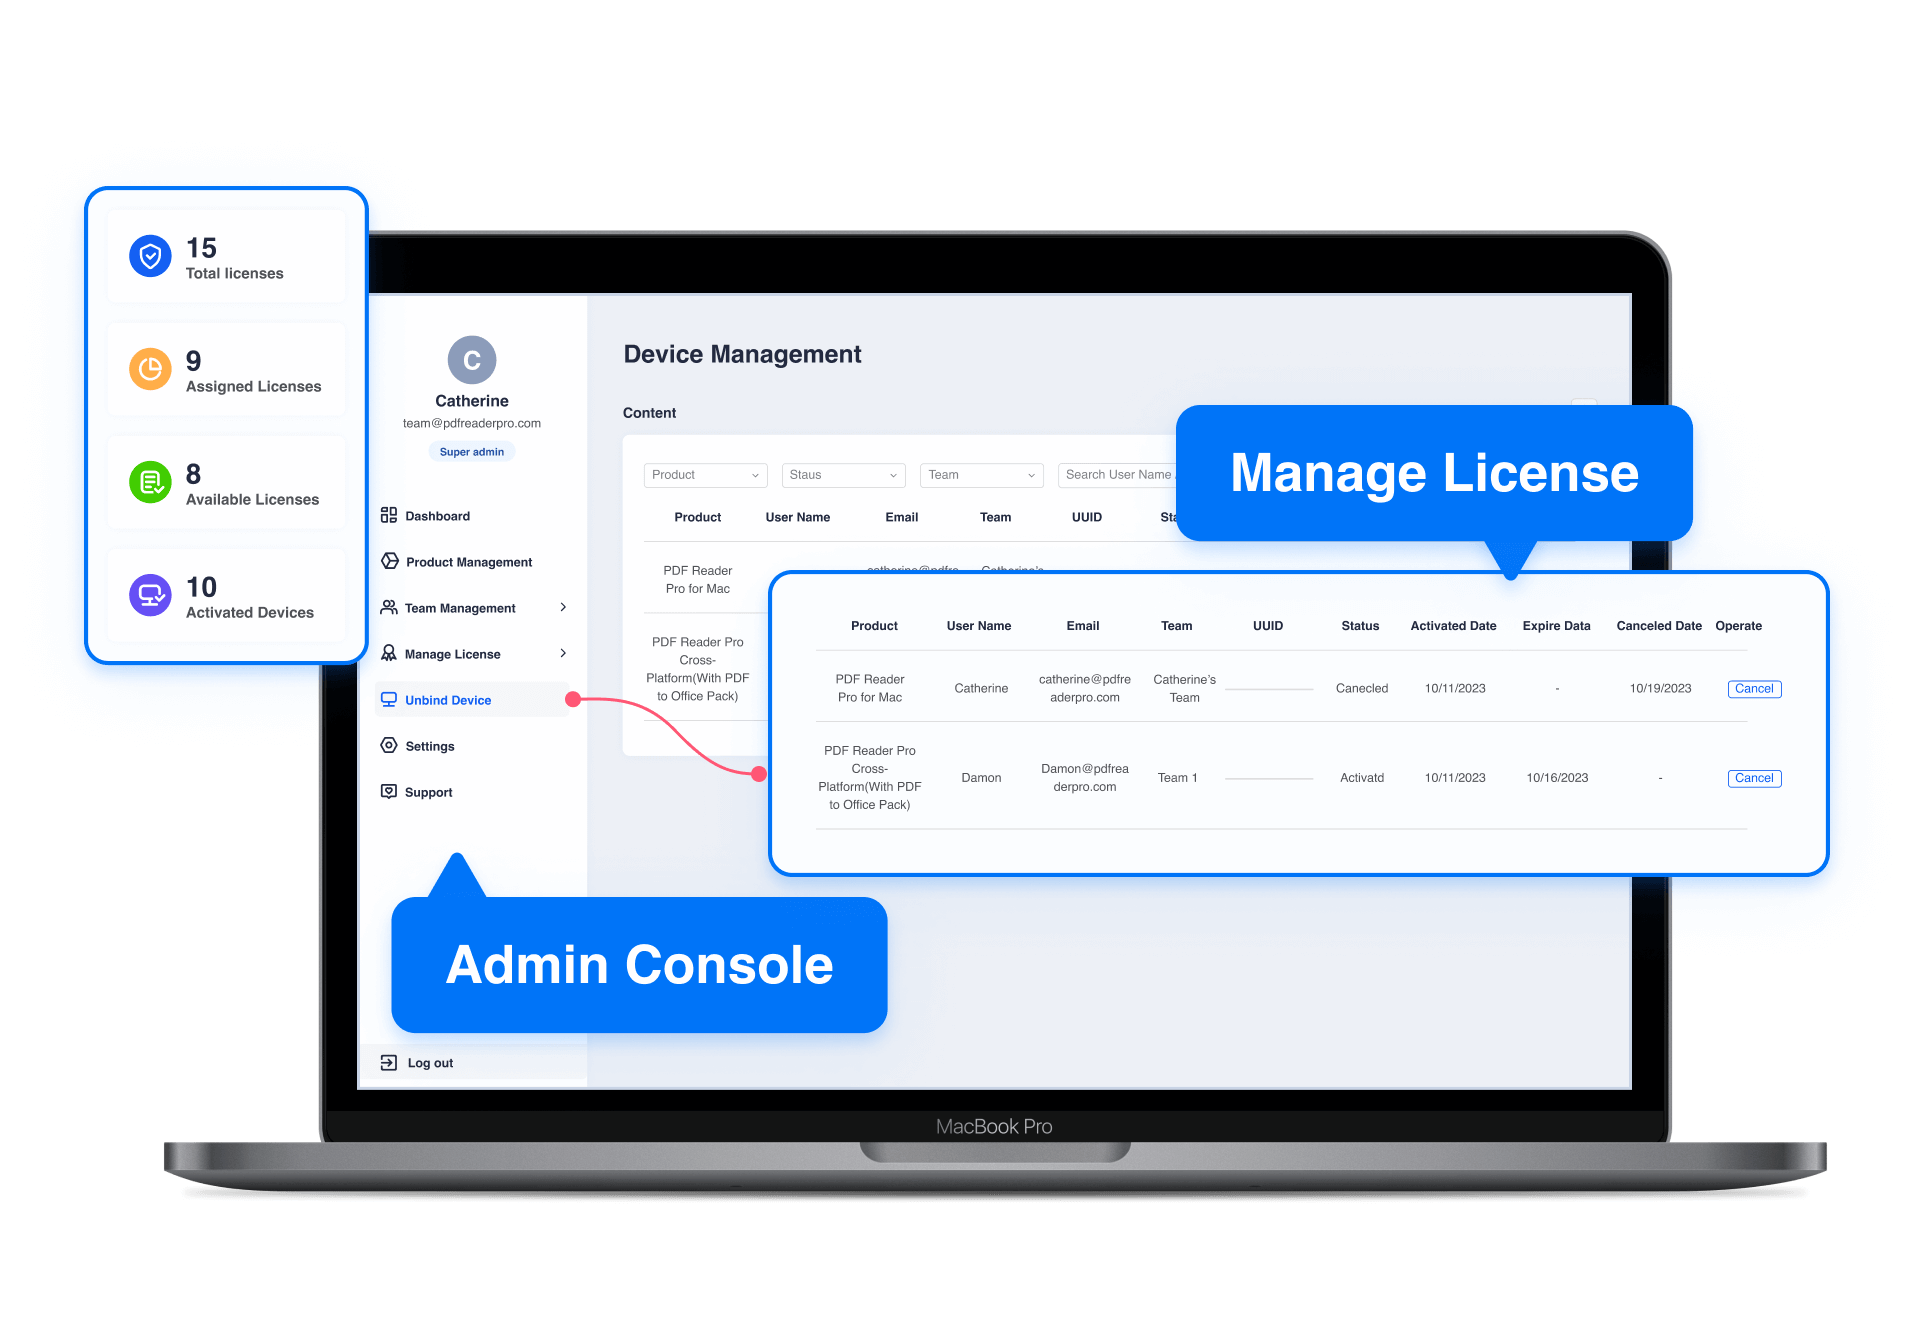
Централізовані користувачі, ліцензії, пристрої та налаштування розгортання спрощують адміністрування ІТ-систем підприємства.
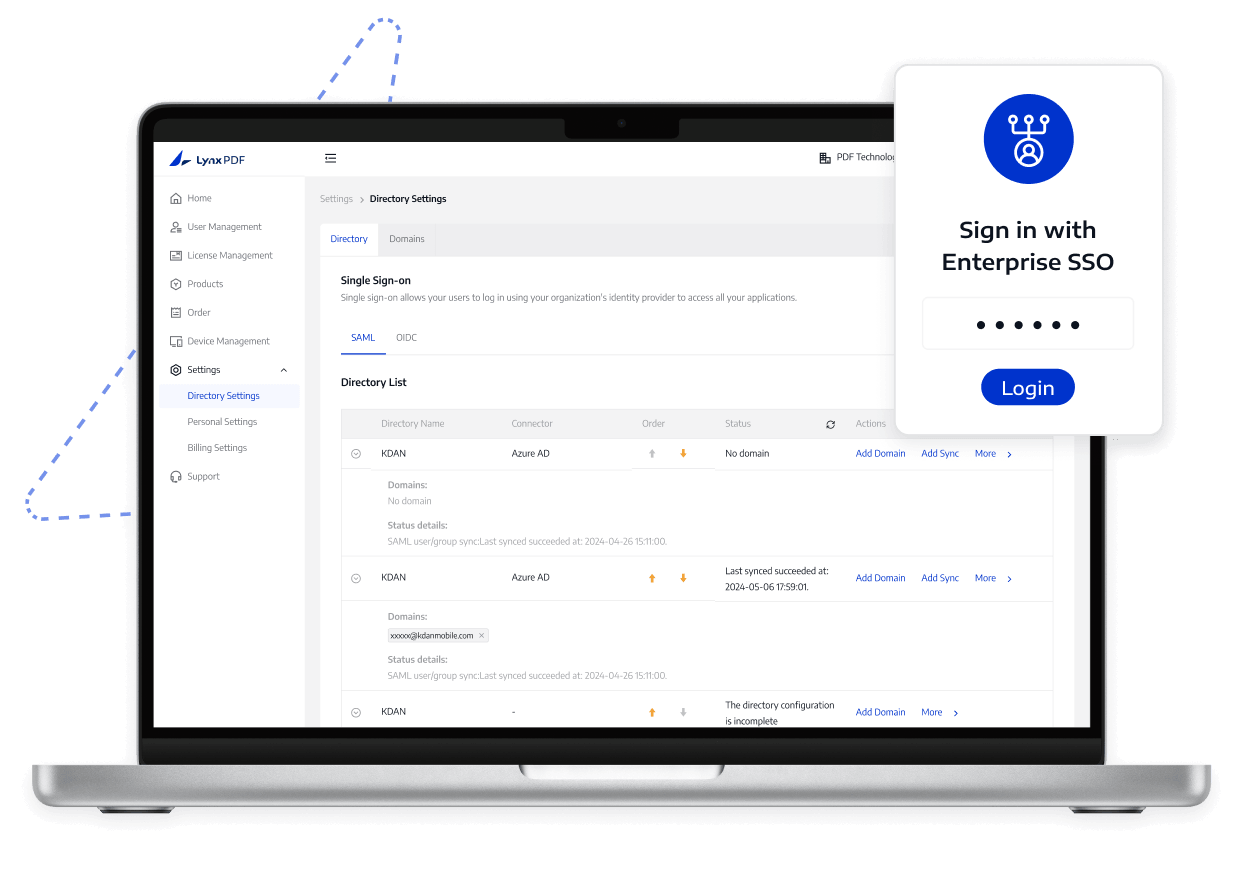
Працівники використовують свої корпоративні облікові записи, тоді як ІТ-відділ централізовано контролює доступ.
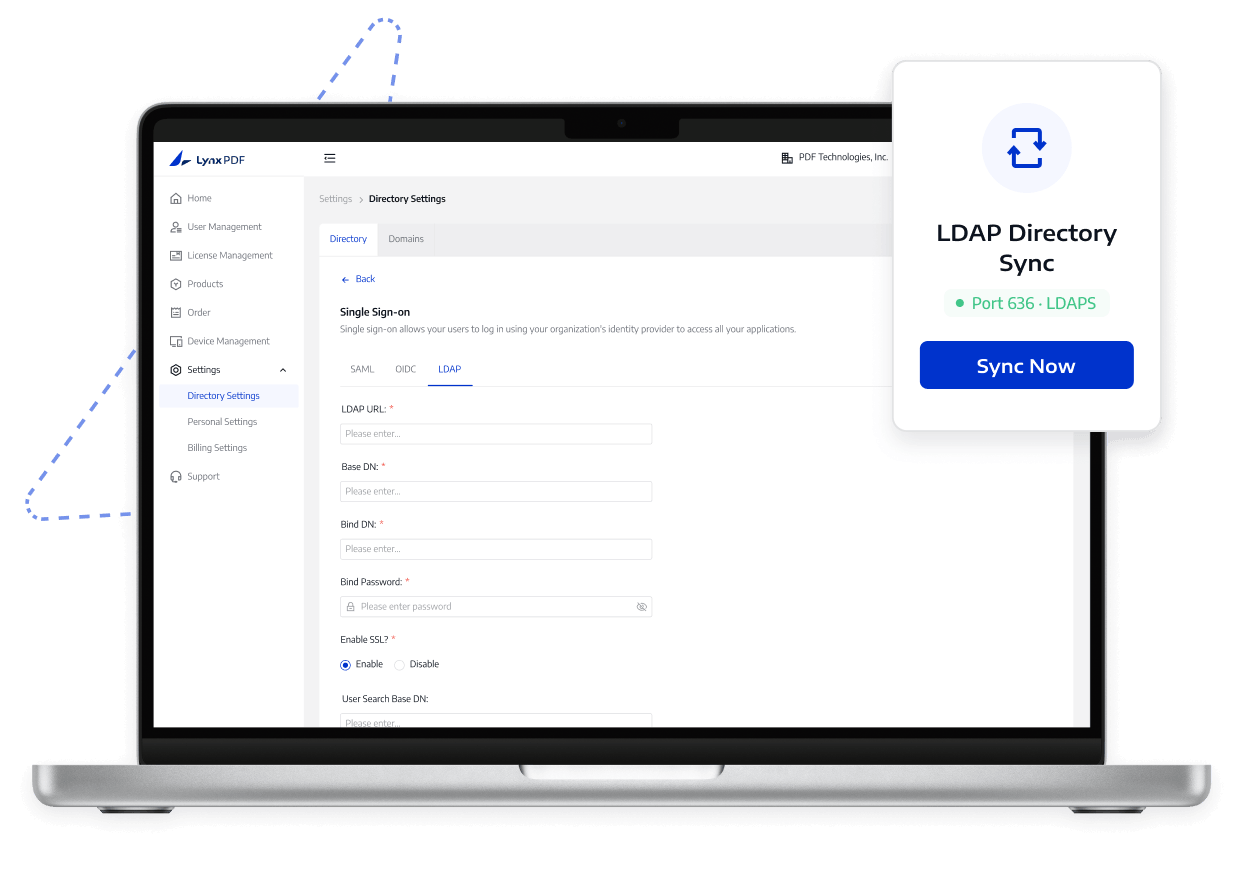
Облікові записи залишаються узгодженими з каталогом Windows AD, що зменшує дублювання облікових записів користувачів.
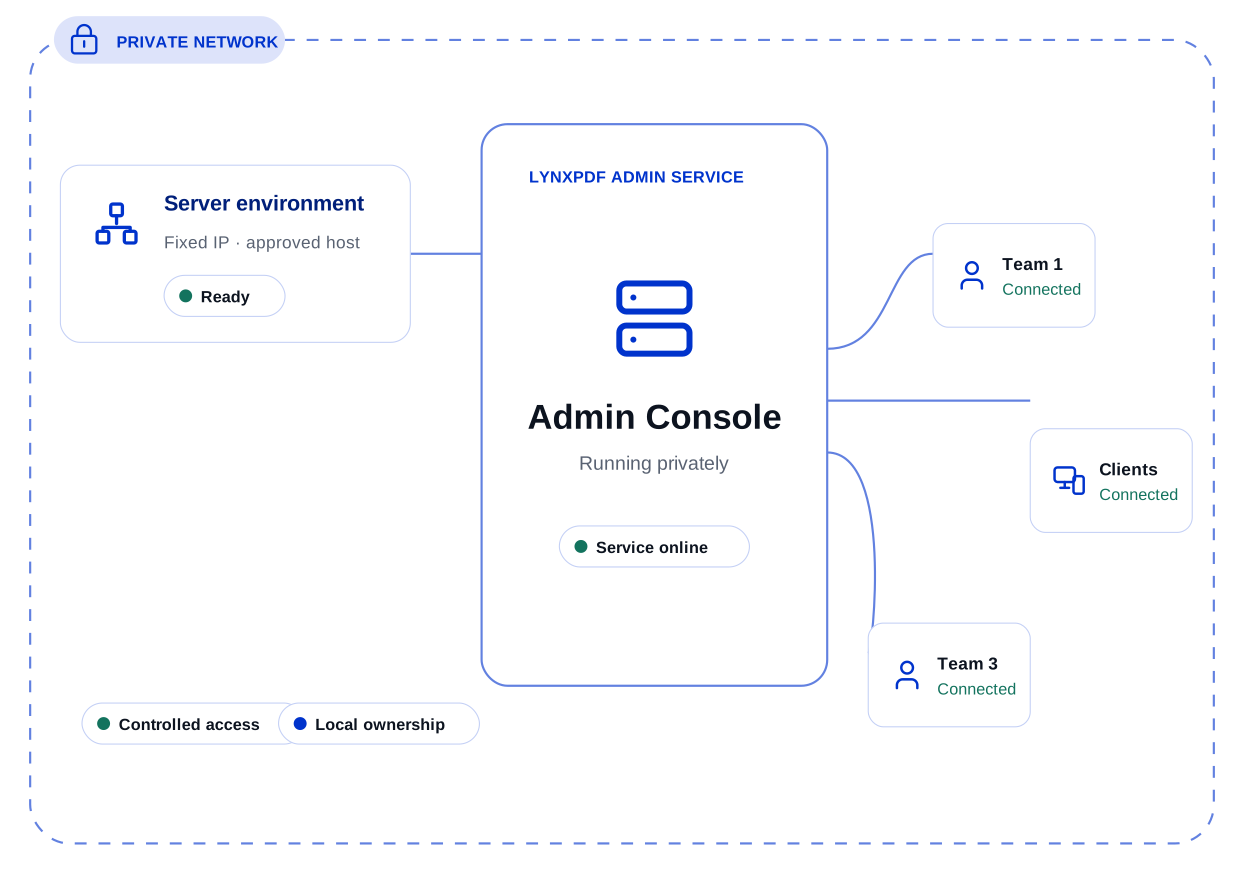
Запускайте адміністративні служби у власній інфраструктурі, зберігаючи при цьому контроль над даними та операційними межами організації.
Використовуйте існуючі інструменти керування Windows для масштабного розповсюдження LynxPDF замість встановлення його на кожному пристрої.
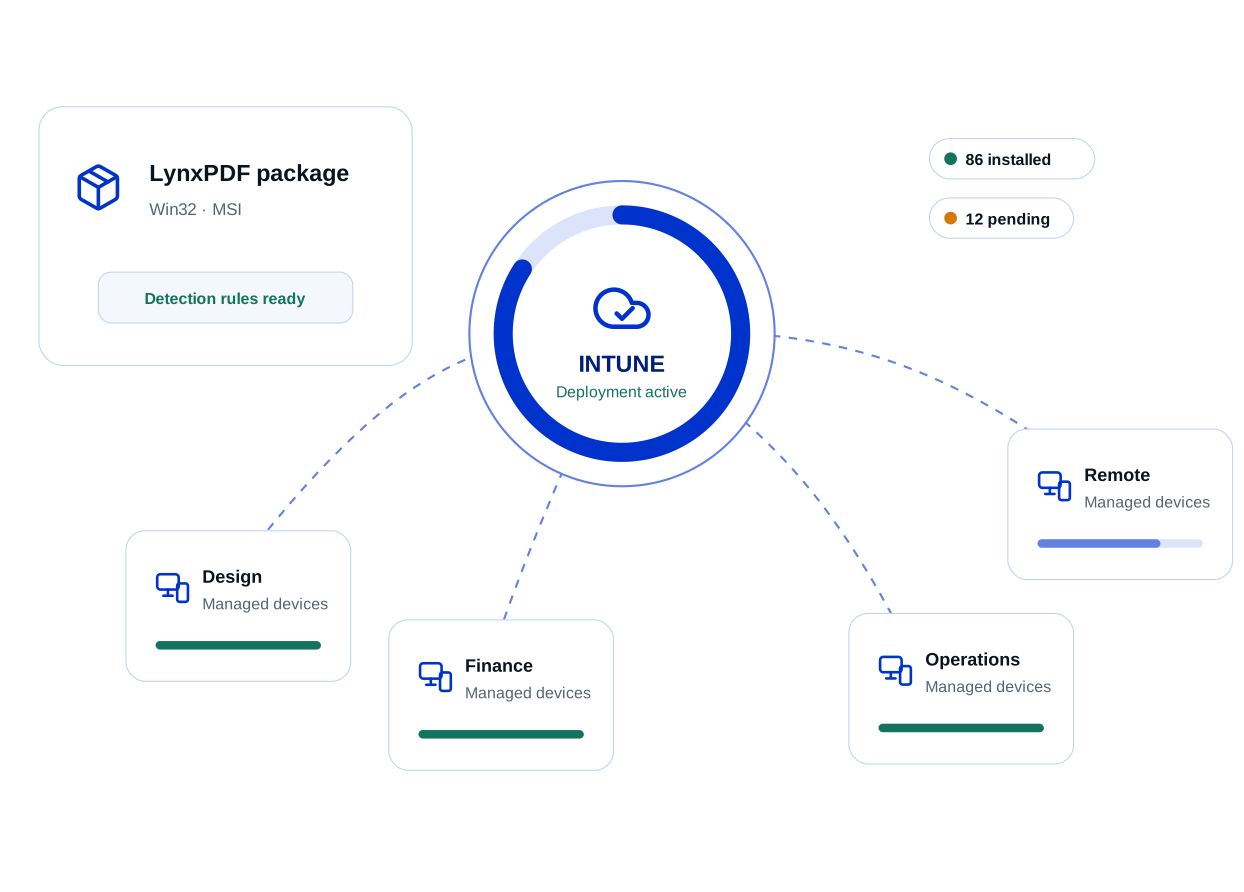
Централізовано розповсюджуйте LynxPDF за допомогою Intune та забезпечте легше відстеження покриття додатків.
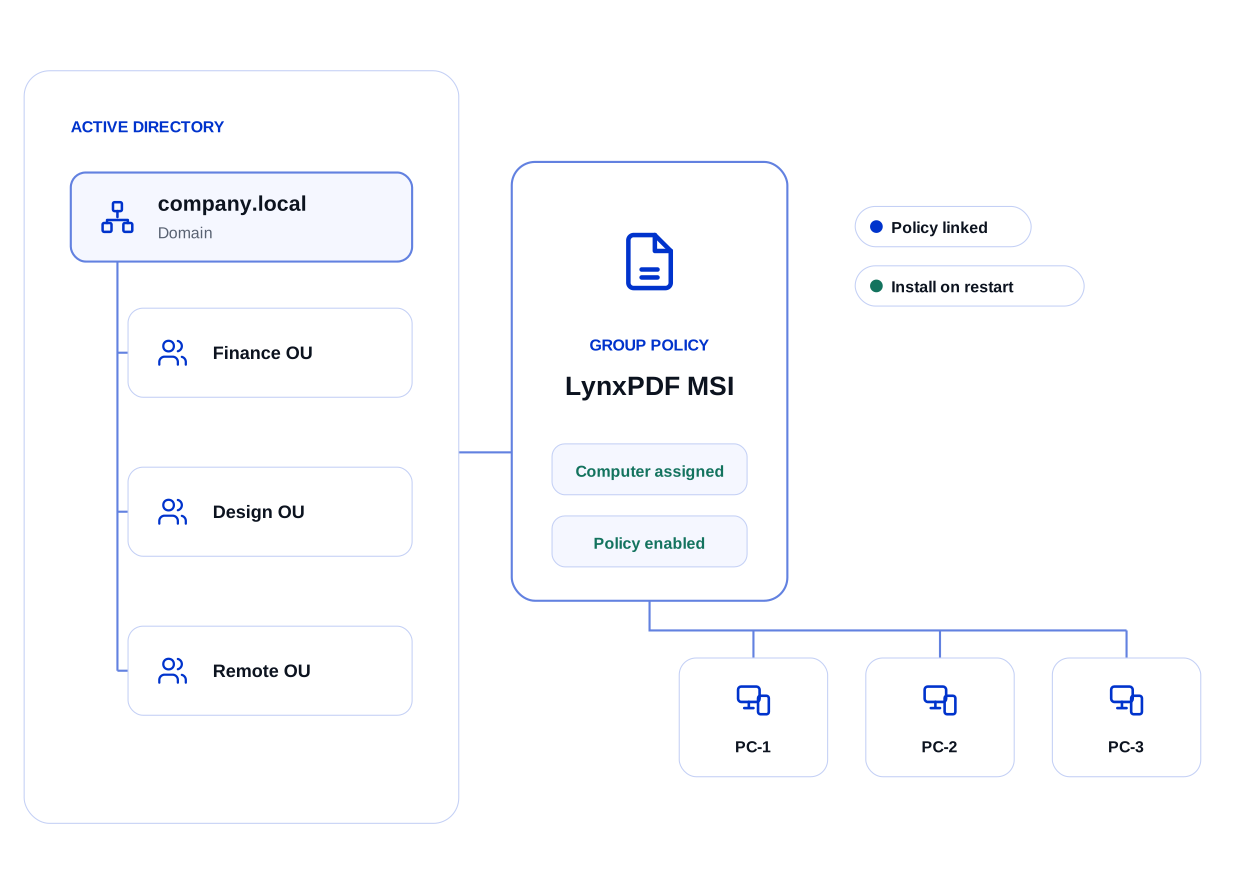
Розгортання на рівні домену усуває необхідність встановлювати LynxPDF на кожен комп'ютер окремо.
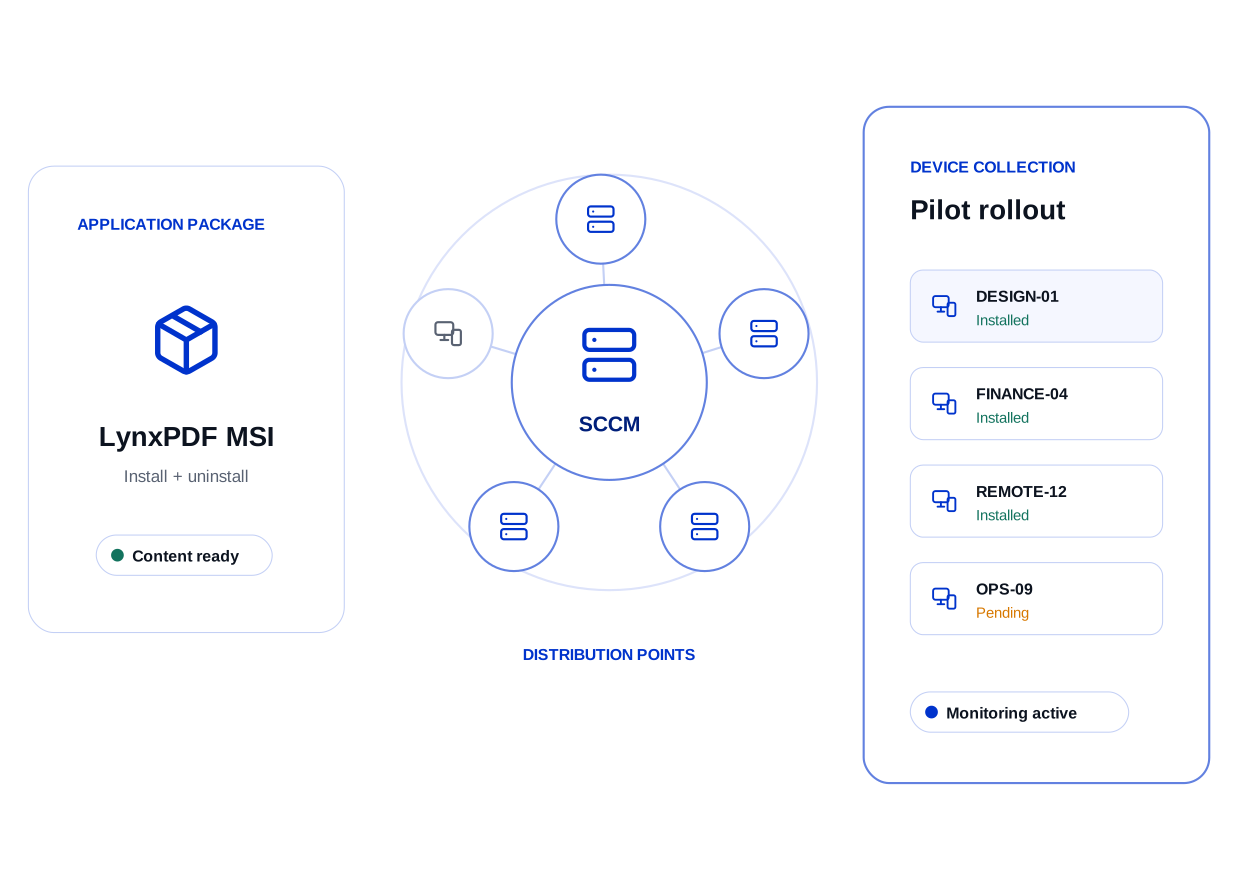
Використовуйте SCCM для масштабного розповсюдження LynxPDF та стандартизації конфігурацій розгортання на пристроях Windows.