ซิงค์ผู้ใช้ Active Directory กับ LynxPDF

เชื่อมต่อ Windows Active Directory ผ่าน LDAP หรือ LDAPS เพื่อให้การจัดการผู้ใช้ไดเรกทอรีมีประสิทธิภาพมากขึ้น

ซิงค์ผู้ใช้ Active Directory กับ LynxPDF

จัดการกับความท้าทายด้านการจัดการองค์กร

ลดการดูแลผู้ใช้ไดเรกทอรีด้วยตนเอง

จัดการกับความท้าทายด้านการจัดการองค์กร
  1. 01

    ผู้ใช้ไดเรกทอรีต้องได้รับการบำรุงรักษาด้วยตนเอง

    การเปลี่ยนแปลงของพนักงานทำให้ผู้ดูแลระบบต้องดูแลรักษาบัญชีทั้งใน Active Directory และ LynxPDF ซึ่งเพิ่มความเสี่ยงในการพลาดการอัปเดตการเข้าถึง

  2. 02

    พารามิเตอร์ที่ขาดหายไปขัดขวางการซิงโครไนซ์

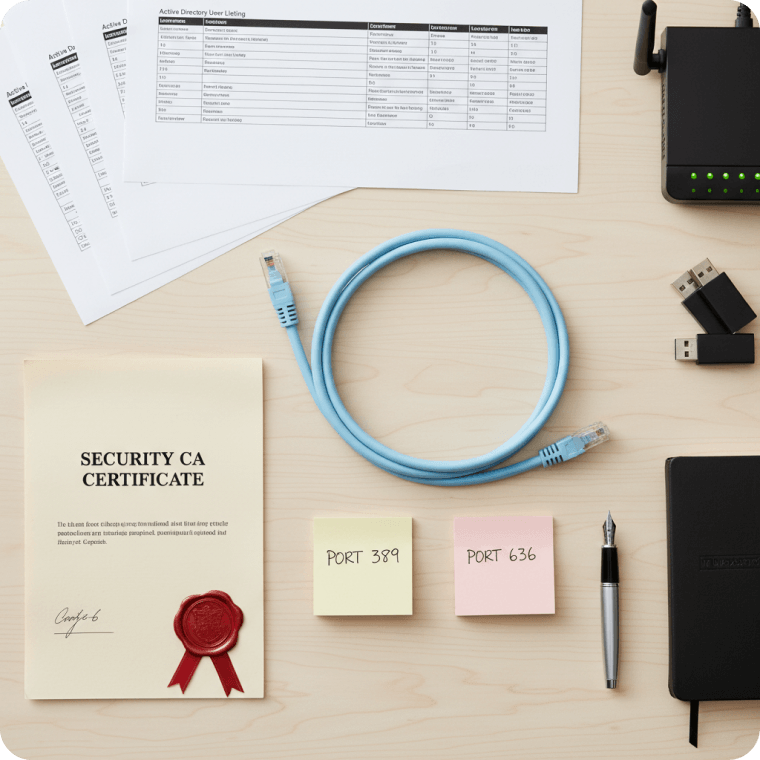
    ความไม่ตรงกันในโฮสต์ไดเรกทอรี พอร์ต 389 หรือ 636 บัญชีผูกแบบอ่านอย่างเดียว ใบรับรอง CA หรือการเข้าถึงเครือข่ายอาจทำให้การเชื่อมต่อล้มเหลวหรือป้องกันไม่ให้สร้างความน่าเชื่อถือของใบรับรอง

  3. 03

    ตรวจสอบผลลัพธ์การซิงค์ก่อนที่จะมอบหมายใบอนุญาต

    ผู้ดูแลระบบต้องตรวจสอบการแมปผู้ใช้ ความเป็นสมาชิกองค์กร และการมอบหมายใบอนุญาต มิฉะนั้นผู้ใช้ที่ซิงโครไนซ์อาจยังขาดการเข้าถึงหรืออาจได้รับใบอนุญาตไม่ถูกต้อง

ความสามารถหลัก

ดูว่า LynxPDF รองรับอะไรบ้าง และช่วยให้ทีมจัดการการเข้าถึง PDF ได้อย่างไร

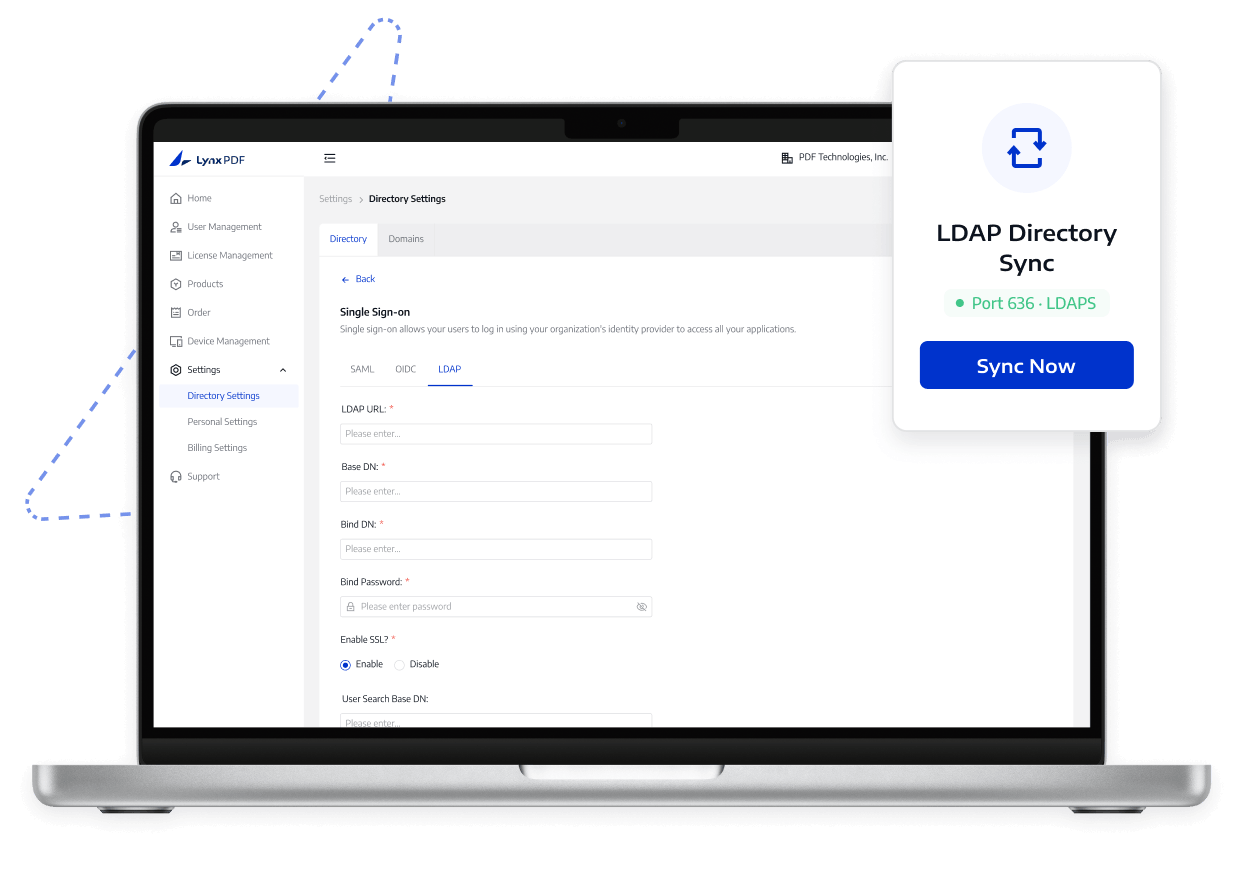
ใช้ LDAP บนพอร์ต 389 หรือ LDAPS บนพอร์ต 636 ตามข้อกำหนดของไดเรกทอรีและความปลอดภัยในการขนส่ง

ดูเพิ่มเติม

ขอบเขตการปรับใช้และการเข้าถึง

ตรวจสอบโฮสต์ไดเร็กทอรี พอร์ต บัญชีผูก ใบรับรอง การเข้าถึงเครือข่าย และการแมปผู้ใช้ การซิงค์ไดเรกทอรีไม่ได้แทนที่การกำกับดูแล AD หรือมอบหมายใบอนุญาตโดยอัตโนมัติ

สิ่งที่ LynxPDF รองรับ

  1. 1

    LynxPDF รองรับการเชื่อมต่อ Windows Active Directory ผ่าน LDAP หรือ LDAPS ฝ่ายไอทีควบคุมโฮสต์ไดเร็กทอรี พอร์ต บัญชีผูกแบบอ่านอย่างเดียว และการแมปผู้ใช้ LDAPS สามารถใช้ใบรับรอง CA เพื่อตรวจสอบห่วงโซ่ความน่าเชื่อถือของเซิร์ฟเวอร์ไดเรกทอรี

สิ่งที่ทีมของคุณควรเตรียม

  1. 1

    เตรียมโฮสต์ไดเร็กทอรี พอร์ต 389 หรือ 636 และบัญชีผูกแบบอ่านอย่างเดียว เตรียมใบรับรอง CA และการเข้าถึงเครือข่ายเมื่อจำเป็นต้องใช้ LDAPS ทดสอบการเชื่อมต่อและตรวจสอบผู้ใช้ที่ซิงโครไนซ์ก่อนกำหนดสิทธิ์การเข้าถึง

วิธีการทำงาน

ปฏิบัติตามเส้นทางที่ชัดเจนตั้งแต่การตั้งค่าจนถึงการยืนยัน

  1. 01

    เตรียมบัญชีไดเรกทอรี

    เตรียมรายละเอียด Windows AD และบัญชีผูกแบบอ่านอย่างเดียวโดยเฉพาะ

  2. 02

    เลือกการเชื่อมต่อ

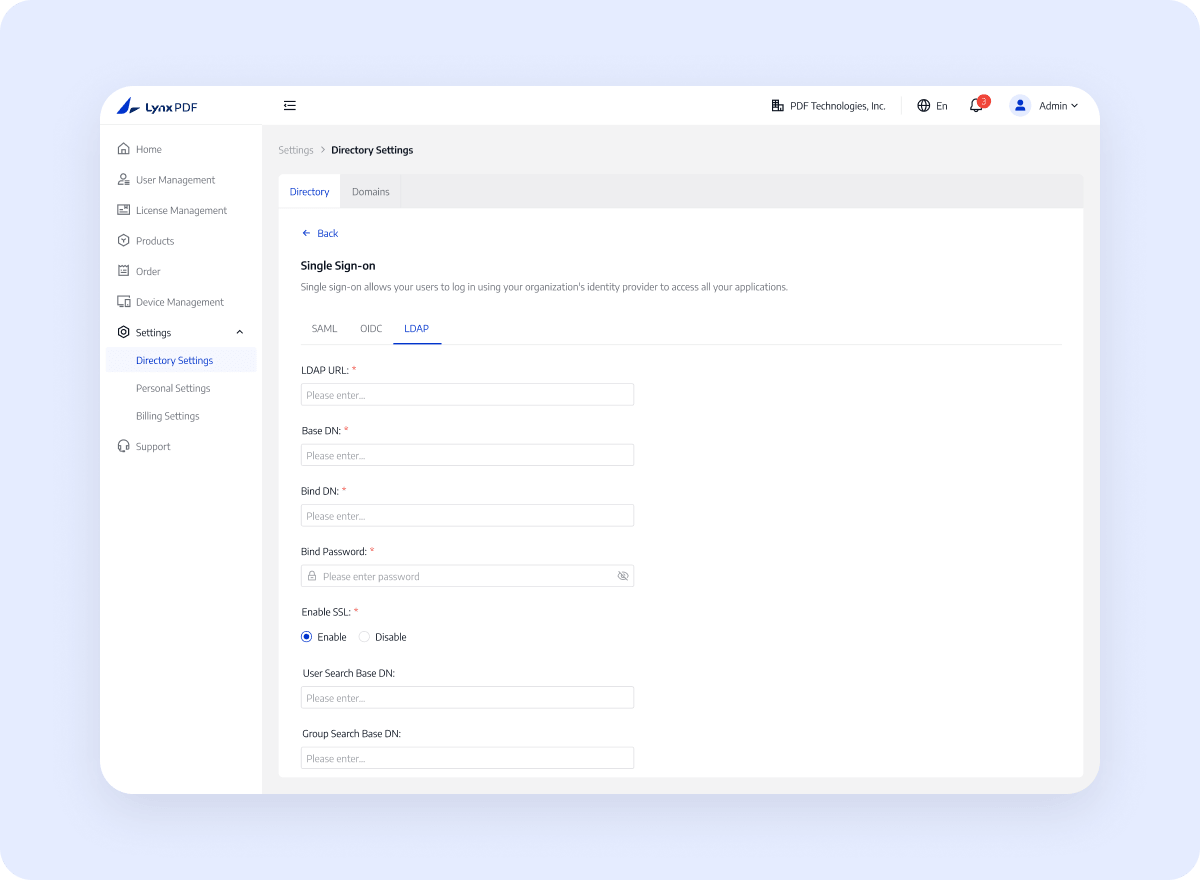
    ใช้ LDAP บนพอร์ต 389 หรือ LDAPS บนพอร์ต 636 และกำหนดค่าการเชื่อมต่อไดเรกทอรีสำหรับสภาพแวดล้อมของคุณ

  3. 03

    กำหนดค่าไดเรกทอรี

    กำหนดค่าพารามิเตอร์และอัปโหลดใบรับรอง CA เมื่อความน่าเชื่อถือของ LDAPS ต้องการ

  4. 04

    ซิงค์ผู้ใช้ไดเรกทอรี

    ทดสอบการเชื่อมต่อ ซิงโครไนซ์ผู้ใช้ และตรวจสอบรายการผู้ใช้ไดเรกทอรี

สิ่งที่องค์กรของคุณได้รับ

ลดการบำรุงรักษาไดเรกทอรีและทำให้ข้อกำหนดการเชื่อมต่อและขอบเขตการอนุญาตใช้งานตรวจสอบได้ง่ายขึ้น

ติดต่อฝ่ายขาย

ลดการป้อนข้อมูลด้วยตนเอง

การเชื่อมต่อไดเรกทอรีที่ผ่านการทดสอบและรายชื่อผู้ใช้ที่ซิงโครไนซ์ทำให้ฝ่ายไอทีมีพื้นฐานที่ชัดเจนยิ่งขึ้นสำหรับการจัดการการเข้าถึง LynxPDF ที่มีการควบคุม

ล้างข้อกำหนดการขนส่ง

ใช้ไดเรกทอรีที่ยืนยันและการตั้งค่าการเข้าถึงเพื่อให้ฝ่ายไอทีสามารถตรวจสอบการซิงโครไนซ์และเข้าถึงผลลัพธ์ได้

การตั้งค่าการเข้าถึงแบบควบคุม

ให้ผู้ดูแลระบบที่รับผิดชอบยืนยันสภาพแวดล้อม สิทธิ์ เวอร์ชัน และขอบเขตการเปิดตัวขั้นสุดท้าย

ทำไมต้องเลือก LynxPDF

ดูว่า LynxPDF เหมาะกับเวิร์กโฟลว์ขององค์กรอย่างไรเมื่อเทียบกับเครื่องมือ PDF ทั่วไป

โครงสร้างพื้นฐานองค์กรที่ยืดหยุ่น

รองรับวิธีการปรับใช้ Windows Server, Intune, GPO, RDS และ SCCM สำหรับอุปกรณ์และความต้องการด้านไอทีที่แตกต่างกัน

ตัวเลือกการปรับใช้ออฟไลน์และส่วนตัว

เหมาะสำหรับสถานการณ์เครือข่ายที่จำกัดหรือการจัดการข้อมูลในเครื่องด้วยเส้นทางการปรับใช้ในเครื่องหรือบนคลาวด์

การดูแลระบบ ข้อมูลประจำตัว และการปรับใช้ที่ประสานงานกัน

นำคอนโซลผู้ดูแลระบบ, SSO, การจัดการใบอนุญาต และการปรับใช้จำนวนมากมาไว้ในเวิร์กโฟลว์องค์กรเดียว เพื่อลดการกำหนดค่าและการบำรุงรักษาซ้ำทั่วทั้งระบบ

คำถามที่พบบ่อย
ทีมองค์กรควรยืนยันอะไร?
ตรวจสอบเอกสารประกอบผลิตภัณฑ์ปัจจุบันเพื่อดูคุณสมบัติที่รองรับ ข้อกำหนดด้านสภาพแวดล้อม ขั้นตอนการกำหนดค่า และข้อจำกัดการใช้งาน