Synchronizuj użytkowników Active Directory z LynxPDF

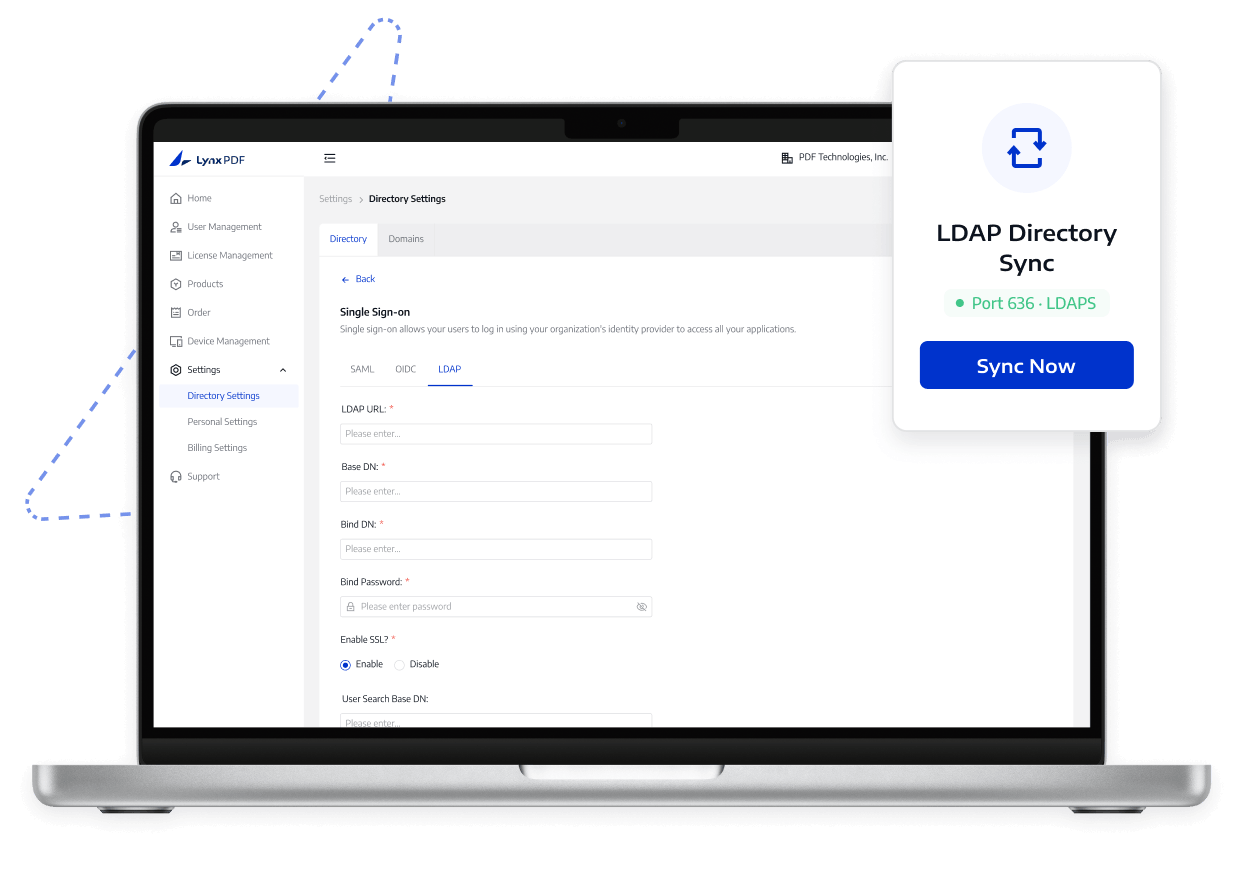
Połącz Windows Active Directory poprzez LDAP lub LDAPS, aby usprawnić zarządzanie użytkownikami katalogów.

Synchronizuj użytkowników Active Directory z LynxPDF

Staw czoła wyzwaniom związanym z zarządzaniem przedsiębiorstwem

Ogranicz ręczne administrowanie użytkownikami katalogu

Staw czoła wyzwaniom związanym z zarządzaniem przedsiębiorstwem
  1. 01

    Użytkownicy katalogu wymagają ręcznej konserwacji

    Zmiany pracowników wymagają od administratorów utrzymywania kont zarówno w Active Directory, jak i LynxPDF, co zwiększa ryzyko utraty aktualizacji dostępu.

  2. 02

    Brakujące parametry zakłócają synchronizację

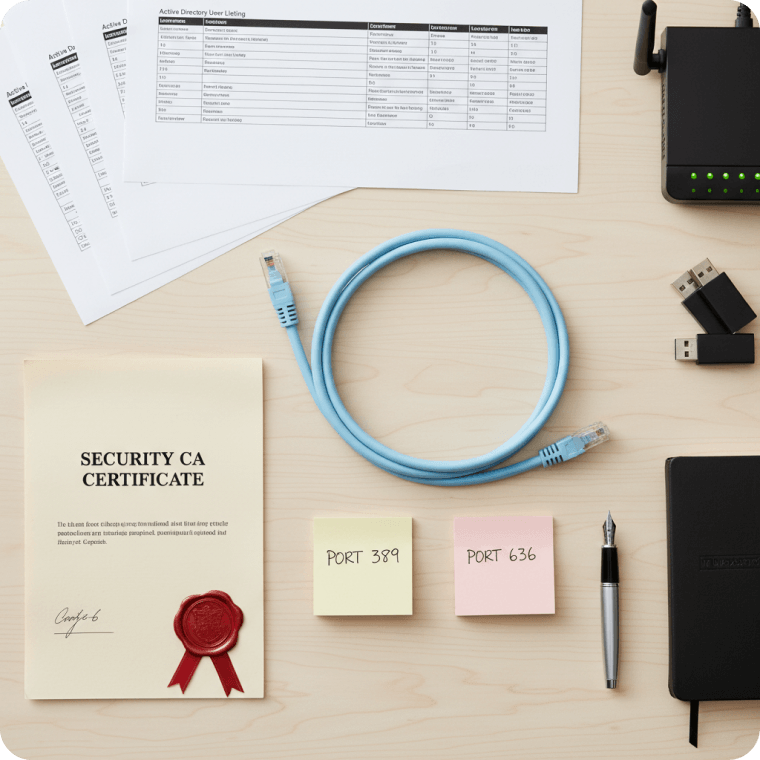
    Niezgodność hosta katalogu, portu 389 lub 636, konta powiązania tylko do odczytu, certyfikatu urzędu certyfikacji lub dostępu do sieci może spowodować niepowodzenie połączenia lub uniemożliwić ustanowienie zaufania certyfikatu.

  3. 03

    Przejrzyj wyniki synchronizacji przed przypisaniem licencji

    Administratorzy muszą sprawdzić mapowania użytkowników, członkostwo w organizacjach i przypisania licencji; w przeciwnym razie zsynchronizowani użytkownicy mogą nadal nie mieć dostępu lub mogą otrzymać licencje nieprawidłowo.

Podstawowe możliwości

Zobacz, co obsługuje LynxPDF i jak pomaga zespołom zarządzać dostępem do plików PDF.

Użyj LDAP na porcie 389 lub LDAPS na porcie 636 w zależności od wymagań katalogu i bezpieczeństwa transportu.

Dowiedz się więcej

Granice wdrożenia i dostępu

Sprawdź host katalogu, porty, konto powiązania, certyfikaty, dostęp do sieci i mapowania użytkowników. Synchronizacja katalogów nie zastępuje zarządzania usługą AD ani nie przypisuje licencji automatycznie.

Co obsługuje LynxPDF

  1. 1

    LynxPDF obsługuje połączenia Windows Active Directory poprzez LDAP lub LDAPS.

  2. 2

    Dział IT kontroluje host katalogu, porty, konto powiązania tylko do odczytu i mapowanie użytkowników.

  3. 3

    LDAPS może używać certyfikatu CA do weryfikowania łańcucha zaufania serwera katalogowego.

Co powinien przygotować Twój zespół

  1. 1

    Przygotuj host katalogu, port 389 lub 636 i konto powiązania tylko do odczytu.

  2. 2

    Przygotuj certyfikat CA i dostęp do sieci, jeśli wymagany jest LDAPS.

  3. 3

    Przed przypisaniem dostępu przetestuj połączenie i przejrzyj zsynchronizowanych użytkowników.

Jak to działa

Podążaj jasną ścieżką od konfiguracji do weryfikacji.

  1. 01

    Przygotuj konto katalogu

    Przygotuj szczegóły Windows AD i dedykowane konto powiązania tylko do odczytu.

  2. 02

    Wybierz połączenie

    Użyj protokołu LDAP na porcie 389 lub LDAPS na porcie 636 i skonfiguruj połączenie katalogowe dla swojego środowiska.

  3. 03

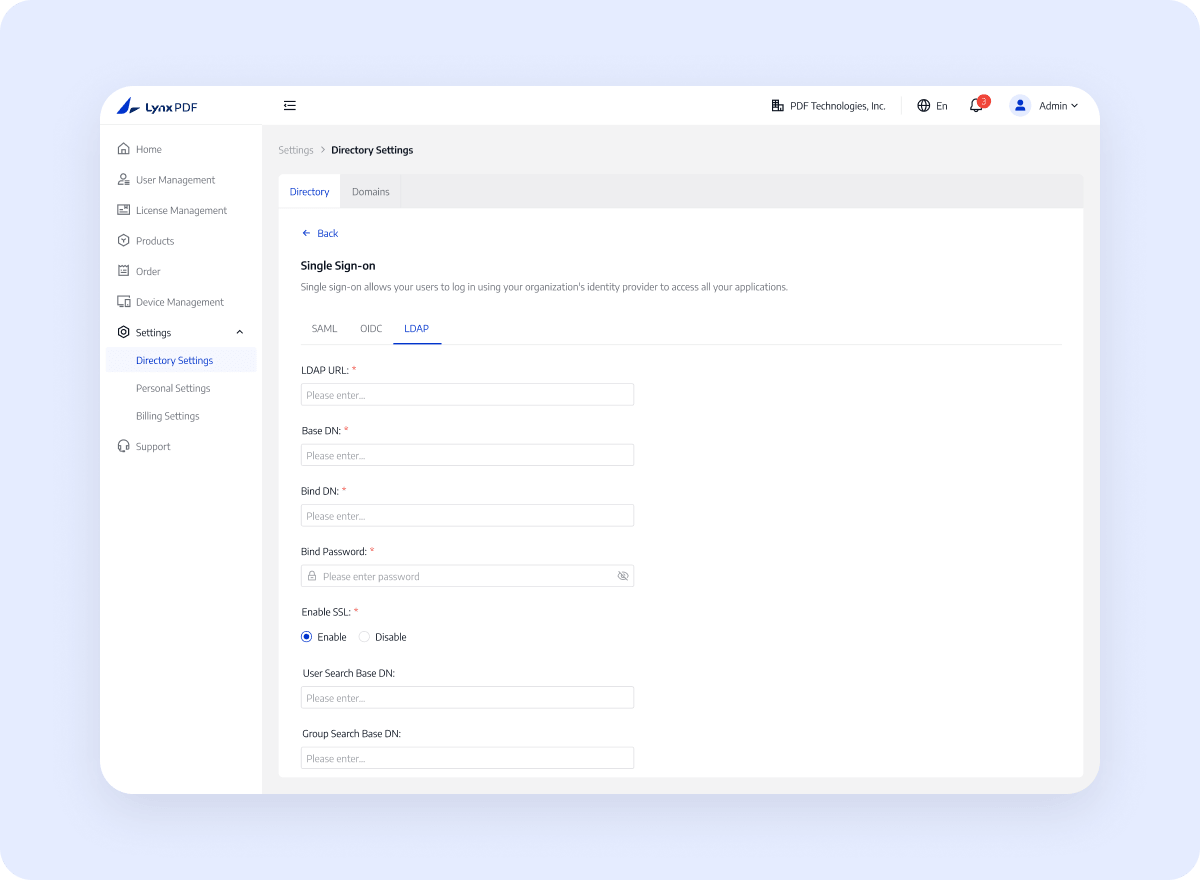
    Skonfiguruj katalog

    Skonfiguruj parametry i prześlij certyfikat CA, gdy wymaga tego zaufanie LDAPS.

  4. 04

    Synchronizuj użytkowników katalogu

    Przetestuj połączenie, zsynchronizuj użytkowników i przejrzyj listę użytkowników katalogu.

Co zyskuje Twoja organizacja

Zmniejsz konserwację katalogów i ułatw przeglądanie wymagań dotyczących połączeń i granic licencjonowania

Skontaktuj się z działem sprzedaży

Mniej ręcznego wprowadzania

Przetestowane połączenie z katalogiem i zsynchronizowana lista użytkowników dają działowi IT jaśniejszą podstawę do kontrolowanego zarządzania dostępem LynxPDF.

Wyczyść wymagania transportowe

Użyj potwierdzonych ustawień katalogu i dostępu, aby dział IT mógł zweryfikować synchronizację i uzyskać dostęp do wyników.

Konfiguracja kontrolowanego dostępu

Poproś odpowiedzialnego administratora o potwierdzenie środowiska, uprawnień, wersji i ostatecznego zakresu wdrożenia.

Dlaczego warto wybrać LynxPDF

Zobacz, jak LynxPDF pasuje do przepływów pracy w przedsiębiorstwie w porównaniu z popularnymi narzędziami PDF

Elastyczna infrastruktura korporacyjna

Obsługa podejść do wdrażania Windows Server, Intune, GPO, RDS i SCCM dla różnych urządzeń i wymagań IT.

Opcje wdrożenia offline i prywatnego

Pasuje do scenariuszy z ograniczoną siecią lub lokalnym zarządzaniem danymi z lokalną lub chmurową ścieżką wdrożenia.

Skoordynowane administrowanie, tożsamość i wdrożenie

Połącz konsolę administracyjną, logowanie jednokrotne, zarządzanie licencjami i wdrażanie zbiorcze w jeden przepływ pracy w przedsiębiorstwie, aby ograniczyć konieczność powtarzania konfiguracji i konserwacji w różnych systemach.

Często zadawane pytania
Co powinny potwierdzić zespoły korporacyjne?
Sprawdź aktualną dokumentację produktu pod kątem obsługiwanych funkcji, wymagań środowiskowych, kroków konfiguracji i ograniczeń użytkowania.