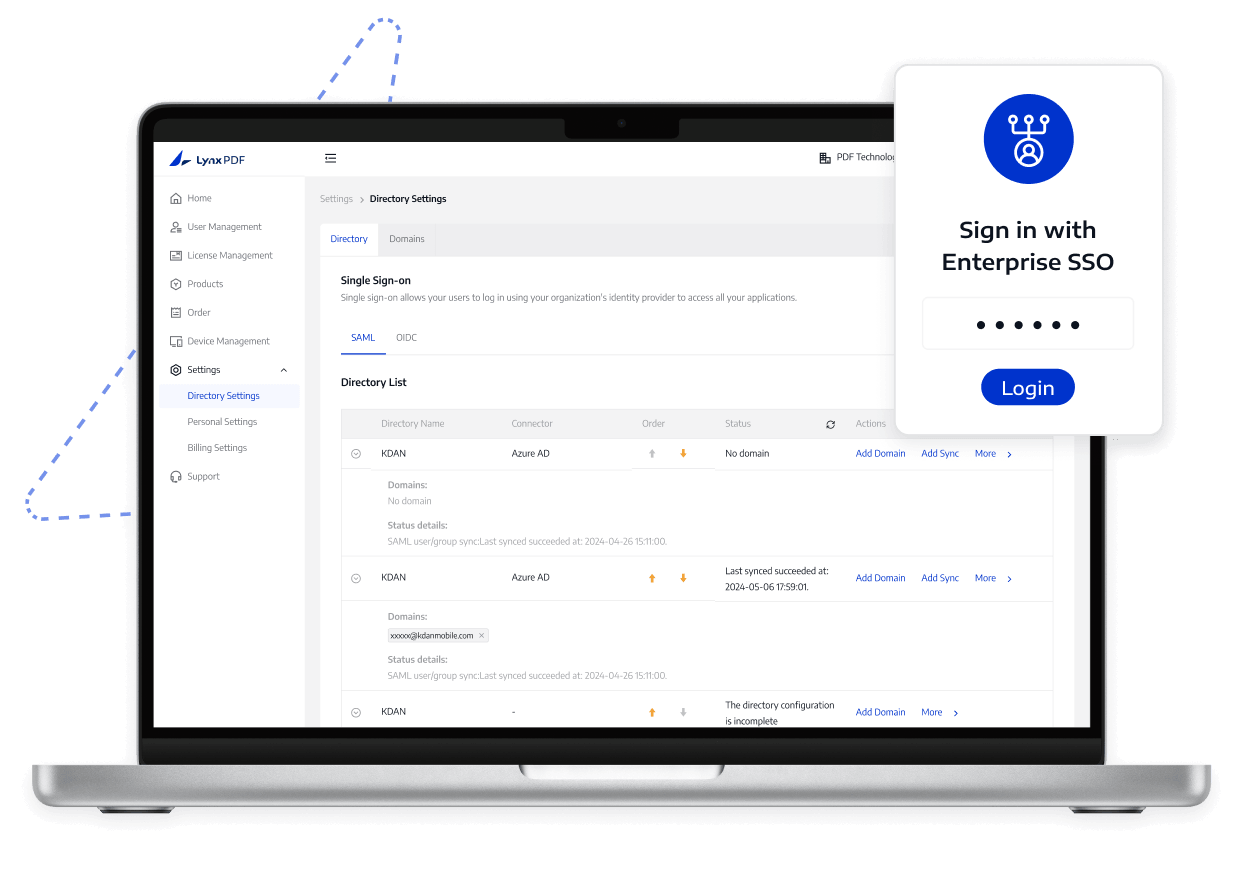
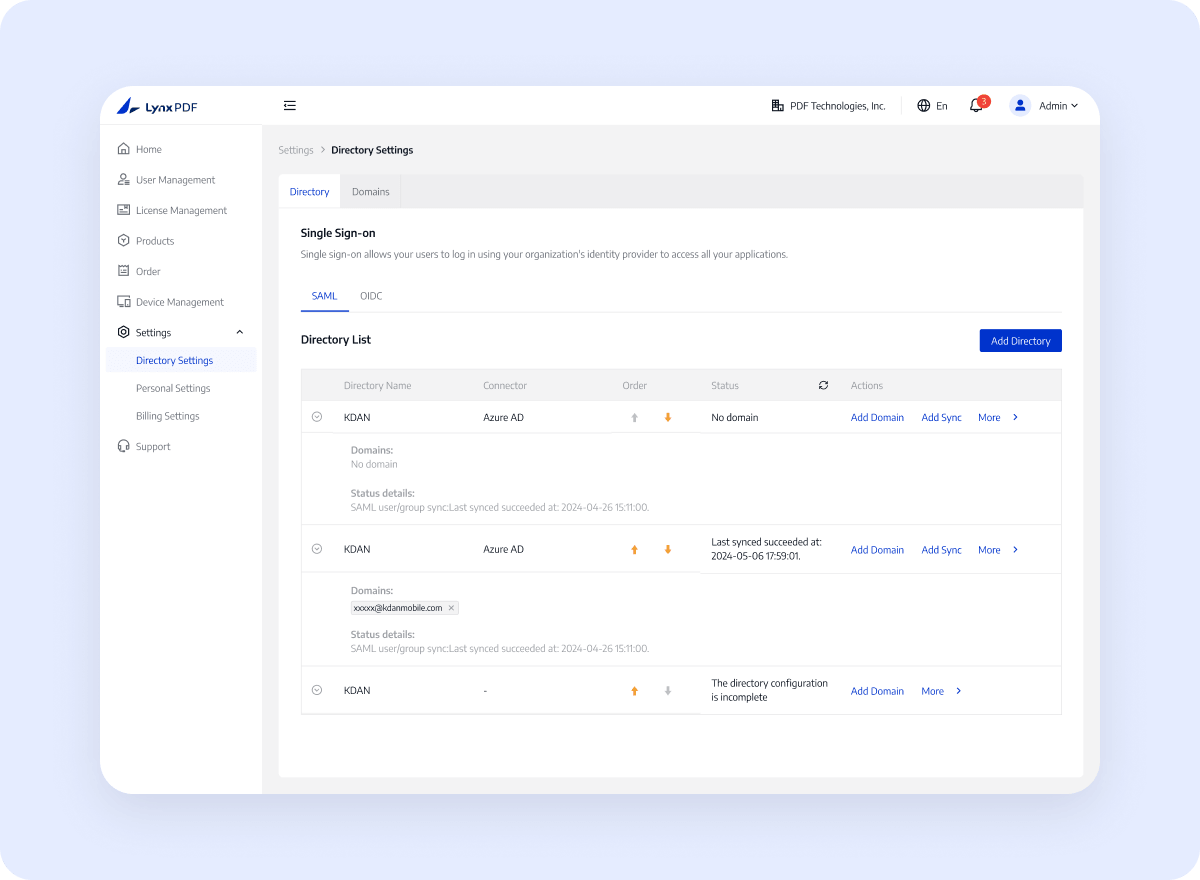
LynxPDF को एंटरप्राइज़ सिंगल साइन-ऑन से कनेक्ट करें।

SAML या OIDC के साथ अपने पहचान प्रदाता के साथ LynxPDF को कनेक्ट करें ताकि कर्मचारी परिचित साइन-इन क्रेडेंशियल का उपयोग कर सकें जबकि आईटी रोलआउट को नियंत्रित करता है।

LynxPDF को एंटरप्राइज़ सिंगल साइन-ऑन से कनेक्ट करें।

उद्यम प्रबंधन चुनौतियों का समाधान करें

कर्मचारियों को साइन इन करने का एक सरल, अधिक सुसंगत तरीका दें

उद्यम प्रबंधन चुनौतियों का समाधान करें
  1. 01

    अलग-अलग खाते लॉगिन कार्य बढ़ाते हैं

    पीडीएफ सॉफ़्टवेयर के लिए अलग-अलग क्रेडेंशियल की आवश्यकता से कर्मचारियों के लिए साइन-इन घर्षण और खाता-रखरखाव कार्य दोनों बढ़ जाते हैं।

  2. 02

    डोमेन और खाते का मिलान स्पष्ट नहीं है

    अपूर्ण डोमेन, पहचान, या खाता-मिलान सेटिंग्स के कारण यह सत्यापित करना कठिन हो सकता है कि कर्मचारी सही एंटरप्राइज़ खाते तक पहुँचे हैं।

  3. 03

    भूमिका में बदलाव से एक्सेस त्रुटियां हो सकती हैं

    जब कर्मचारी भूमिकाएं या टीम बदलते हैं, तो पुराने खाते का मिलान उन्हें गलत खाते में भेज सकता है या पहुंच को पूरी तरह से रोक सकता है।

मुख्य क्षमताएँ

देखें कि LynxPDF क्या समर्थन करता है और यह टीमों को पीडीएफ एक्सेस प्रबंधित करने में कैसे मदद करता है।

उस प्रोटोकॉल का उपयोग करें जो पहचान-प्रदाता सेटअप से मेल खाता हो और रोलआउट से पहले आवश्यक दावों को दस्तावेज़ करें।

और जानें

परिनियोजन और पहुँच सीमाएँ

पहचान प्रशासकों या आईटी विशेषज्ञों को पहचान प्रदाता, डीएनएस या एचटीटीपीएस सत्यापन, दावे और फ़ॉलबैक एक्सेस को कॉन्फ़िगर करना होगा। SSO कॉन्फ़िगरेशन टीम अनुमतियाँ, लाइसेंस असाइनमेंट या एंटरप्राइज़ पहचान नीतियों को परिभाषित नहीं करता है।

LynxPDF क्या समर्थन करता है

  1. 1

    LynxPDF एसएएमएल या ओआईडीसी पहचान-प्रदाता कनेक्शन के माध्यम से एंटरप्राइज़ एसएसओ का समर्थन करता है। प्रशासक दावों, खाता मिलान और स्वीकृत लॉगिन प्रवाह को कॉन्फ़िगर करते हैं। सत्यापित डोमेन और एक परीक्षण किया गया लॉगिन परिणाम पहुंच सीमा को परिभाषित करता है।

आपकी टीम को क्या तैयार करना चाहिए

  1. 1

    पहचान प्रदाता और एसएएमएल या ओआईडीसी प्रोटोकॉल चुनें। डोमेन सत्यापन और आवश्यक दावे या मेटाडेटा तैयार करें। लॉन्च से पहले खाता मिलान, फ़ॉलबैक एक्सेस और रोलआउट अनुमोदन का परीक्षण करें।

यह कैसे काम करता है

सेटअप से लेकर सत्यापन तक स्पष्ट मार्ग का अनुसरण करें।

  1. 01

    एक प्रोटोकॉल चुनें

    पहचान-प्रदाता कॉन्फ़िगरेशन के अनुसार SAML या OIDC चुनें।

  2. 02

    अपने डोमेन को सत्यापित करें

    DNS TXT या HTTPS सत्यापन के माध्यम से संगठन डोमेन को सत्यापित करें।

  3. 03

    SSO कॉन्फ़िगर करें

    पहचान प्रदाता दावों और LynxPDF SSO सेटिंग्स को कॉन्फ़िगर करें।

  4. 04

    परीक्षण खाते में लॉगिन करें

    LynxPDF में साइन इन करने के लिए एक परीक्षण खाते का उपयोग करें और पुष्टि करें कि SSO कॉन्फ़िगरेशन और खाता मिलान अपेक्षा के अनुरूप काम करते हैं।

आपकी संस्था को क्या लाभ होता है

पहचान सत्यापन, खाता मिलान और रोलआउट अनुमोदन को एक लॉगिन पाथ में लाएँ।

बिक्री से संपर्क करें

अनुमोदित लॉगिन पाथ

कर्मचारी संगठन के अनुमोदित पहचान-प्रदाता प्रवाह के माध्यम से LynxPDF तक पहुंच सकते हैं, जबकि आईटी डोमेन सत्यापन और रोलआउट परीक्षण का नियंत्रण बरकरार रखता है।

नियंत्रित रोलआउट

एक पुष्टिकृत एसएसओ कॉन्फ़िगरेशन और रोलआउट प्रक्रिया का उपयोग करें ताकि आईटी लॉगिन परिणाम को सत्यापित कर सके।

मिलान परिणाम साफ़ करें

जिम्मेदार प्रशासक से पर्यावरण, अनुमतियाँ, संस्करण और अंतिम रोलआउट दायरे की पुष्टि करवाएँ।

LynxPDF क्यों चुनें

देखें कि LynxPDF सामान्य PDF टूल की तुलना में एंटरप्राइज़ वर्कफ़्लो में कैसे फिट बैठता है।

लचीला एंटरप्राइज़ इन्फ्रास्ट्रक्चर

विभिन्न उपकरणों और आईटी आवश्यकताओं के लिए Windows Server, Intune, GPO, RDS, और SCCM परिनियोजन दृष्टिकोणों का समर्थन करें।

ऑफ़लाइन और निजी परिनियोजन विकल्प

स्थानीय या क्लाउड परिनियोजन पथ के साथ प्रतिबंधित-नेटवर्क या स्थानीय डेटा-प्रबंधन परिदृश्यों में फिट बैठता है।

समन्वित प्रशासन, पहचान और परिनियोजन

सिस्टम में बार-बार कॉन्फ़िगरेशन और रखरखाव को कम करने के लिए एडमिन कंसोल, एसएसओ, लाइसेंस प्रबंधन और बल्क परिनियोजन को एक एंटरप्राइज़ वर्कफ़्लो में लाएं।

अक्सर पूछे जाने वाले प्रश्न
एंटरप्राइज़ टीमों को क्या पुष्टि करनी चाहिए?
समर्थित सुविधाओं, पर्यावरण आवश्यकताओं, कॉन्फ़िगरेशन चरणों और उपयोग सीमाओं के लिए वर्तमान उत्पाद दस्तावेज़ की जाँच करें।