Synchroniser les utilisateurs Active Directory avec LynxPDF

Connectez Windows Active Directory via LDAP ou LDAPS pour rendre la gestion des utilisateurs d'annuaires plus efficace.

Synchroniser les utilisateurs Active Directory avec LynxPDF

Relever les défis de la gestion d'entreprise

Réduire l'administration manuelle des utilisateurs du répertoire

Relever les défis de la gestion d'entreprise
  1. 01

    Les utilisateurs du répertoire nécessitent une maintenance manuelle

    Les changements d'employés obligent les administrateurs à tenir des comptes dans Active Directory et LynxPDF, ce qui augmente le risque de mises à jour d'accès manquées.

  2. 02

    Les paramètres manquants perturbent la synchronisation

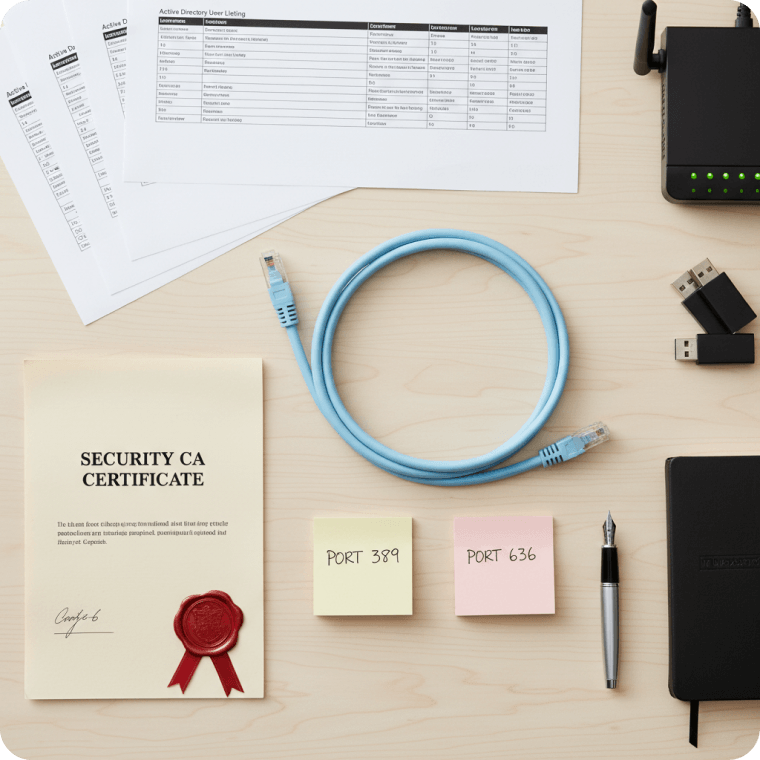
    Une incompatibilité dans l'hôte d'annuaire, le port 389 ou 636, le compte de liaison en lecture seule, le certificat CA ou l'accès réseau peut entraîner l'échec de la connexion ou empêcher l'établissement de l'approbation du certificat.

  3. 03

    Vérifier les résultats de synchronisation avant d’attribuer des licences

    Les administrateurs doivent examiner les mappages d'utilisateurs, l'appartenance à l'organisation et les attributions de licences ; sinon, les utilisateurs synchronisés risquent de ne pas avoir accès ou de recevoir des licences de manière incorrecte.

Fonctionnalités principales

Découvrez ce que LynxPDF prend en charge et comment il aide les équipes à gérer l'accès aux PDF.

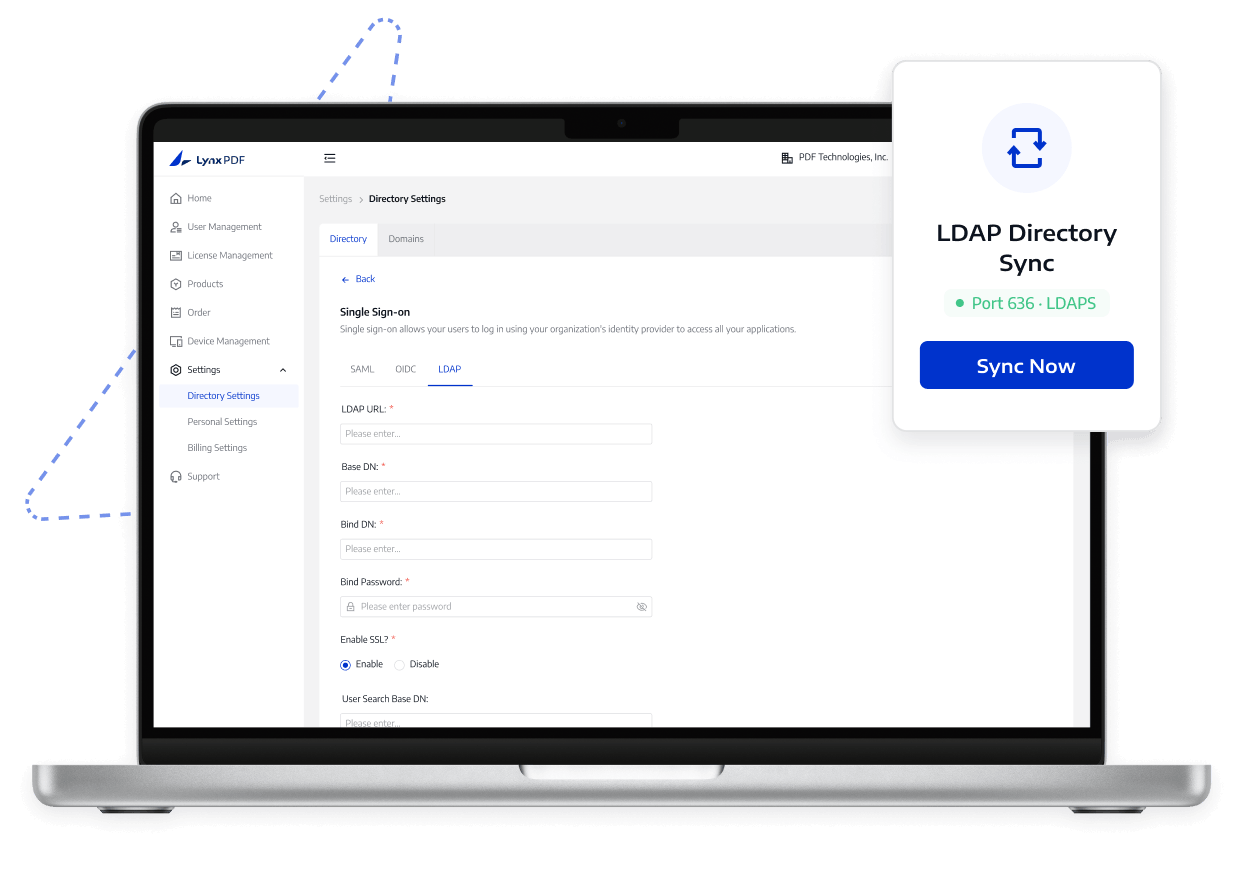
Utilisez LDAP sur le port 389 ou LDAPS sur le port 636 en fonction des exigences du répertoire et de la sécurité du transport.

En savoir plus

Limites de déploiement et d'accès

Vérifiez l'hôte de l'annuaire, les ports, le compte de liaison, les certificats, l'accès au réseau et les mappages d'utilisateurs. La synchronisation d'annuaire ne remplace pas la gouvernance AD et n'attribue pas automatiquement les licences.

Ce que LynxPDF prend en charge

  1. 1

    LynxPDF prend en charge les connexions Windows Active Directory via LDAP ou LDAPS.

  2. 2

    Le service informatique contrôle l'hôte de l'annuaire, les ports, le compte de liaison en lecture seule et le mappage des utilisateurs.

  3. 3

    LDAPS peut utiliser un certificat CA pour vérifier la chaîne de confiance du serveur d'annuaire.

Ce que votre équipe doit préparer

  1. 1

    Préparez l'hôte de l'annuaire, le port 389 ou 636 et un compte de liaison en lecture seule.

  2. 2

    Préparez le certificat CA et l'accès au réseau lorsque LDAPS est requis.

  3. 3

    Testez la connexion et examinez les utilisateurs synchronisés avant d’attribuer l’accès.

Comment ça marche

Suivez un chemin clair de la configuration à la vérification.

  1. 01

    Préparer un compte d'annuaire

    Préparez les détails de Windows AD et un compte de liaison en lecture seule dédié.

  2. 02

    Choisir une connexion

    Utilisez LDAP sur le port 389 ou LDAPS sur le port 636 et configurez la connexion au répertoire pour votre environnement.

  3. 03

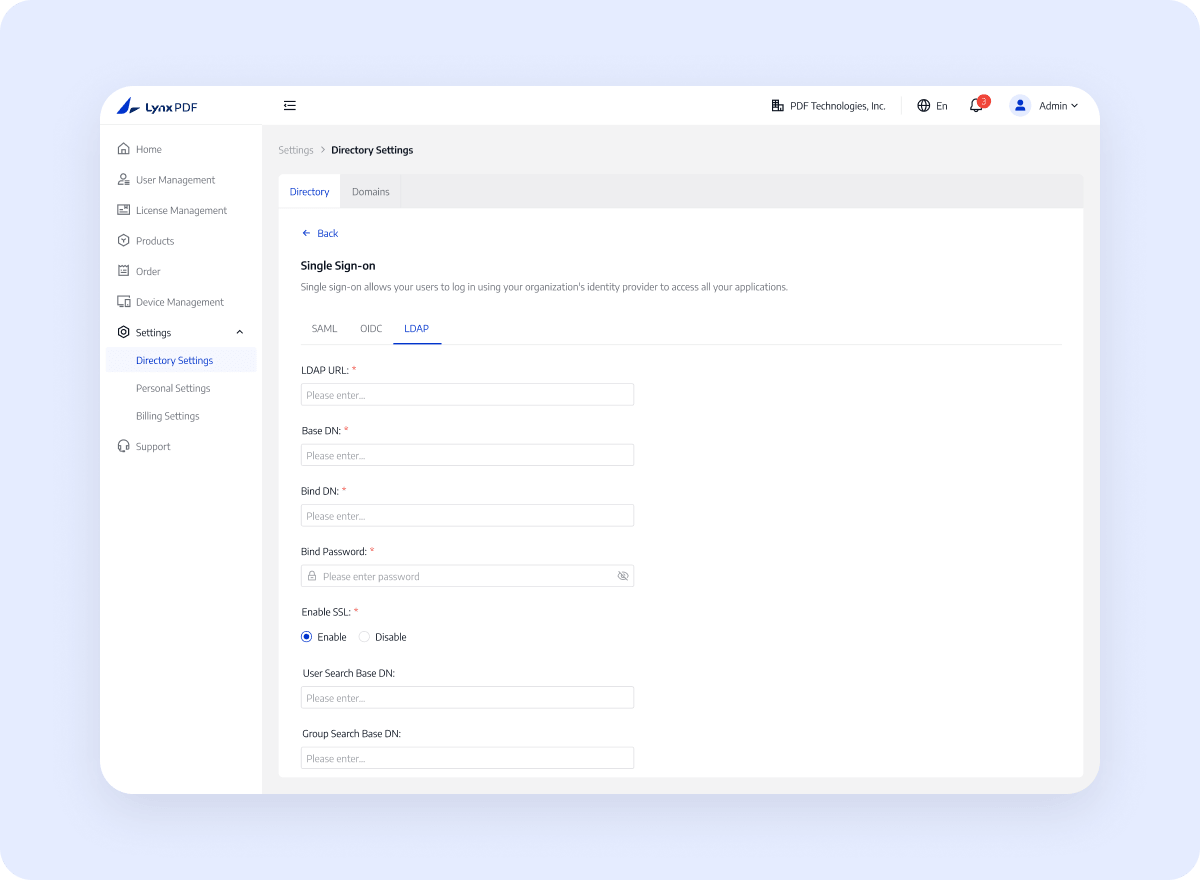
    Configurer le répertoire

    Configurez les paramètres et téléchargez un certificat CA lorsque la confiance LDAPS l'exige.

  4. 04

    Synchroniser les utilisateurs du répertoire

    Testez la connexion, synchronisez les utilisateurs et examinez la liste des utilisateurs du répertoire.

Ce que votre organisation gagne

Réduisez la maintenance des répertoires et facilitez l'examen des exigences de connexion et des limites de licence

Communiquer avec le service à la clientèle

Moins de saisie manuelle

Une connexion à l'annuaire testée et une liste d'utilisateurs synchronisée donnent au service informatique une base plus claire pour une gestion contrôlée des accès à LynxPDF.

Effacer les exigences de transport

Utilisez les paramètres d’annuaire et d’accès confirmés afin que le service informatique puisse vérifier les résultats de synchronisation et d’accès.

Configuration de l'accès contrôlé

Demandez à l'administrateur responsable de confirmer l'environnement, les autorisations, la version et la portée finale du déploiement.

Pourquoi choisir LynxPDF

Découvrez comment LynxPDF s'intègre aux flux de travail d'entreprise par rapport aux outils PDF courants

Infrastructure d'entreprise flexible

Prend en charge les approches de déploiement Windows Server, Intune, GPO, RDS et SCCM pour différents appareils et exigences informatiques.

Options de déploiement hors ligne et privé

S'adapte aux scénarios de réseau restreint ou de gestion de données locale avec un chemin de déploiement local ou dans le cloud.

Administration, identité et déploiement coordonnés

Intégrez la console d'administration, le SSO, la gestion des licences et le déploiement groupé dans un seul flux de travail d'entreprise afin de réduire la configuration et la maintenance répétées sur tous les systèmes.

Foire aux questions
Que doivent confirmer les équipes corporatives ?
Consultez la documentation actuelle du produit pour connaître les fonctionnalités prises en charge, les exigences environnementales, les étapes de configuration et les limites d'utilisation.