Anslut LynxPDF till företagets enkel inloggning

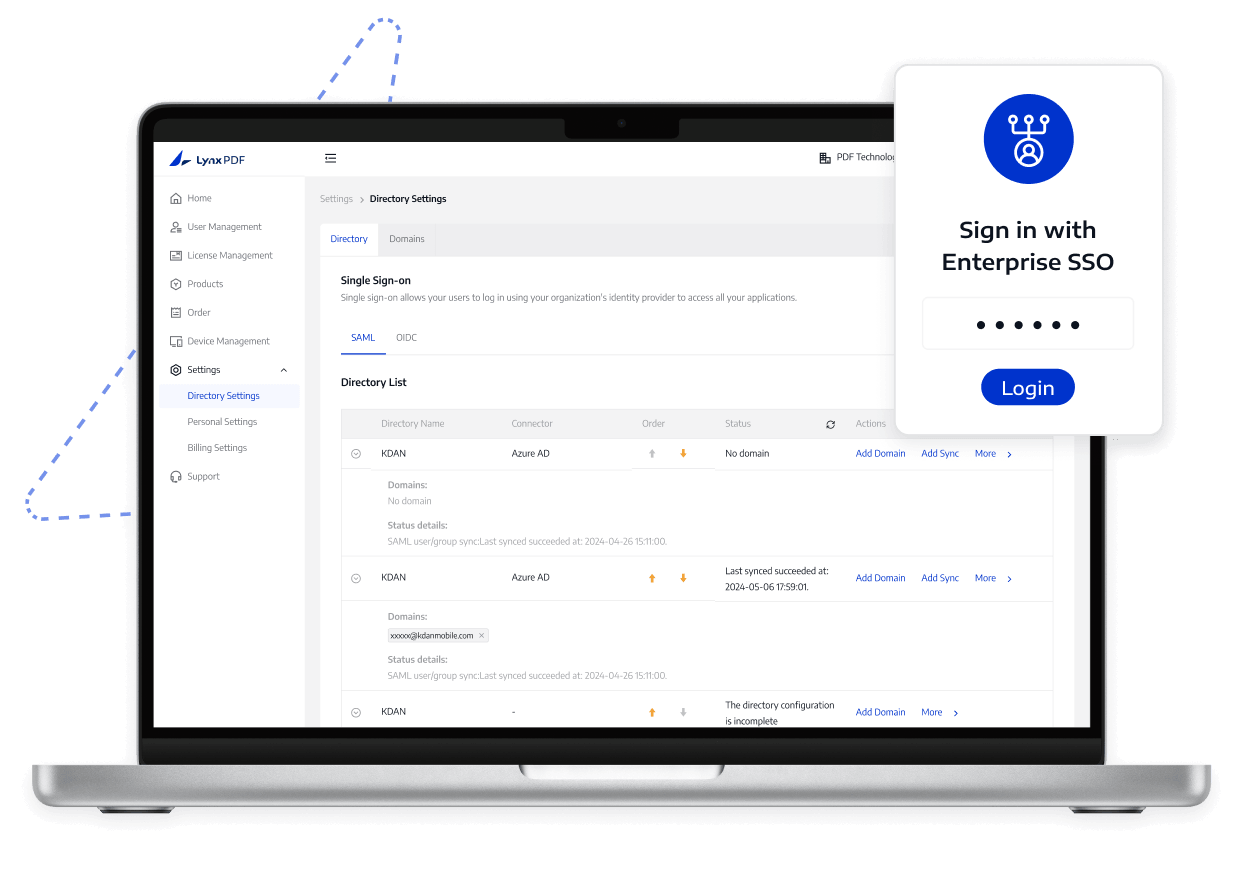
Anslut LynxPDF till din identitetsleverantör med SAML eller OIDC så att anställda kan använda bekanta inloggningsuppgifter medan IT kontrollerar utbyggnaden.

Anslut LynxPDF till företagets enkel inloggning

Ta itu med företagsledningsutmaningar

Ge anställda ett enklare, mer konsekvent sätt att logga in

Ta itu med företagsledningsutmaningar
  1. 01

    Separata konton lägger till inloggningsarbete

    Att kräva separata referenser för PDF-programvara lägger till både inloggningsfriktion och kontounderhållsarbete för anställda.

  2. 02

    Matchning av domän och konto är oklart

    Ofullständiga inställningar för domän, identitet eller kontomatchning kan göra det svårt att verifiera att anställda når rätt företagskonto.

  3. 03

    Rolländringar kan orsaka åtkomstfel

    När anställda byter roll eller team kan föråldrad kontomatchning skicka dem till fel konto eller förhindra åtkomst helt och hållet.

Kärnfunktioner

Se vad LynxPDF stöder och hur det hjälper team att hantera PDF-åtkomst.

Använd det protokoll som matchar identitetsleverantörens inställningar och dokumentera nödvändiga anspråk före utrullning.

Läs mer

Gränser för distribution och åtkomst

Identitetsadministratörer eller IT-specialister måste konfigurera identitetsleverantören, DNS- eller HTTPS-verifiering, anspråk och reservåtkomst. SSO-konfiguration definierar inte lagbehörigheter, licenstilldelningar eller företagsidentitetspolicyer.

Vad LynxPDF stöder

  1. 1

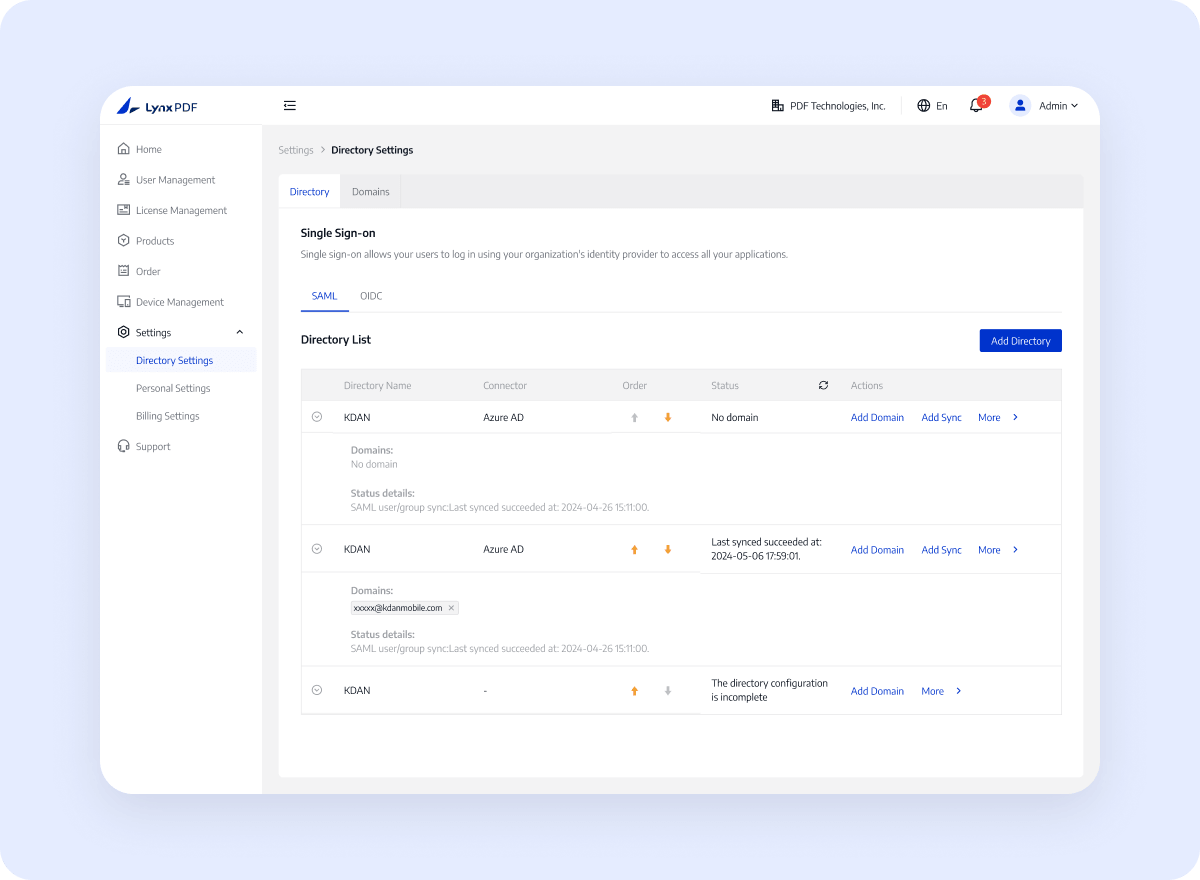
    LynxPDF stöder SSO för företag genom SAML- eller OIDC-identitetsleverantörsanslutningar.

  2. 2

    Administratörer konfigurerar anspråk, kontomatchning och det godkända inloggningsflödet.

  3. 3

    Verifierade domäner och ett testat inloggningsresultat definierar åtkomstgränsen.

Vad ditt team bör förbereda

  1. 1

    Välj identitetsleverantör och SAML- eller OIDC-protokoll.

  2. 2

    Förbered domänverifiering och nödvändiga anspråk eller metadata.

  3. 3

    Testa kontomatchning, reservåtkomst och lanseringsgodkännande före lansering.

Så fungerar det

Följ en tydlig väg från installation till verifiering.

  1. 01

    Välj ett protokoll

    Välj SAML eller OIDC enligt identitetsleverantörens konfiguration.

  2. 02

    Verifiera din domän

    Verifiera organisationens domän via DNS TXT eller HTTPS-verifiering.

  3. 03

    Konfigurera SSO

    Konfigurera identitetsleverantörsanspråk och LynxPDF SSO-inställningar.

  4. 04

    Testkontoinloggning

    Använd ett testkonto för att logga in på LynxPDF och bekräfta att SSO-konfigurationen och kontomatchningen fungerar som förväntat.

Vad din organisation vinner

Samla identitetsverifiering, kontomatchning och godkännande av utrullning i en enda inloggningsväg

Kontakta försäljning

Godkänd inloggningsväg

Anställda kan komma åt LynxPDF genom organisationens godkända identitetsleverantörsflöde, medan IT behåller kontrollen över domänverifiering och utrullningstestning.

Kontrollerad utrullning

Använd en bekräftad SSO-konfiguration och utrullningsprocess så att IT-avdelningen kan verifiera inloggningsresultatet.

Rensa matchande resultat

Låt den ansvariga administratören bekräfta miljön, behörigheterna, versionen och den slutliga utrullningen.

Varför välja LynxPDF

Se hur LynxPDF passar in i företagsarbetsflöden jämfört med vanliga PDF-verktyg

Flexibel företagsinfrastruktur

Stöder Windows Server, Intune, GPO, RDS och SCCM distributionsmetoder för olika enheter och IT-krav.

Offline och privata distributionsalternativ

Passar scenarier med begränsat nätverk eller lokal datahantering med en lokal eller molnbaserad distributionsväg.

Koordinerad administration, identitet och distribution

Ta med administratörskonsolen, SSO, licenshantering och massdistribution i ett företagsarbetsflöde för att minska upprepad konfiguration och underhåll över system.

Vanliga frågor
Vad ska företagsteam bekräfta?
Kontrollera den aktuella produktdokumentationen för funktioner som stöds, miljökrav, konfigurationssteg och användningsbegränsningar.