Sincronizați utilizatorii Active Directory cu LynxPDF

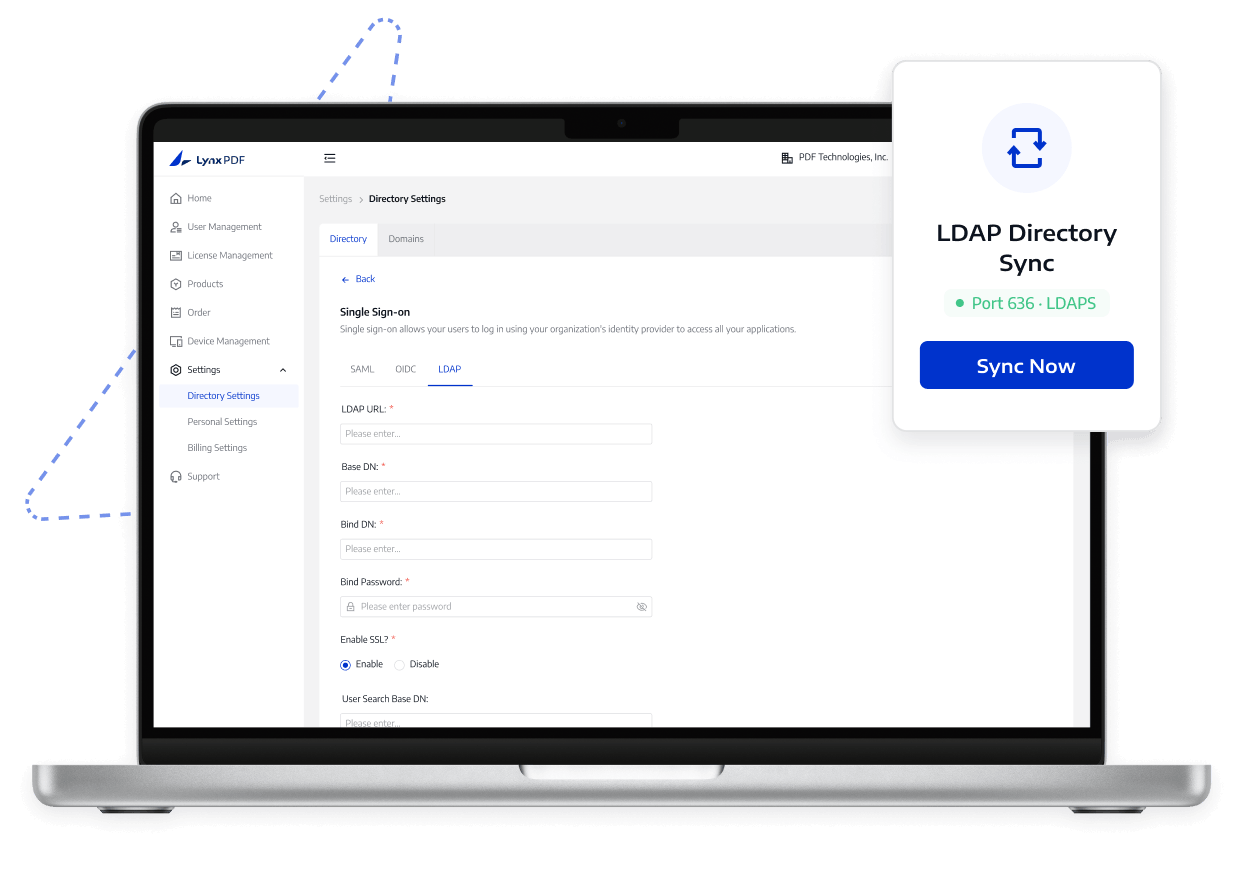
Conectați Windows Active Directory prin LDAP sau LDAPS pentru a face gestionarea utilizatorilor directoare mai eficientă.

Sincronizați utilizatorii Active Directory cu LynxPDF

Abordați provocările managementului întreprinderii

Reduceți administrarea manuală a utilizatorilor de director

Abordați provocările managementului întreprinderii
  1. 01

    Utilizatorii de director necesită întreținere manuală

    Modificările angajaților impun administratorilor să mențină conturile atât în Active Directory, cât și în LynxPDF, crescând riscul de actualizare a accesului ratat.

  2. 02

    Parametrii lipsă perturbă sincronizarea

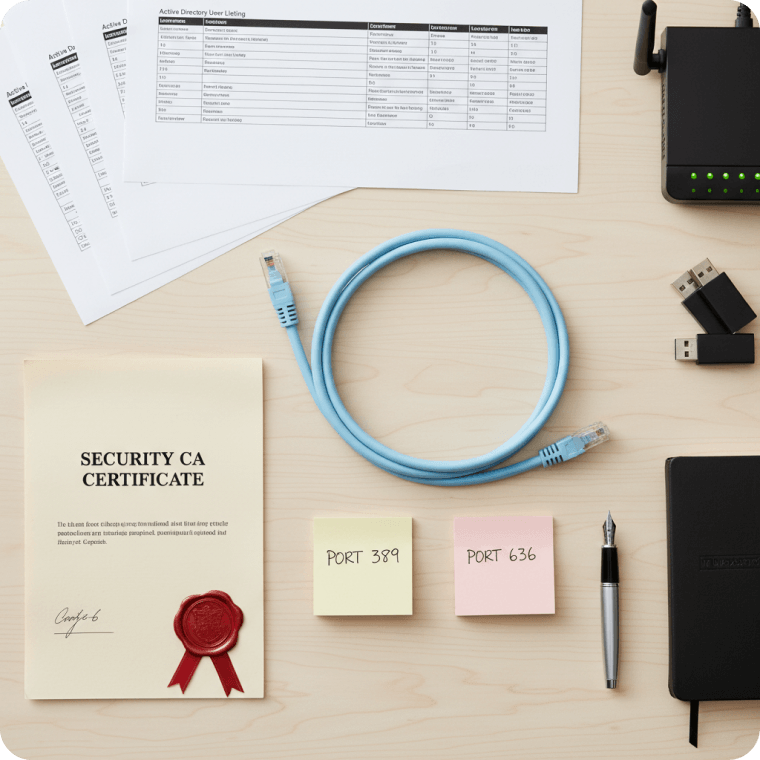
    O nepotrivire în gazda directorului, portul 389 sau 636, contul de legare numai pentru citire, certificatul CA sau accesul la rețea poate duce la eșecul conexiunii sau poate împiedica stabilirea încrederii în certificat.

  3. 03

    Examinați rezultatele sincronizarii înainte de a atribui licențe

    Administratorii trebuie să examineze mapările utilizatorilor, apartenența la organizație și atribuirile de licențe; în caz contrar, este posibil ca utilizatorii sincronizați să nu aibă acces sau să primească licențe incorect.

Capabilități de bază

Vedeți ce acceptă LynxPDF și cum ajută echipele să gestioneze accesul la PDF.

Utilizați LDAP pe portul 389 sau LDAPS pe portul 636 în funcție de cerințele directorului și ale securității transportului.

Află mai multe

Limite de implementare și acces

Verificați gazda directorului, porturile, contul de legare, certificatele, accesul la rețea și mapările utilizatorilor. Sincronizarea directorului nu înlocuiește guvernarea AD și nu atribuie automat licențe.

Ce acceptă LynxPDF

  1. 1

    LynxPDF acceptă conexiuni Windows Active Directory prin LDAP sau LDAPS.

  2. 2

    IT controlează gazda directorului, porturile, contul de legare numai pentru citire și maparea utilizatorilor.

  3. 3

    LDAPS poate folosi un certificat CA pentru a verifica lanțul de încredere al serverului de director.

Ce ar trebui să pregătească echipa dvs

  1. 1

    Pregătiți gazda directorului, portul 389 sau 636 și un cont de legare numai pentru citire.

  2. 2

    Pregătiți certificatul CA și accesul la rețea atunci când este necesar LDAPS.

  3. 3

    Testați conexiunea și examinați utilizatorii sincronizați înainte de a atribui accesul.

Cum funcționează

Urmați o cale clară de la configurare până la verificare.

  1. 01

    Pregătiți un cont de director

    Pregătiți detaliile Windows AD și un cont de legare dedicat doar pentru citire.

  2. 02

    Alege o conexiune

    Utilizați LDAP pe portul 389 sau LDAPS pe portul 636 și configurați conexiunea de director pentru mediul dvs.

  3. 03

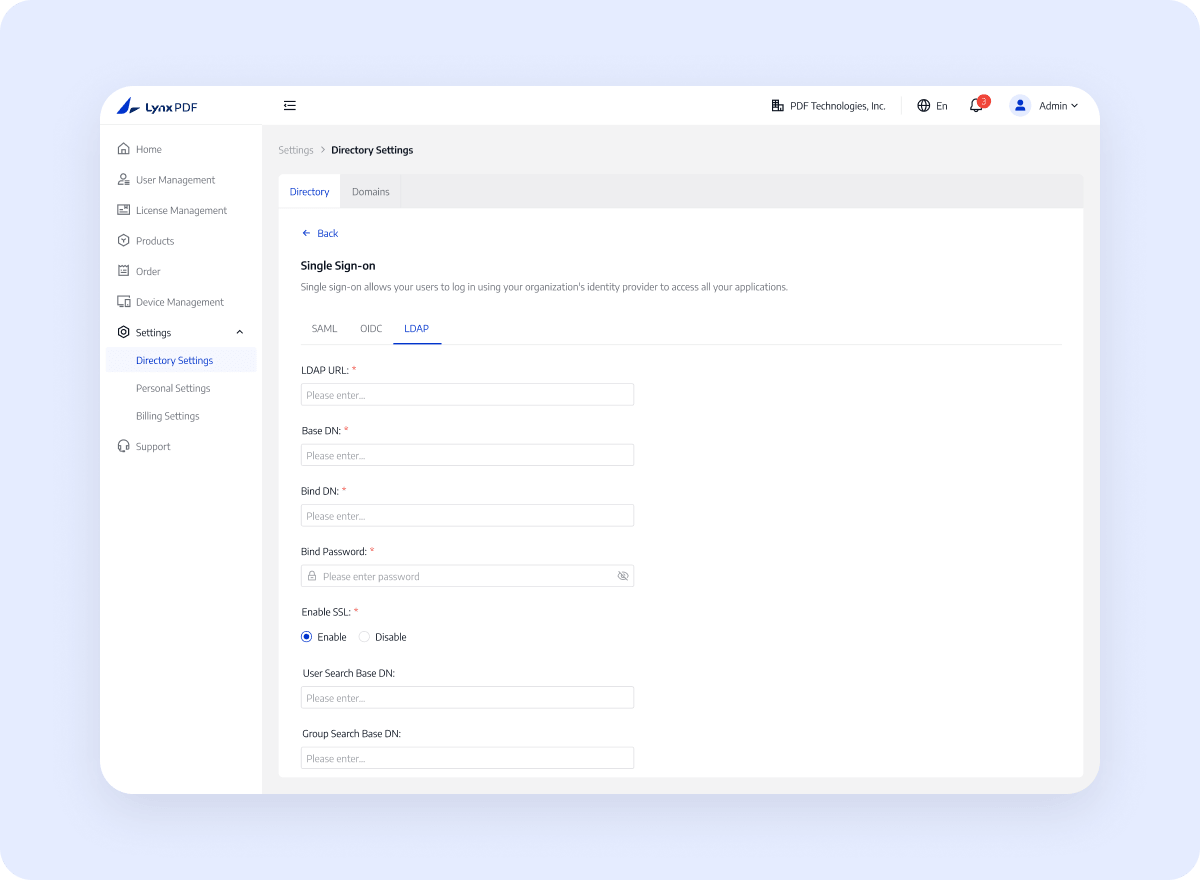
    Configurați directorul

    Configurați parametrii și încărcați un certificat CA atunci când încrederea LDAPS o cere.

  4. 04

    Sincronizați utilizatorii directorului

    Testați conexiunea, sincronizați utilizatorii și revizuiți lista de utilizatori a directorului.

Ce câștigă organizația dvs

Reduceți întreținerea directorului și facilitați revizuirea cerințelor de conectare și a limitelor de licențiere

Contactați vânzări

Mai puține intrări manuale

O conexiune de director testată și o listă de utilizatori sincronizată oferă IT-ului o bază mai clară pentru gestionarea controlată a accesului LynxPDF.

Ștergeți cerințele de transport

Utilizați directorul confirmat și setările de acces, astfel încât IT-ul să poată verifica sincronizarea și rezultatele accesului.

Configurare acces controlat

Solicitați administratorului responsabil să confirme mediul, permisiunile, versiunea și domeniul final de lansare.

De ce să alegeți LynxPDF

Vedeți cum LynxPDF se potrivește fluxurilor de lucru ale întreprinderilor în comparație cu instrumentele PDF comune

Infrastructură flexibilă pentru întreprinderi

Suportă abordările de implementare Windows Server, Intune, GPO, RDS și SCCM pentru diferite dispozitive și cerințe IT.

Opțiuni de implementare offline și privată

Se potrivește scenariilor de rețea restricționată sau de gestionare a datelor locale cu o cale de implementare locală sau în cloud.

Administrare, identitate și implementare coordonate

Aduceți Consola de administrare, SSO, gestionarea licențelor și implementarea în bloc într-un singur flux de lucru al întreprinderii pentru a reduce configurarea și întreținerea repetată între sisteme.

Întrebări frecvente
Ce ar trebui să confirme echipele Enterprise?
Verificați documentația curentă a produsului pentru caracteristicile acceptate, cerințele de mediu, pașii de configurare și limitările de utilizare.