Sincronizza gli utenti di Active Directory con LynxPDF

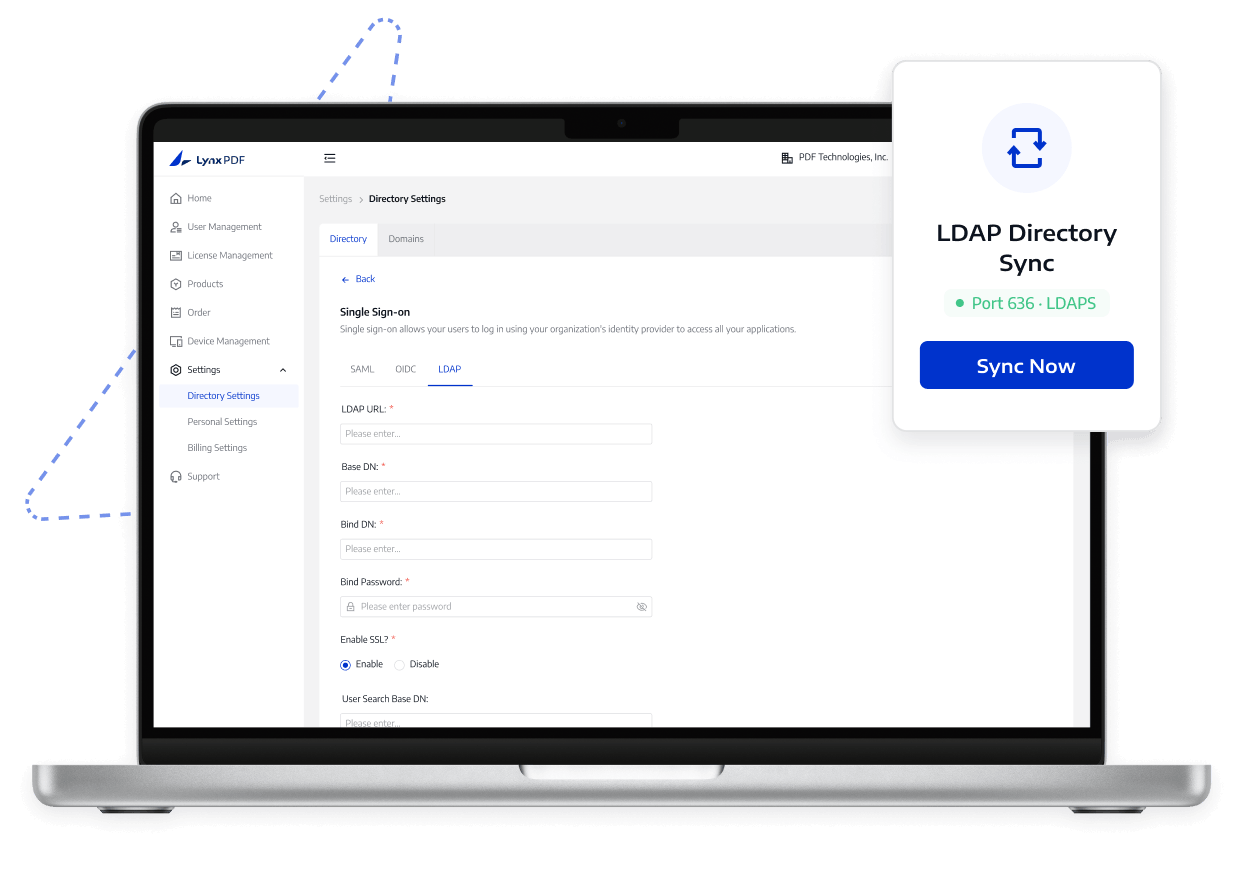
Connetti Windows Active Directory tramite LDAP o LDAPS per rendere più efficiente la gestione degli utenti della directory.

Sincronizza gli utenti di Active Directory con LynxPDF

Affrontare le sfide della gestione aziendale

Riduci l'amministrazione manuale degli utenti della directory

Affrontare le sfide della gestione aziendale
  1. 01

    Gli utenti della directory richiedono manutenzione manuale

    Le modifiche ai dipendenti richiedono che gli amministratori mantengano account sia in Active Directory che in LynxPDF, aumentando il rischio di mancato accesso agli aggiornamenti.

  2. 02

    I parametri mancanti interrompono la sincronizzazione

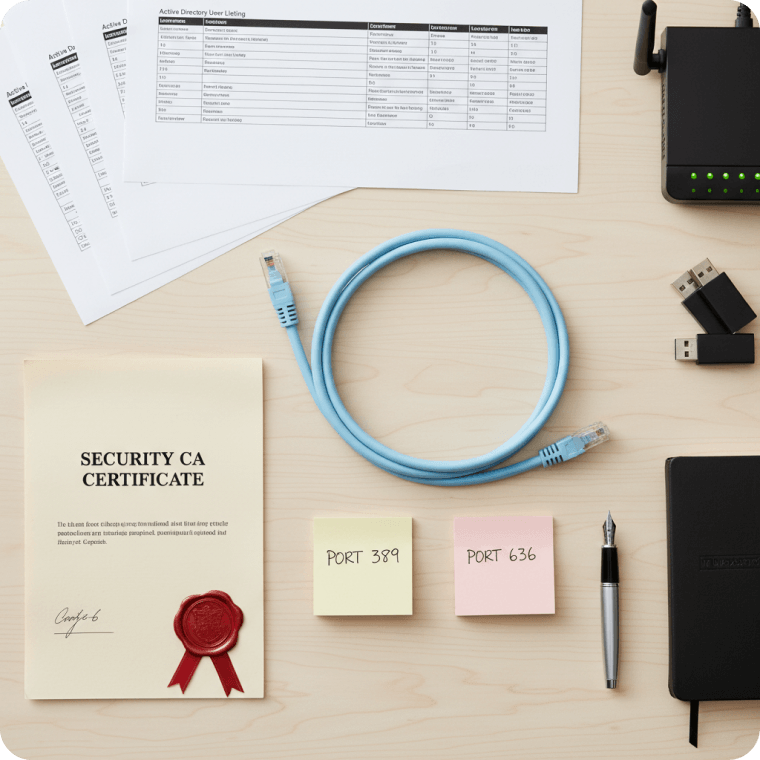
    Una mancata corrispondenza nell'host della directory, nella porta 389 o 636, nell'account di associazione di sola lettura, nel certificato CA o nell'accesso alla rete può causare un errore di connessione o impedire la creazione dell'attendibilità del certificato.

  3. 03

    Esamina i risultati della sincronizzazione prima di assegnare le licenze

    Gli amministratori devono esaminare le mappature degli utenti, l'appartenenza all'organizzazione e le assegnazioni delle licenze; in caso contrario, gli utenti sincronizzati potrebbero comunque non avere accesso o ricevere le licenze in modo errato.

Funzionalità principali

Scopri cosa supporta LynxPDF e come aiuta i team a gestire l'accesso ai PDF.

Utilizzare LDAP sulla porta 389 o LDAPS sulla porta 636 in base ai requisiti di directory e sicurezza del trasporto.

Scopri di più

Limiti di distribuzione e accesso

Verificare l'host della directory, le porte, l'account di associazione, i certificati, l'accesso alla rete e le mappature degli utenti. La sincronizzazione della directory non sostituisce la governance di AD né assegna automaticamente le licenze.

Cosa supporta LynxPDF

  1. 1

    LynxPDF supporta le connessioni Windows Active Directory tramite LDAP o LDAPS.

  2. 2

    L'IT controlla l'host della directory, le porte, l'account di associazione di sola lettura e la mappatura degli utenti.

  3. 3

    LDAPS può utilizzare un certificato CA per verificare la catena di attendibilità del server di directory.

Cosa dovrebbe preparare il tuo team

  1. 1

    Preparare l'host della directory, la porta 389 o 636 e un account di associazione di sola lettura.

  2. 2

    Preparare il certificato CA e l'accesso alla rete quando è richiesto LDAPS.

  3. 3

    Testare la connessione ed esaminare gli utenti sincronizzati prima di assegnare l'accesso.

Come funziona

Segui un percorso chiaro dalla configurazione alla verifica.

  1. 01

    Prepara un account di directory

    Prepara i dettagli di Windows AD e un account di bind dedicato di sola lettura.

  2. 02

    Scegli una connessione

    Utilizza LDAP sulla porta 389 o LDAPS sulla porta 636 e configura la connessione alla directory per il tuo ambiente.

  3. 03

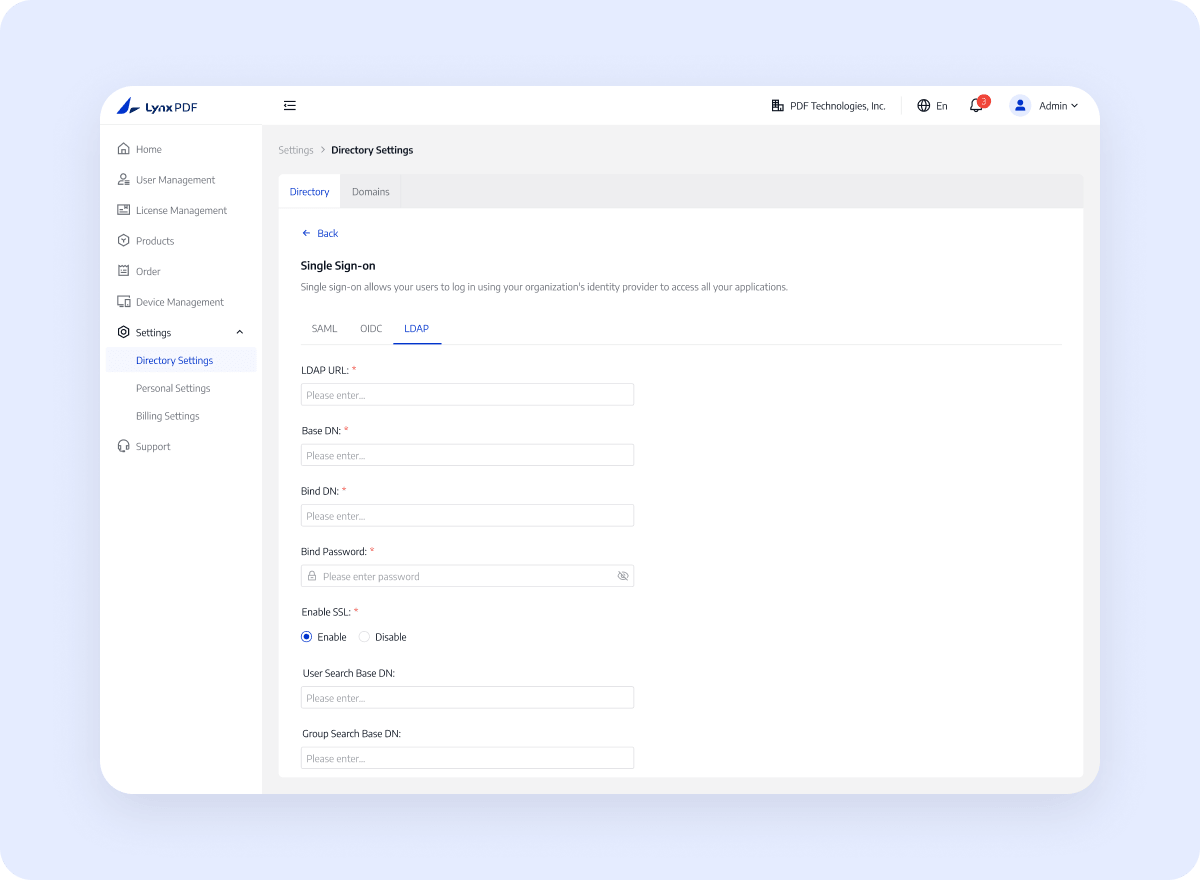
    Configura la directory

    Configura i parametri e carica un certificato CA quando la fiducia LDAPS lo richiede.

  4. 04

    Sincronizza utenti della directory

    Verifica la connessione, sincronizza gli utenti e rivedi l'elenco degli utenti della directory.

Cosa guadagna la tua organizzazione

Riduci la manutenzione della directory e semplifica la revisione dei requisiti di connessione e dei limiti di licenza

Contatta le vendite

Meno immissione manuale

Una connessione alla directory testata e un elenco di utenti sincronizzati forniscono all'IT una base più chiara per la gestione controllata degli accessi LynxPDF.

Cancella i requisiti di trasporto

Utilizza la directory confermata e le impostazioni di accesso in modo che l'IT possa verificare la sincronizzazione e accedere ai risultati.

Configurazione dell'accesso controllato

Chiedi all'amministratore responsabile di confermare l'ambiente, le autorizzazioni, la versione e l'ambito di implementazione finale.

Perché scegliere LynxPDF

Scopri come LynxPDF si adatta ai flussi di lavoro aziendali rispetto ai comuni strumenti PDF

Infrastruttura aziendale flessibile

Supporta gli approcci di distribuzione di Windows Server, Intune, GPO, RDS e SCCM per diversi dispositivi e requisiti IT.

Opzioni di distribuzione offline e private

Si adatta a scenari di rete ristretta o di gestione dati locale con un percorso di distribuzione locale o cloud.

Amministrazione, identità e distribuzione coordinate

Integra Admin Console, SSO, gestione delle licenze e distribuzione in blocco in un unico flusso di lavoro aziendale per ridurre configurazioni e manutenzioni ripetute sui sistemi.

Domande frequenti
Cosa dovrebbero confermare i team aziendali?
Controlla la documentazione del prodotto corrente per le funzionalità supportate, i requisiti ambientali, i passaggi di configurazione e le limitazioni di utilizzo.