Collega LynxPDF al single sign-on aziendale

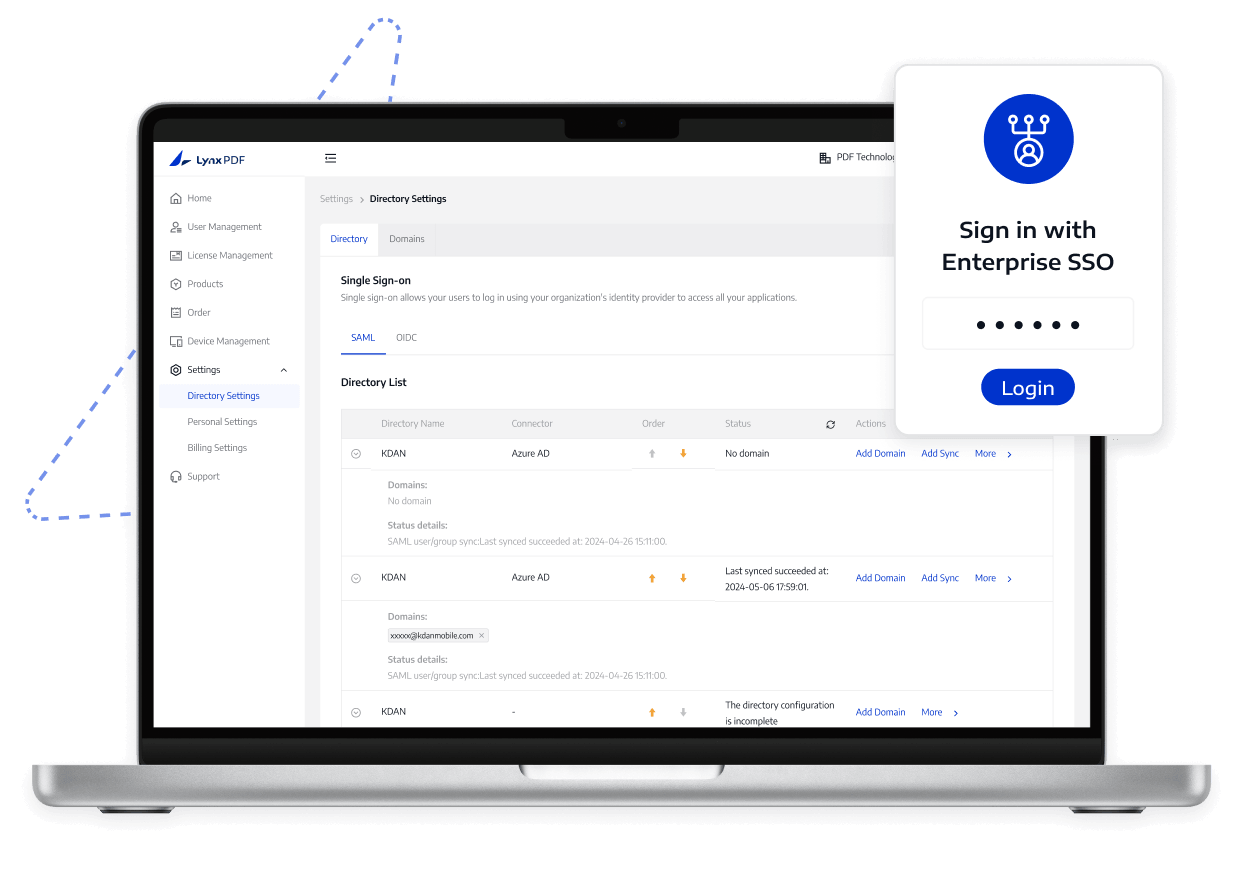
Connetti LynxPDF al tuo provider di identità con SAML o OIDC in modo che i dipendenti possano utilizzare credenziali di accesso familiari mentre l'IT controlla l'implementazione.

Collega LynxPDF al single sign-on aziendale

Affrontare le sfide della gestione aziendale

Offri ai dipendenti un modo più semplice e coerente per accedere

Affrontare le sfide della gestione aziendale
  1. 01

    Account separati aggiungono lavoro di accesso

    La richiesta di credenziali separate per il software PDF aggiunge sia difficoltà di accesso che lavoro di manutenzione dell'account per i dipendenti.

  2. 02

    La corrispondenza tra dominio e account non è chiara

    Impostazioni incomplete di dominio, identità o corrispondenza dell'account potrebbero rendere difficile verificare che i dipendenti raggiungano l'account aziendale corretto.

  3. 03

    Le modifiche ai ruoli possono causare errori di accesso

    Quando i dipendenti cambiano ruolo o team, la corrispondenza degli account obsoleti può indirizzarli all'account sbagliato o impedirne del tutto l'accesso.

Funzionalità principali

Scopri cosa supporta LynxPDF e come aiuta i team a gestire l'accesso ai PDF.

Utilizzare il protocollo che corrisponde alla configurazione del provider di identità e documentare le attestazioni richieste prima del lancio.

Scopri di più

Limiti di distribuzione e accesso

Gli amministratori di identità o gli specialisti IT devono configurare il provider di identità, la verifica DNS o HTTPS, le attestazioni e l'accesso di fallback. La configurazione SSO non definisce le autorizzazioni del team, le assegnazioni di licenze o i criteri di identità aziendale.

Cosa supporta LynxPDF

  1. 1

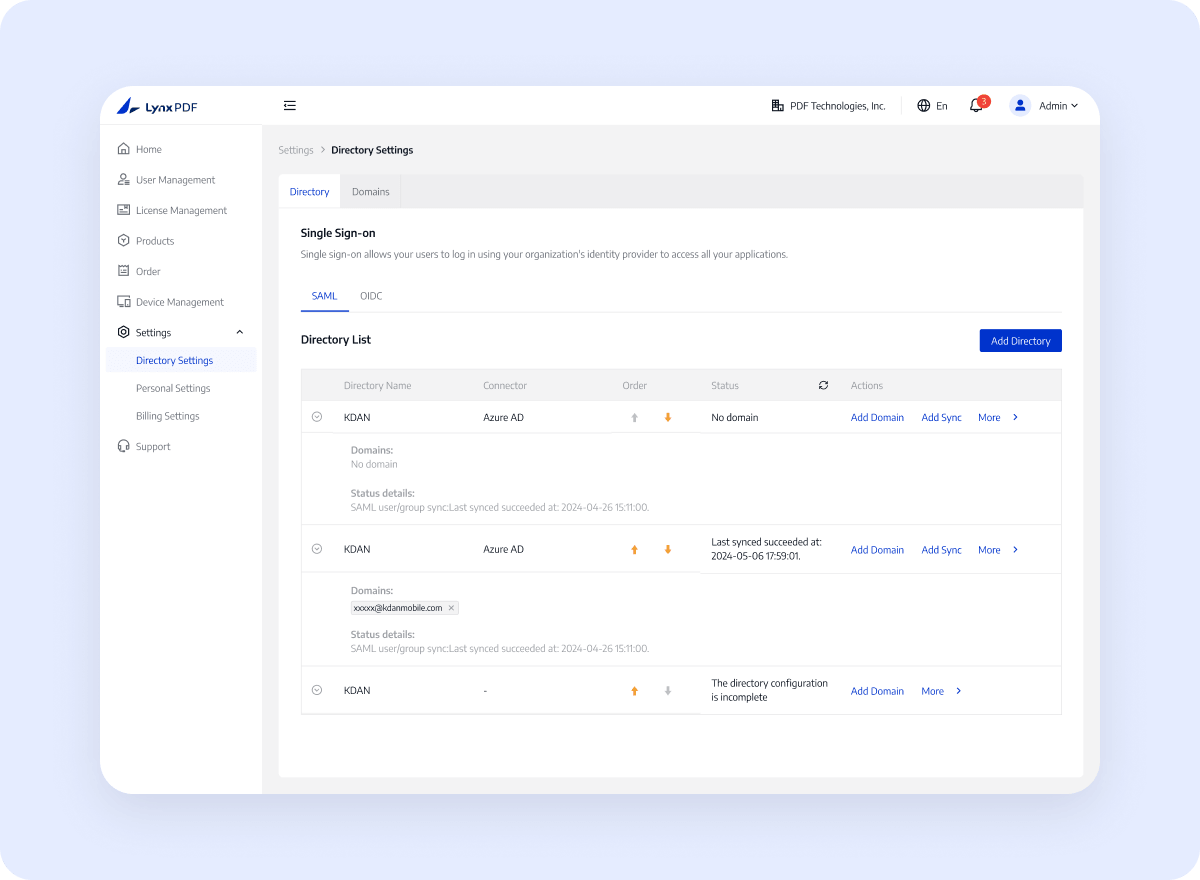
    LynxPDF supporta l'SSO aziendale tramite connessioni al provider di identità SAML o OIDC.

  2. 2

    Gli amministratori configurano le attestazioni, la corrispondenza degli account e il flusso di accesso approvato.

  3. 3

    I domini verificati e un risultato di accesso testato definiscono il limite di accesso.

Cosa dovrebbe preparare il tuo team

  1. 1

    Scegli il provider di identità e il protocollo SAML o OIDC.

  2. 2

    Preparare la verifica del dominio e le attestazioni o i metadati richiesti.

  3. 3

    Testa la corrispondenza degli account, l'accesso di riserva e l'approvazione dell'implementazione prima del lancio.

Come funziona

Segui un percorso chiaro dalla configurazione alla verifica.

  1. 01

    Scegli un protocollo

    Scegli SAML o OIDC in base alla configurazione del provider di identità.

  2. 02

    Verifica il tuo dominio

    Verifica il dominio dell'organizzazione tramite DNS TXT o verifica HTTPS.

  3. 03

    Configura SSO

    Configura le attestazioni del provider di identità e le impostazioni SSO di LynxPDF.

  4. 04

    Accesso account di prova

    Utilizzare un account di prova per accedere a LynxPDF e confermare che la configurazione SSO e la corrispondenza degli account funzionano come previsto.

Cosa guadagna la tua organizzazione

Riunisci la verifica dell'identità, la corrispondenza degli account e l'approvazione del rollout in un unico percorso di accesso

Contatta le vendite

Percorso di accesso approvato

I dipendenti possono accedere a LynxPDF tramite il flusso del provider di identità approvato dall'organizzazione, mentre l'IT mantiene il controllo sulla verifica del dominio e sui test di implementazione.

Implementazione controllata

Utilizza una configurazione SSO confermata e un processo di implementazione in modo che l'IT possa verificare il risultato dell'accesso.

Cancella risultato corrispondente

Chiedi all'amministratore responsabile di confermare l'ambiente, le autorizzazioni, la versione e l'ambito di implementazione finale.

Perché scegliere LynxPDF

Scopri come LynxPDF si adatta ai flussi di lavoro aziendali rispetto ai comuni strumenti PDF

Infrastruttura aziendale flessibile

Supporta gli approcci di distribuzione di Windows Server, Intune, GPO, RDS e SCCM per diversi dispositivi e requisiti IT.

Opzioni di distribuzione offline e private

Si adatta a scenari di rete ristretta o di gestione dati locale con un percorso di distribuzione locale o cloud.

Amministrazione, identità e distribuzione coordinate

Integra Admin Console, SSO, gestione delle licenze e distribuzione in blocco in un unico flusso di lavoro aziendale per ridurre configurazioni e manutenzioni ripetute sui sistemi.

Domande frequenti
Cosa dovrebbero confermare i team aziendali?
Controlla la documentazione del prodotto corrente per le funzionalità supportate, i requisiti ambientali, i passaggi di configurazione e le limitazioni di utilizzo.