LynxPDF 支持
- 1
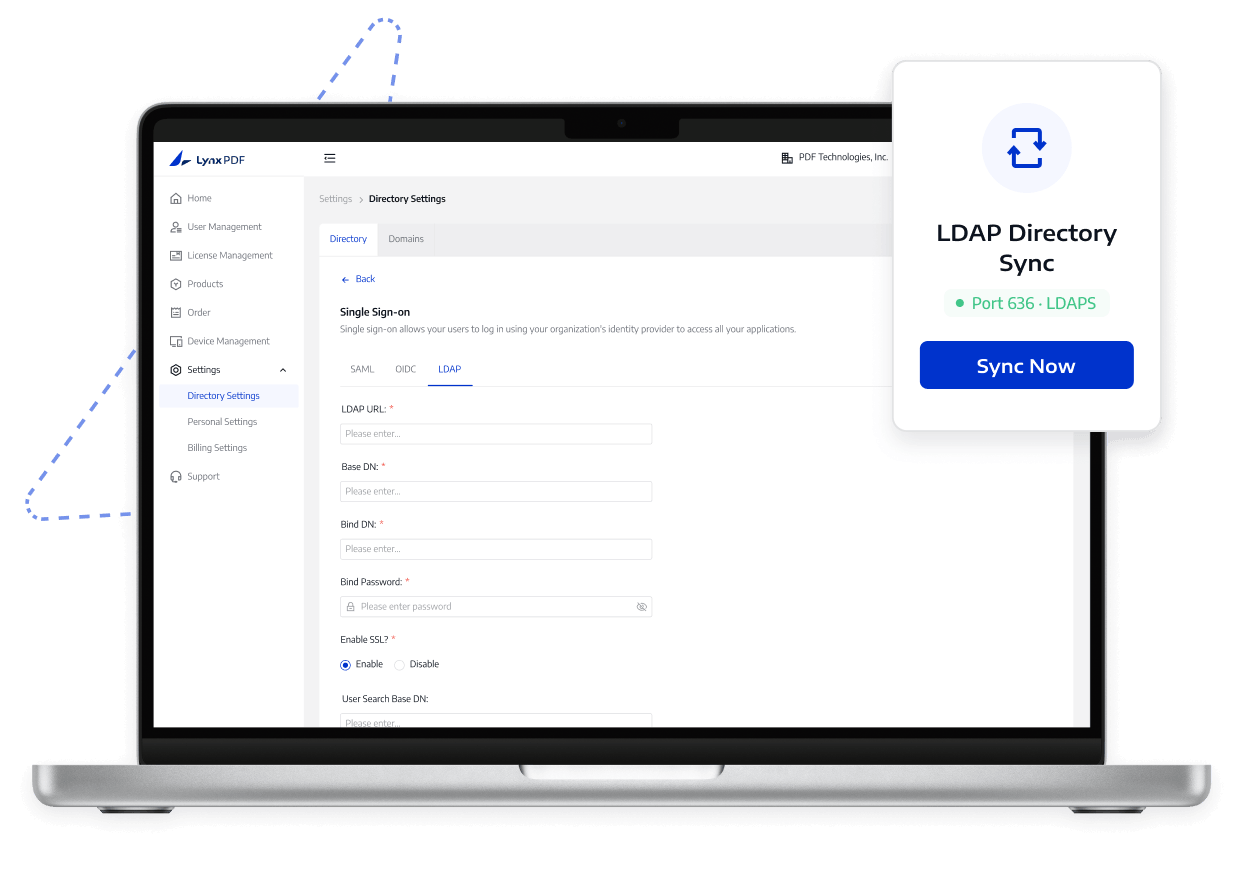
LynxPDF 支持通过 LDAP 或 LDAPS 连接 Windows Active Directory。
- 2
IT 团队负责目录主机、端口、只读绑定账号和用户映射。
- 3
需要时可使用 CA 证书验证 LDAPS 目录服务器的信任链。


减少目录用户的重复管理工作
员工入职、离职或转岗时,管理员需要在目录系统和 LynxPDF 之间反复创建、修改或停用账号,容易出现漏改和延迟。
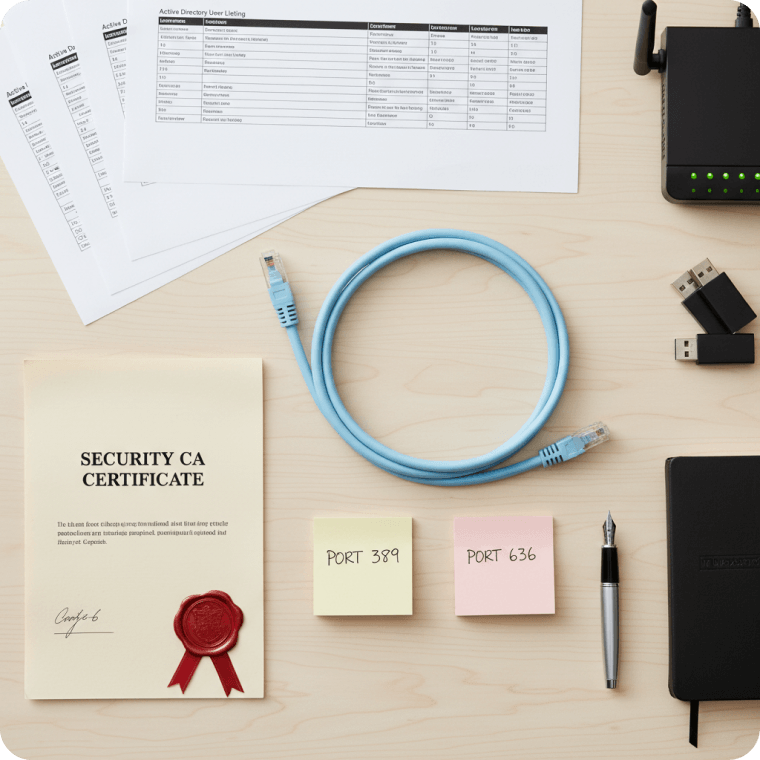
目录主机、389/636 端口、只读绑定账号、CA 证书或网络访问条件任一项不匹配,都可能导致连接失败或证书信任无法建立。
用户映射、组织归属和授权分配仍需管理员逐项核对,否则可能出现用户已同步但无法访问,或被错误授予授权的情况。
了解 LynxPDF 能支持什么,以及它如何帮助团队管理 PDF 访问。
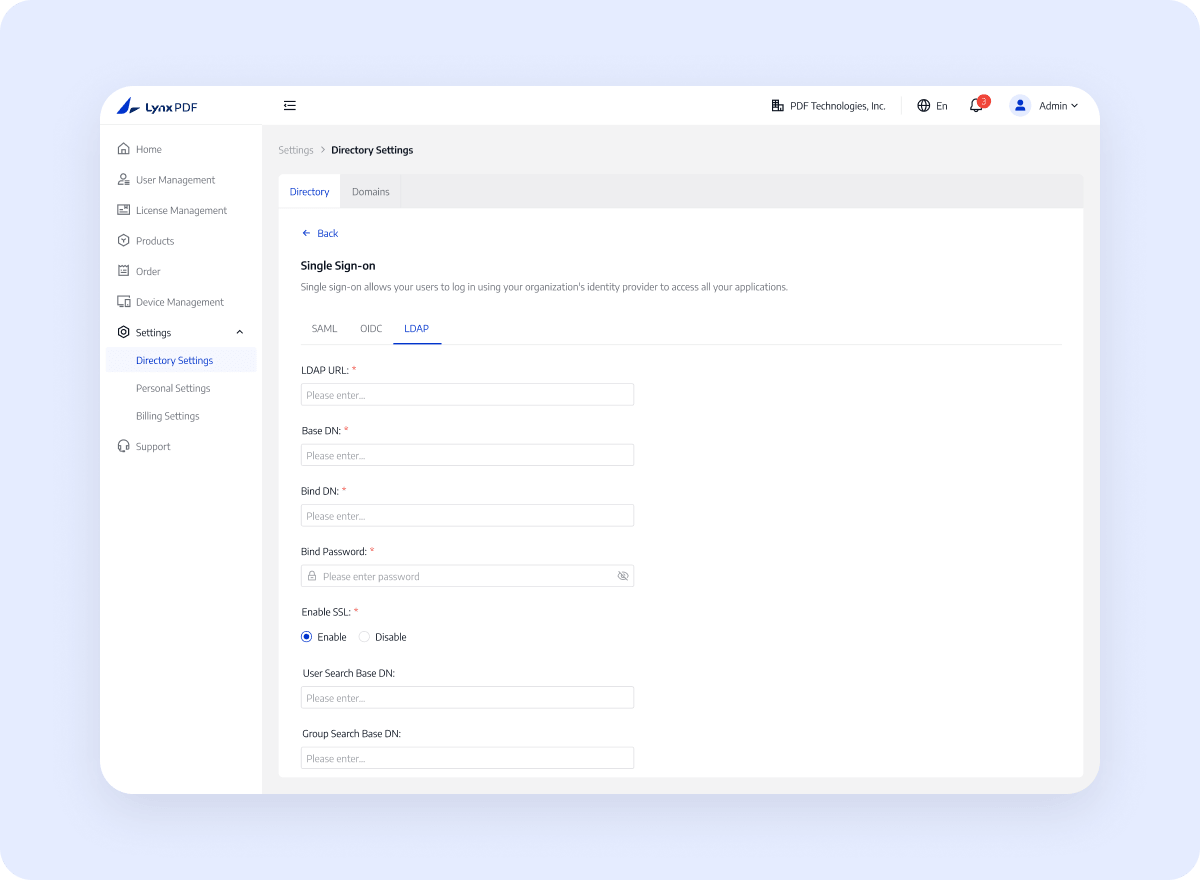
IT 管理员必须确认目录主机名、端口、绑定账号、证书链、网络访问和用户映射。目录同步不替代企业 AD 治理,也不会自动为所有用户分配授权。
LynxPDF 支持通过 LDAP 或 LDAPS 连接 Windows Active Directory。
IT 团队负责目录主机、端口、只读绑定账号和用户映射。
需要时可使用 CA 证书验证 LDAPS 目录服务器的信任链。
准备目录主机、389 或 636 端口,以及只读绑定账号。
使用 LDAPS 时准备 CA 证书和网络访问条件。
在分配访问权限前测试连接并核对同步用户。
从配置到落地,按清晰步骤完成企业部署。
准备 Windows AD 目录信息和专用只读绑定账号。
根据环境选择 389 端口的 LDAP 或 636 端口的 LDAPS。
配置目录参数;在 LDAPS 需要建立信任时上传 CA 证书。
测试连接、同步用户,并查看同步后的目录用户列表。
减少目录维护工作,并让连接条件与授权边界更容易核对。
经过测试的目录连接和同步用户列表,为 IT 团队进行受控的 LynxPDF 访问管理提供更清晰的基础。
通过已确认的配置、部署或访问流程,让 IT 团队能够检查结果。
由负责的管理员确认环境、权限、版本和最终上线范围。
结合官方对比资料,了解 LynxPDF 面向企业场景的差异化价值。
支持 Windows Server、Intune、GPO、RDS、SCCM 等多种企业部署方式,适配不同设备和 IT 管理规范。
适用于受限网络或本地数据管理场景,企业可根据数据管理要求选择本地或云端部署路径。
将 Admin Console、SSO、授权管理和批量部署纳入同一套企业管理路径,减少多个系统之间的重复配置和维护。