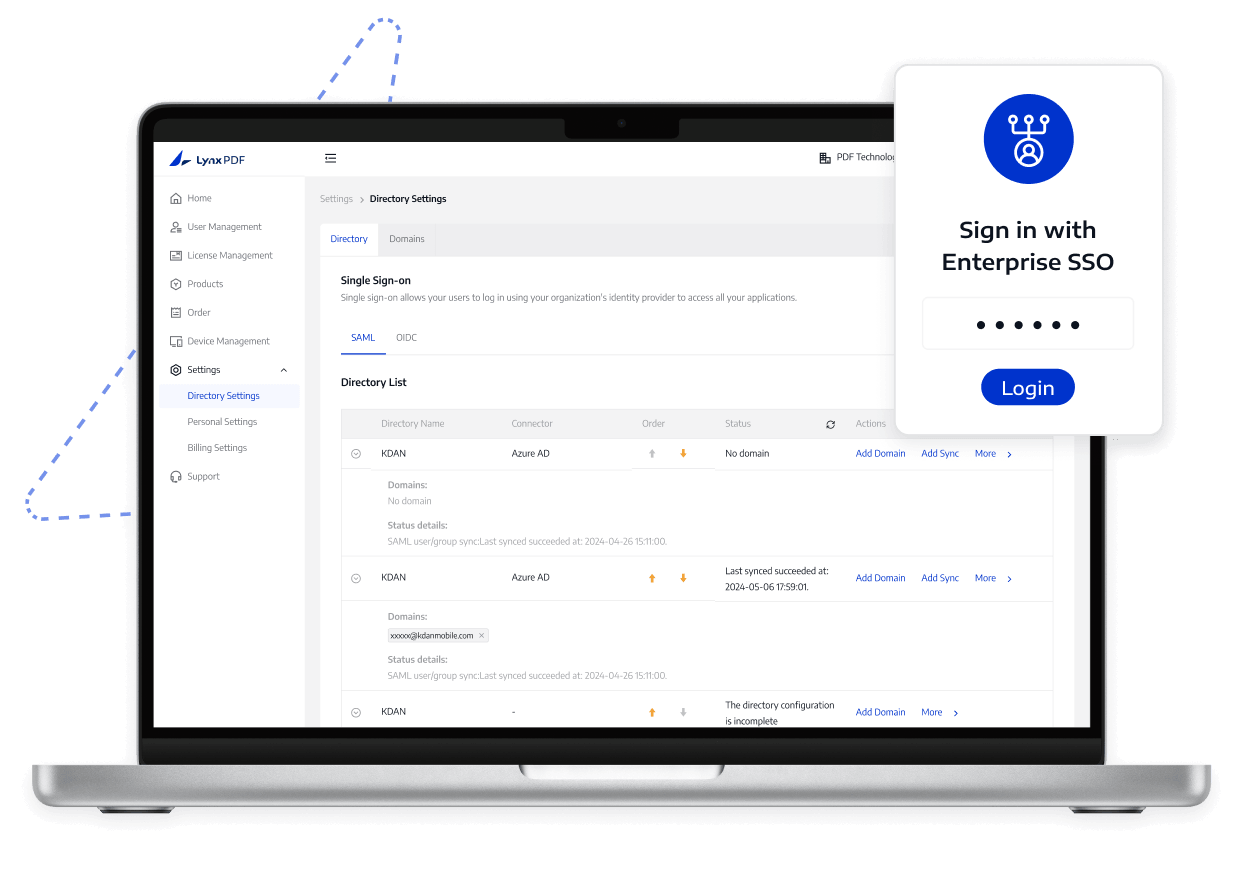
LynxPDF 支持
- 1
LynxPDF 支持通过 SAML 或 OIDC 身份提供商连接企业 SSO。
- 2
管理员负责配置声明、账号匹配和经批准的登录流程。
- 3
已验证域名和经过测试的登录结果共同确定访问边界。


让员工登录更简单、更一致
员工在访问 PDF 软件时如果需要额外记忆独立账号,会增加登录和账号维护负担。
域名验证、身份声明或账号匹配配置不完整时,IT 团队难以确认员工是否进入正确的企业账户。
成员转岗或团队变化后,如果账号匹配没有及时更新,可能出现登录到错误账户或无法访问的情况。
了解 LynxPDF 能支持什么,以及它如何帮助团队管理 PDF 访问。
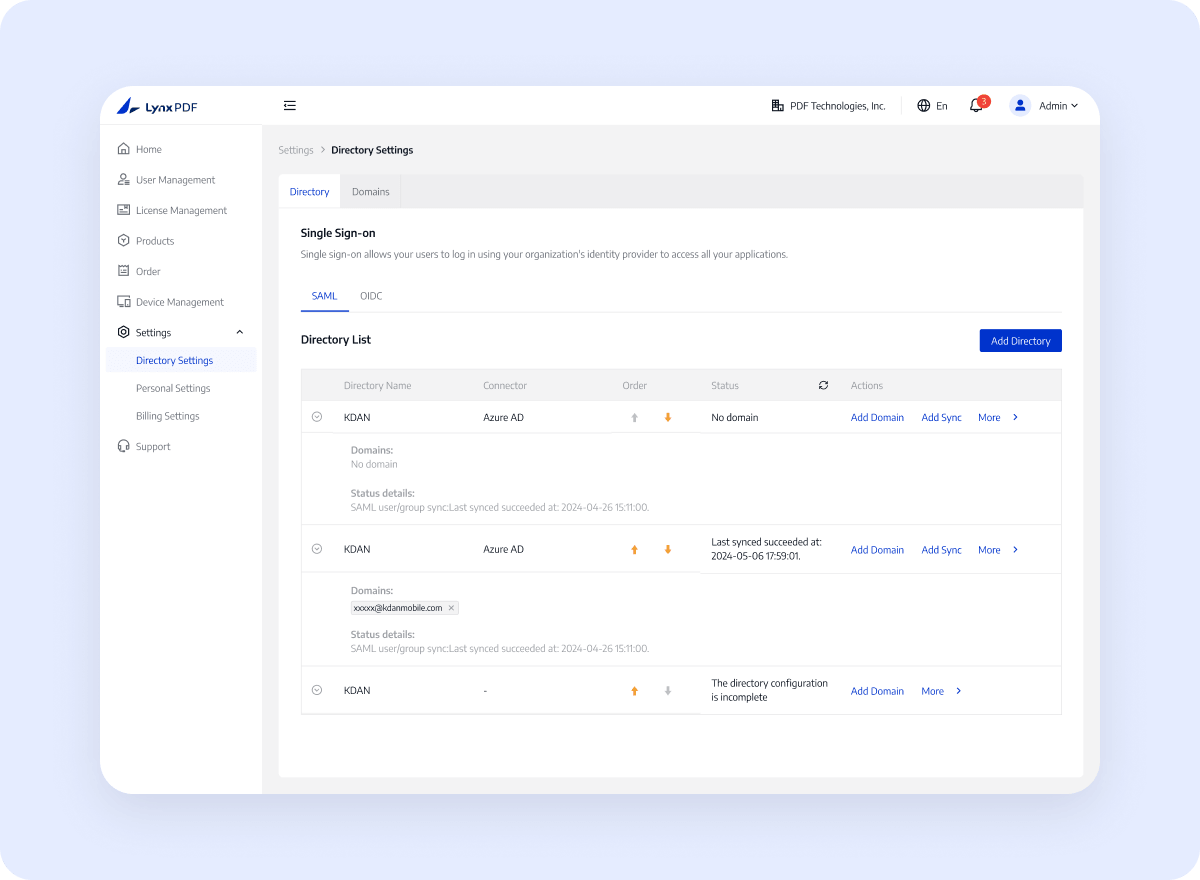
身份管理员或 IT 专员必须配置身份提供商、DNS 或 HTTPS 验证、声明和回退流程。SSO 配置本身不定义团队权限、授权分配或企业身份政策。
LynxPDF 支持通过 SAML 或 OIDC 身份提供商连接企业 SSO。
管理员负责配置声明、账号匹配和经批准的登录流程。
已验证域名和经过测试的登录结果共同确定访问边界。
选择身份提供商以及 SAML 或 OIDC 协议。
准备域名验证信息,以及所需的声明或元数据。
上线前测试账号匹配、回退访问和审批流程。
从配置到落地,按清晰步骤完成企业部署。
根据企业身份提供商配置选择 SAML 或 OIDC。
通过 DNS TXT 记录或 HTTPS 验证文件验证企业域名。
配置身份提供商声明和 LynxPDF SSO 设置。
使用测试账号登录 LynxPDF,确认 SSO 配置和账号匹配是否正常。
把身份验证、账号匹配和上线审批纳入同一条登录路径。
员工可以通过企业批准的身份提供商流程访问 LynxPDF,IT 团队则保留域名验证和上线测试控制权。
通过已确认的配置、部署或访问流程,让 IT 团队能够检查结果。
由负责的管理员确认环境、权限、版本和最终上线范围。
结合官方对比资料,了解 LynxPDF 面向企业场景的差异化价值。
支持 Windows Server、Intune、GPO、RDS、SCCM 等多种企业部署方式,适配不同设备和 IT 管理规范。
适用于受限网络或本地数据管理场景,企业可根据数据管理要求选择本地或云端部署路径。
将 Admin Console、SSO、授权管理和批量部署纳入同一套企业管理路径,减少多个系统之间的重复配置和维护。