Connectez LynxPDF à l'authentification unique d'entreprise

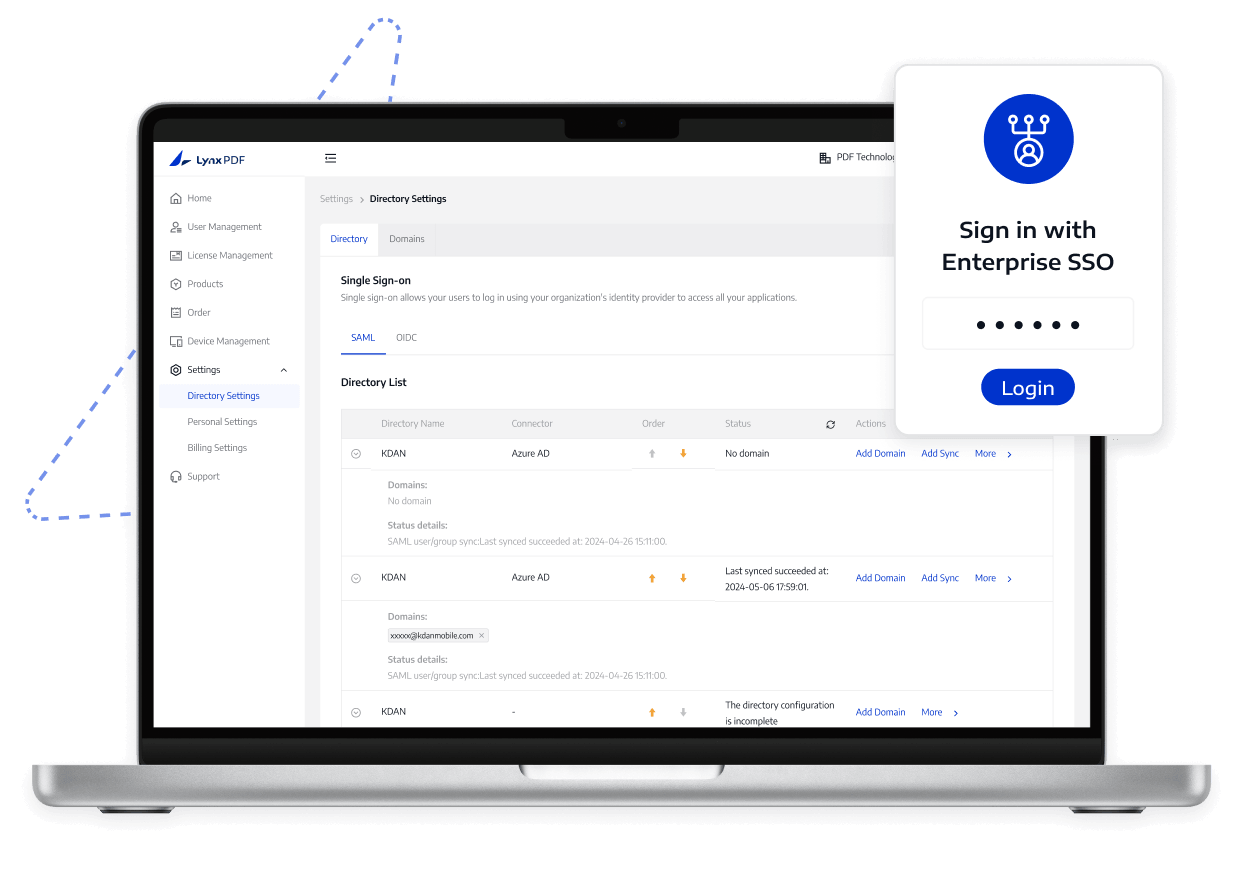
Connectez LynxPDF à votre fournisseur d'identité avec SAML ou OIDC afin que les employés puissent utiliser des informations de connexion familières pendant que le service informatique contrôle le déploiement.

Connectez LynxPDF à l'authentification unique d'entreprise

Relever les défis de la gestion d'entreprise

Offrez aux employés un moyen plus simple et plus cohérent de se connecter

Relever les défis de la gestion d'entreprise
  1. 01

    Les comptes séparés augmentent le travail de connexion

    Exiger des informations d'identification distinctes pour les logiciels PDF ajoute à la fois des difficultés de connexion et du travail de maintenance des comptes pour les employés.

  2. 02

    La correspondance entre le domaine et le compte n'est pas claire

    Des paramètres de domaine, d'identité ou de correspondance de compte incomplets peuvent rendre difficile la vérification que les employés accèdent au bon compte d'entreprise.

  3. 03

    Les changements de rôle peuvent entraîner des erreurs d'accès

    Lorsque les employés changent de rôle ou d'équipe, une correspondance de compte obsolète peut les renvoyer vers le mauvais compte ou empêcher complètement l'accès.

Fonctionnalités principales

Découvrez ce que LynxPDF prend en charge et comment il aide les équipes à gérer l'accès aux PDF.

Utilisez le protocole qui correspond à la configuration du fournisseur d'identité et documentez les revendications requises avant le déploiement.

En savoir plus

Limites de déploiement et d'accès

Les administrateurs d'identité ou les spécialistes informatiques doivent configurer le fournisseur d'identité, la vérification DNS ou HTTPS, les réclamations et l'accès de secours. La configuration SSO ne définit pas les autorisations d'équipe, les attributions de licences ou les stratégies d'identité d'entreprise.

Ce que LynxPDF prend en charge

  1. 1

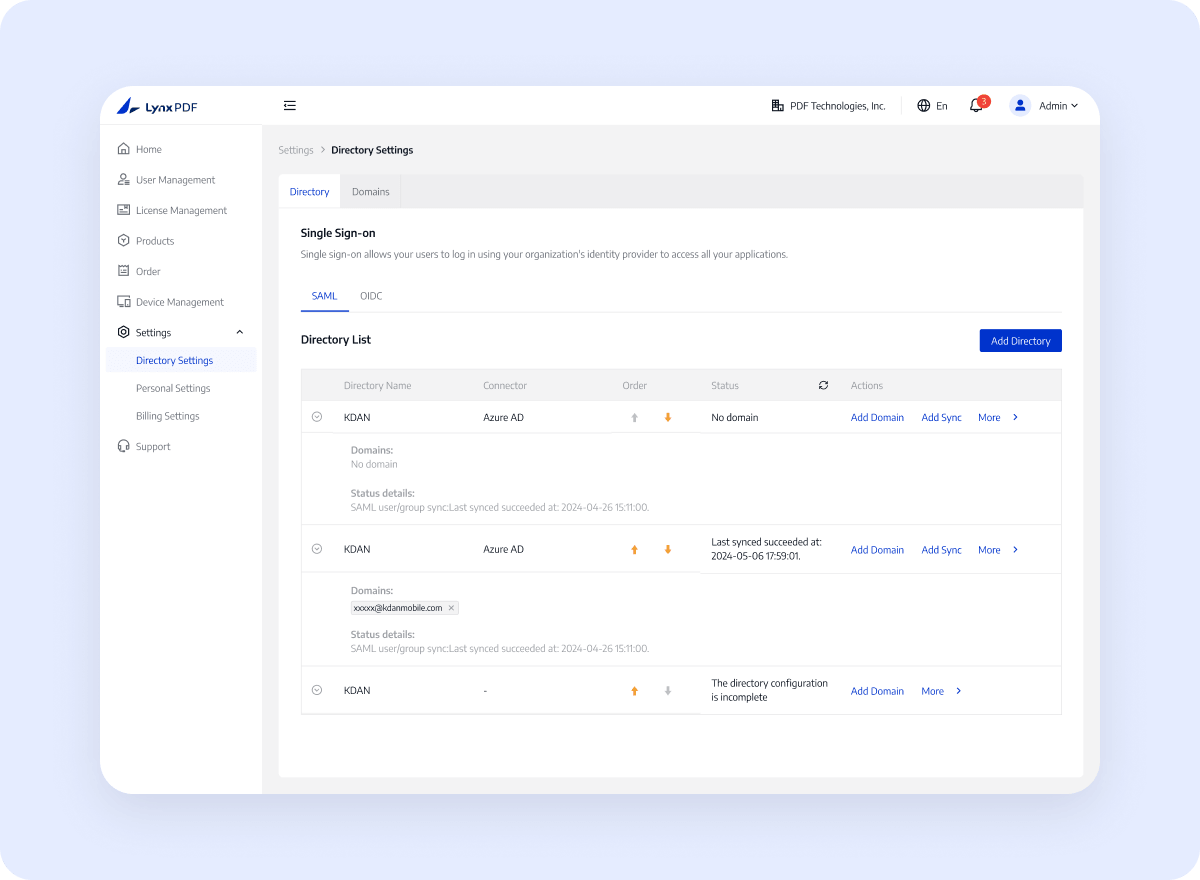
    LynxPDF prend en charge le SSO d'entreprise via des connexions de fournisseur d'identité SAML ou OIDC.

  2. 2

    Les administrateurs configurent les revendications, la correspondance des comptes et le flux de connexion approuvé.

  3. 3

    Les domaines vérifiés et un résultat de connexion testé définissent la limite d'accès.

Ce que votre équipe doit préparer

  1. 1

    Choisissez le fournisseur d'identité et le protocole SAML ou OIDC.

  2. 2

    Préparez la vérification du domaine et les revendications ou métadonnées requises.

  3. 3

    Testez la correspondance des comptes, l'accès de secours et l'approbation du déploiement avant le lancement.

Comment ça marche

Suivez un chemin clair depuis la configuration jusqu'à la vérification.

  1. 01

    Choisissez un protocole

    Choisissez SAML ou OIDC selon la configuration du fournisseur d'identité.

  2. 02

    Vérifiez votre domaine

    Vérifiez le domaine de l'organisation via DNS TXT ou la vérification HTTPS.

  3. 03

    Configurer l'SSO

    Configurer les revendications du fournisseur d'identité et les paramètres SSO de LynxPDF.

  4. 04

    Connexion au compte de test

    Utilisez un compte de test pour vous connecter à LynxPDF et confirmez que la configuration SSO et la correspondance des comptes fonctionnent comme prévu.

Ce que votre organisation gagne

Regroupez la vérification d'identité, la correspondance de compte et l'approbation de déploiement en un seul chemin de connexion

Contacter le service commercial

Chemin de connexion approuvé

Les employés peuvent accéder à LynxPDF via le flux de fournisseur d'identité approuvé par l'organisation, tandis que le service informatique conserve le contrôle de la vérification du domaine et des tests de déploiement.

Déploiement contrôlé

Utilisez un processus de configuration et de déploiement SSO confirmé afin que le service informatique puisse vérifier le résultat de la connexion.

Effacer le résultat correspondant

Demandez à l'administrateur responsable de confirmer l'environnement, les autorisations, la version et la portée finale du déploiement.

Pourquoi choisir LynxPDF

Découvrez comment LynxPDF s'intègre aux flux de travail d'entreprise par rapport aux outils PDF courants

Infrastructure d'entreprise flexible

Prend en charge les approches de déploiement Windows Server, Intune, GPO, RDS et SCCM pour différents appareils et exigences informatiques.

Options de déploiement hors ligne et privé

S'adapte aux scénarios de réseau restreint ou de gestion de données locale avec un chemin de déploiement local ou dans le cloud.

Administration, identité et déploiement coordonnés

Intégrez la console d'administration, le SSO, la gestion des licences et le déploiement groupé dans un seul flux de travail d'entreprise pour réduire la configuration et la maintenance répétées sur tous les systèmes.

Foire aux questions
Que doivent confirmer les équipes d’entreprise ?
Consultez la documentation actuelle du produit pour connaître les fonctionnalités prises en charge, les exigences d'environnement, les étapes de configuration et les limitations d'utilisation.