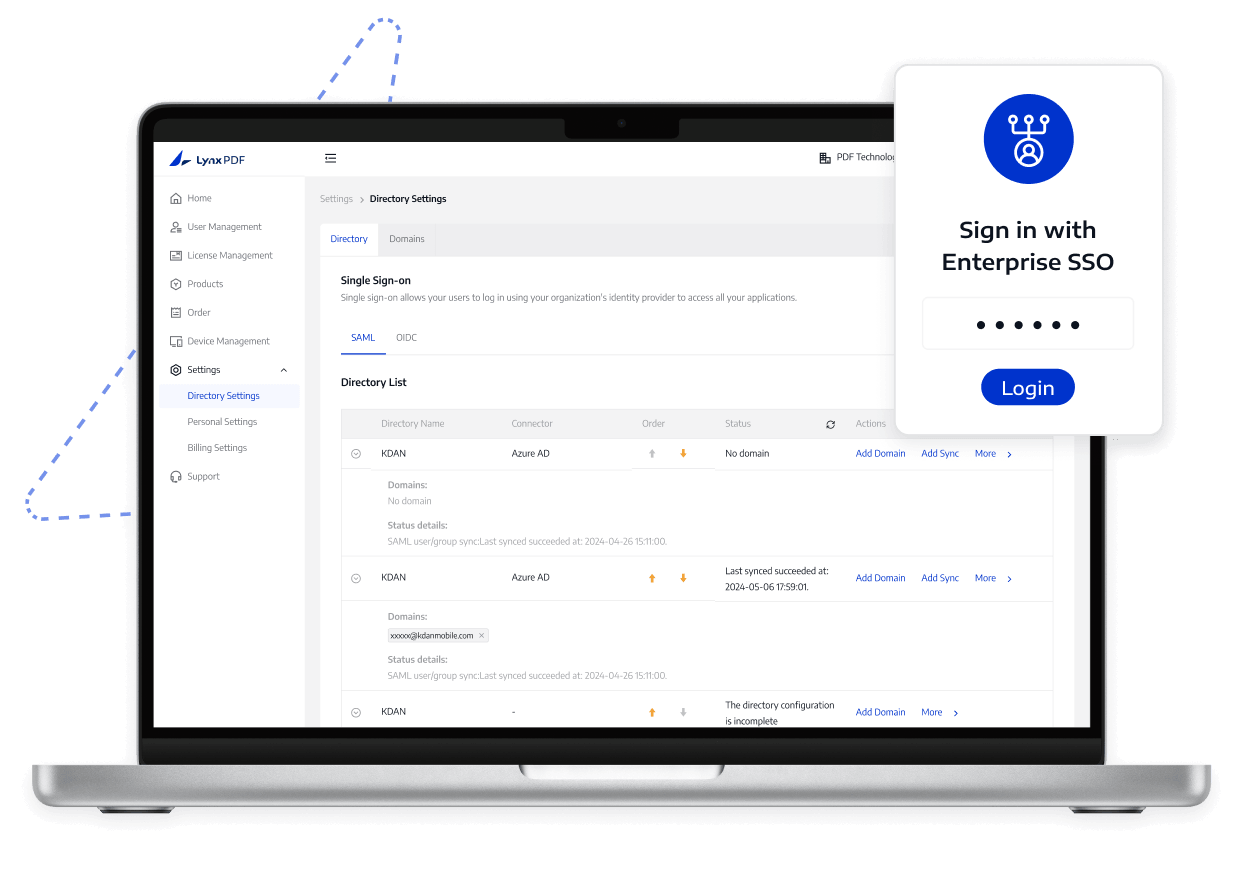
Conecte LynxPDF al inicio de sesión único empresarial

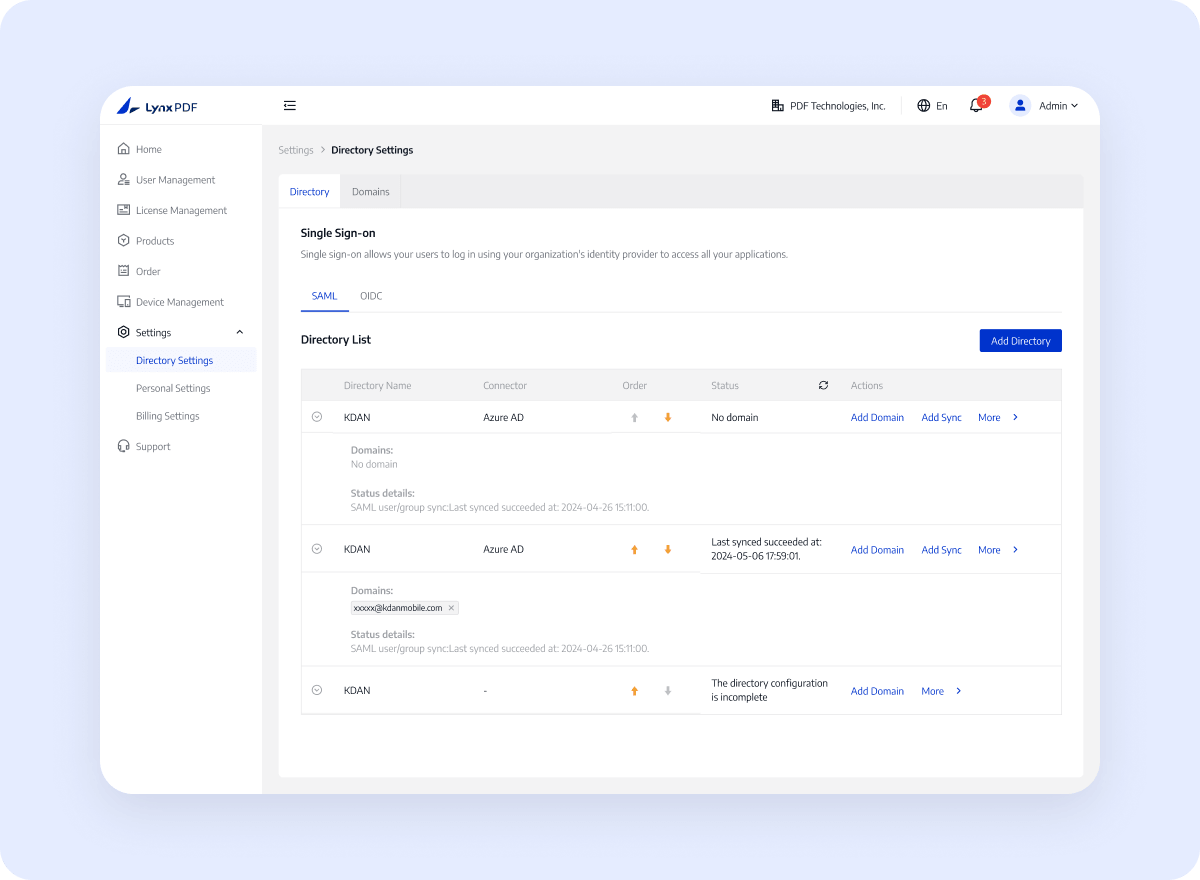
Conecte LynxPDF a su proveedor de identidad con SAML u OIDC para que los empleados puedan usar credenciales de inicio de sesión familiares mientras TI controla la implementación.

Conecte LynxPDF al inicio de sesión único empresarial

Abordar los desafíos de la gestión empresarial

Ofrece a los empleados una forma más sencilla y coherente de iniciar sesión

Abordar los desafíos de la gestión empresarial
  1. 01

    Las cuentas separadas añaden trabajo de inicio de sesión

    Requerir credenciales separadas para el software PDF agrega fricción al iniciar sesión y trabajo de mantenimiento de cuentas para los empleados.

  2. 02

    La coincidencia de dominio y cuenta no está clara

    Una configuración incompleta de dominio, identidad o coincidencia de cuentas puede dificultar la verificación de que los empleados accedan a la cuenta empresarial correcta.

  3. 03

    Los cambios de rol pueden causar errores de acceso

    Cuando los empleados cambian de roles o equipos, la coincidencia de cuentas obsoletas puede enviarlos a la cuenta equivocada o impedir el acceso por completo.

Funcionalidades principales

Vea qué admite LynxPDF y cómo ayuda a los equipos a administrar el acceso a PDF.

Utilice el protocolo que coincida con la configuración del proveedor de identidad y documente las reclamaciones requeridas antes del lanzamiento.

Saber Más

Límites de implementación y acceso

Los administradores de identidad o los especialistas de TI deben configurar el proveedor de identidad, la verificación DNS o HTTPS, las reclamaciones y el acceso alternativo. La configuración de SSO no define permisos de equipo, asignaciones de licencias ni políticas de identidad empresarial.

Qué admite LynxPDF

  1. 1

    LynxPDF admite SSO empresarial a través de conexiones de proveedor de identidad SAML u OIDC.

  2. 2

    Los administradores configuran las reclamaciones, la coincidencia de cuentas y el flujo de inicio de sesión aprobado.

  3. 3

    Los dominios verificados y un resultado de inicio de sesión probado definen el límite de acceso.

Lo que tu equipo debe preparar

  1. 1

    Elija el proveedor de identidad y el protocolo SAML u OIDC.

  2. 2

    Prepare la verificación del dominio y los reclamos o metadatos requeridos.

  3. 3

    Pruebe la coincidencia de cuentas, el acceso alternativo y la aprobación de la implementación antes del lanzamiento.

Cómo funciona

Siga un camino claro desde la configuración hasta la verificación.

  1. 01

    Elige un protocolo

    Elige SAML u OIDC según la configuración del proveedor de identidades.

  2. 02

    Verifica tu dominio

    Verifica el dominio de la organización mediante DNS TXT o verificación HTTPS.

  3. 03

    Configurar SSO

    Configurar las reclamaciones del proveedor de identidad y la configuración de SSO de LynxPDF.

  4. 04

    Inicio de sesión con cuenta de prueba

    Use una cuenta de prueba para iniciar sesión en LynxPDF y confirme que la configuración de SSO y la coincidencia de cuentas funcionan según lo esperado.

Lo que gana tu organización

Unifique la verificación de identidad, la coincidencia de cuentas y la aprobación de implementación en una única ruta de inicio de sesión

Contacto Ventas

Ruta de inicio de sesión aprobada

Los empleados pueden acceder a LynxPDF a través del flujo de proveedor de identidad aprobado por la organización, mientras que TI conserva el control de la verificación del dominio y las pruebas de implementación.

Implementación controlada

Utilice un proceso de implementación y configuración de SSO confirmado para que TI pueda verificar el resultado del inicio de sesión.

Borrar resultado coincidente

Haga que el administrador responsable confirme el entorno, los permisos, la versión y el alcance de la implementación final.

Por qué elegir LynxPDF

Vea cómo LynxPDF se adapta a los flujos de trabajo empresariales en comparación con las herramientas PDF comunes

Infraestructura empresarial flexible

Admite los enfoques de implementación de Windows Server, Intune, GPO, RDS y SCCM para diferentes dispositivos y requisitos de TI.

Opciones de implementación sin conexión y privada

Se adapta a escenarios de red restringida o de administración de datos local con una ruta de implementación local o en la nube.

Administración, identidad e implementación coordinadas

Incorpore la consola de administración, el SSO, la administración de licencias y la implementación masiva en un flujo de trabajo empresarial para reducir la configuración y el mantenimiento repetidos en todos los sistemas.

Preguntas frecuentes
¿Qué deberían confirmar los equipos empresariales?
Consulte la documentación actual del producto para conocer las funciones admitidas, los requisitos del entorno, los pasos de configuración y las limitaciones de uso.