Synkroniser Active Directory-brukere med LynxPDF

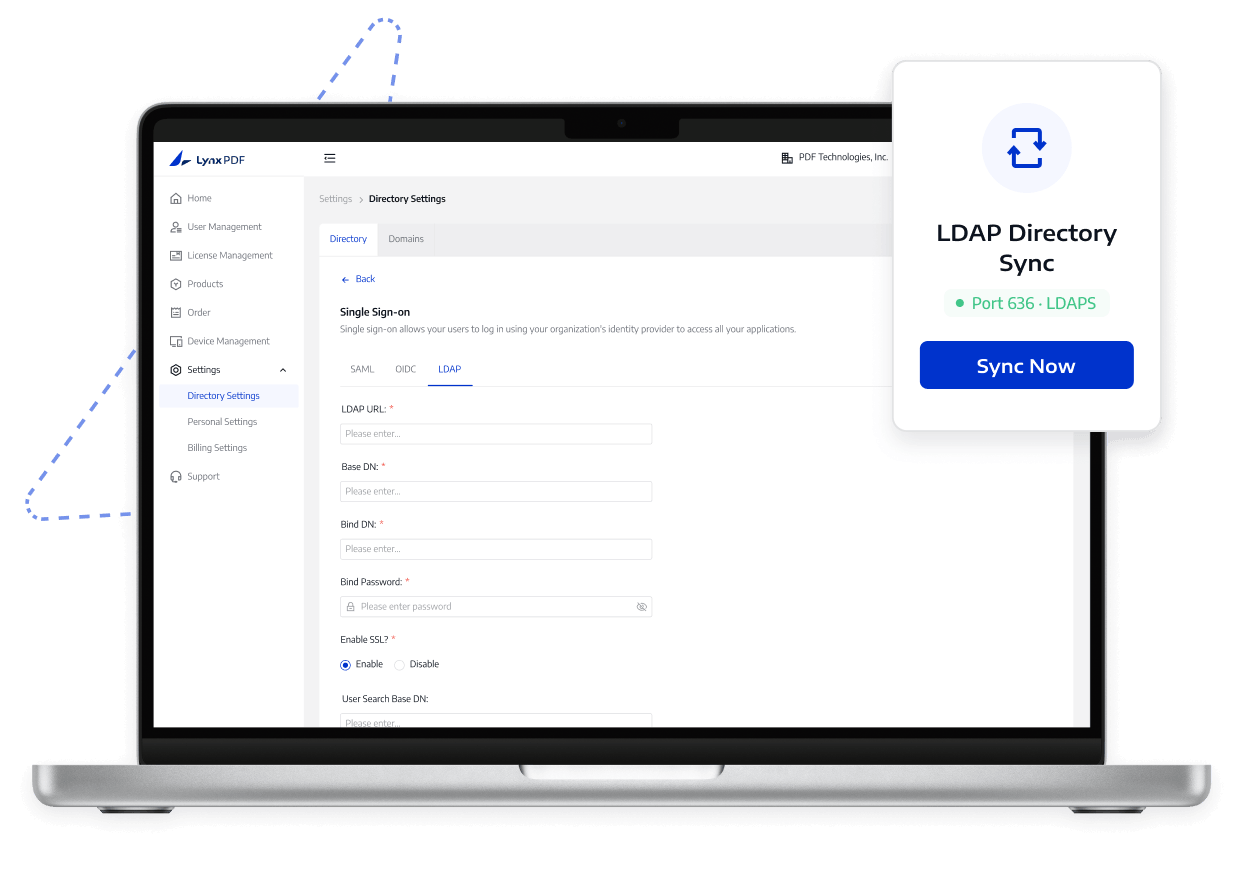
Koble til Windows Active Directory gjennom LDAP eller LDAPS for å gjøre katalogbrukeradministrasjon mer effektiv.

Synkroniser Active Directory-brukere med LynxPDF

Ta tak i Enterprise Management-utfordringer

Reduser manuell administrasjon av katalogbrukere

Ta tak i Enterprise Management-utfordringer
  1. 01

    Katalogbrukere krever manuelt vedlikehold

    Ansattesendringer krever at administratorer vedlikeholder kontoer i både Active Directory og LynxPDF, noe som øker risikoen for tapte tilgangsoppdateringer.

  2. 02

    Manglende parametere forstyrrer synkroniseringen

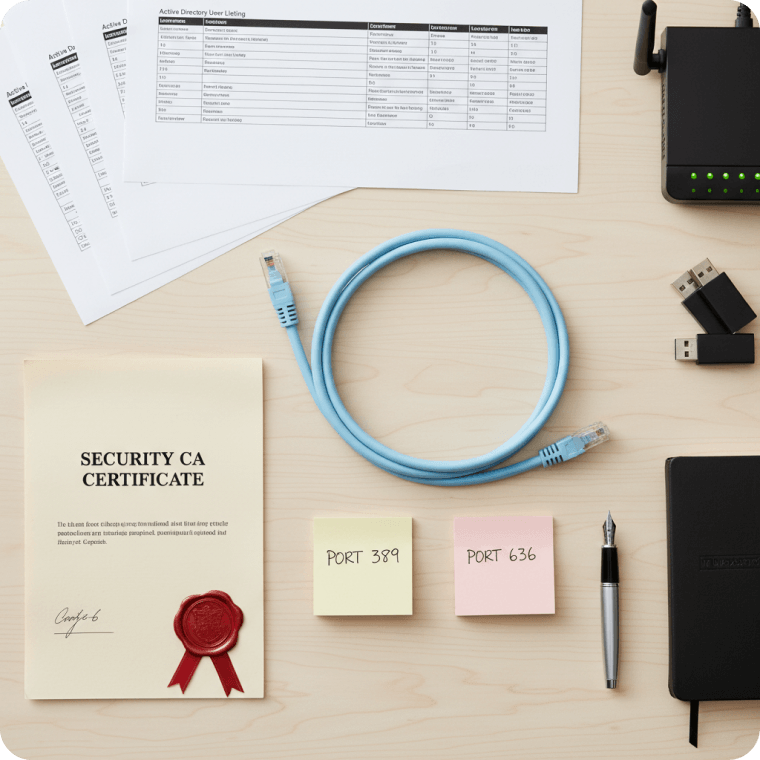
    Et misforhold i katalogverten, port 389 eller 636, skrivebeskyttet bindingskonto, CA-sertifikat eller nettverkstilgang kan føre til at tilkoblingen mislykkes eller forhindre at sertifikattillit blir etablert.

  3. 03

    Se gjennom synkroniseringsresultatene før du tildeler lisenser

    Administratorer må gjennomgå brukertilordninger, organisasjonsmedlemskap og lisenstilordninger; Ellers kan synkroniserte brukere fortsatt mangle tilgang eller motta lisenser feil.

Kjernefunksjoner

Se hva LynxPDF støtter og hvordan det hjelper team med å administrere PDF-tilgang.

Bruk LDAP på port 389 eller LDAPS på port 636 basert på krav til katalog og transportsikkerhet.

Lær mer

Grenser for distribusjon og tilgang

Bekreft katalogverten, porter, bindingskonto, sertifikater, nettverkstilgang og brukertilordninger. Katalogsynkronisering erstatter ikke AD-styring eller tildeler lisenser automatisk.

Hva LynxPDF støtter

  1. 1

    LynxPDF støtter Windows Active Directory-tilkoblinger gjennom LDAP eller LDAPS.

  2. 2

    IT kontrollerer katalogverten, porter, skrivebeskyttet bindingskonto og brukertilordning.

  3. 3

    LDAPS kan bruke et CA-sertifikat for å bekrefte katalogserverens tillitskjede.

Hva teamet ditt bør forberede

  1. 1

    Klargjør katalogverten, port 389 eller 636, og en skrivebeskyttet bindingskonto.

  2. 2

    Forbered CA-sertifikatet og nettverkstilgang når LDAPS er nødvendig.

  3. 3

    Test tilkoblingen og se gjennom synkroniserte brukere før du tildeler tilgang.

Slik fungerer det

Følg en tydelig vei fra oppsett til verifisering.

  1. 01

    Forbered en katalogkonto

    Forbered Windows AD-detaljer og en dedikert skrivebeskyttet bind-konto.

  2. 02

    Velg en tilkobling

    Bruk LDAP på port 389 eller LDAPS på port 636, og konfigurer katalogtilkoblingen for miljøet ditt.

  3. 03

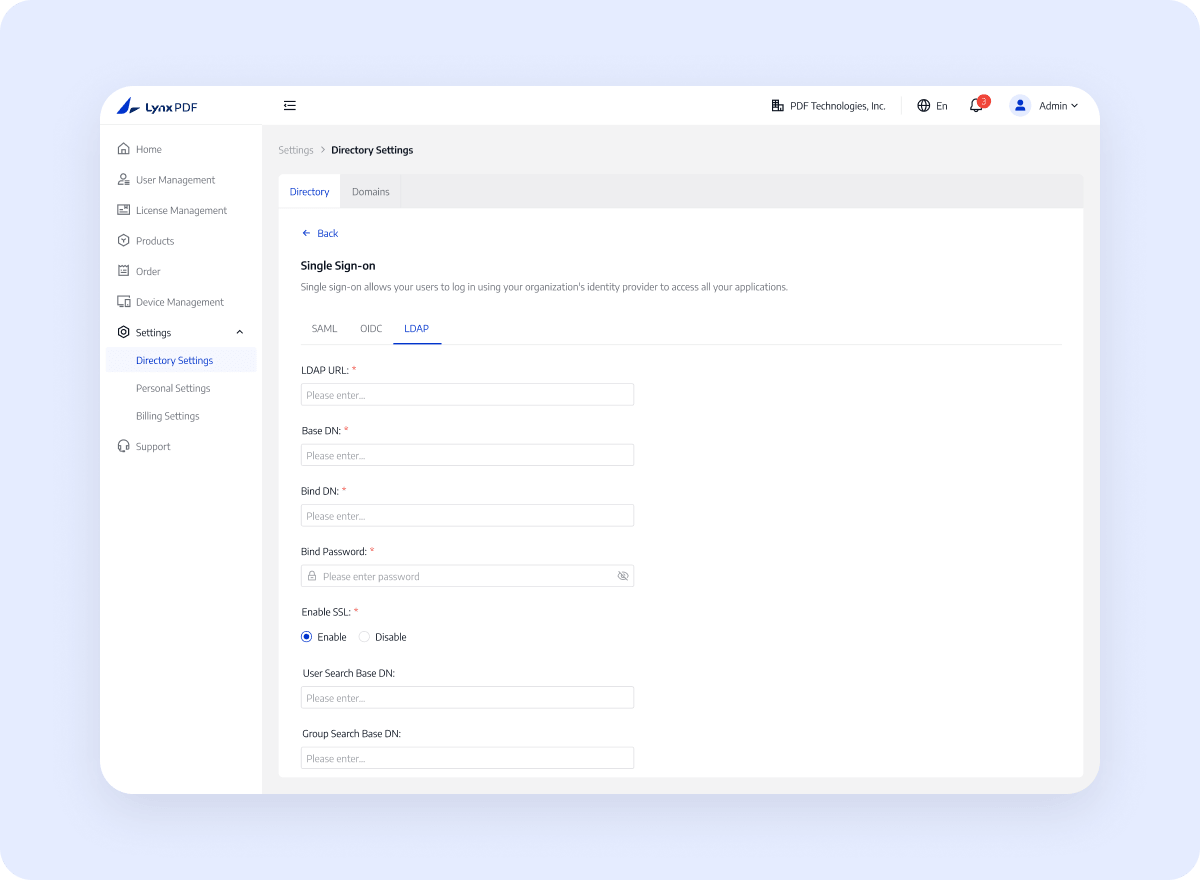
    Konfigurer katalogen

    Konfigurer parametere og last opp et CA-sertifikat når LDAPS-tillit krever det.

  4. 04

    Synkroniser katalogbrukere

    Test tilkoblingen, synkroniser brukere og se gjennom listen over katalogbrukere.

Hva organisasjonen din får

Reduser katalogvedlikehold og gjør tilkoblingskrav og lisensgrenser enklere å gjennomgå

Ta kontakt med salg

Mindre manuell inntasting

En testet katalogforbindelse og synkronisert brukerliste gir IT et klarere grunnlag for kontrollert LynxPDF-tilgangsadministrasjon.

Fjern transportkrav

Bruk bekreftede katalog- og tilgangsinnstillinger slik at IT-avdelingen kan bekrefte synkronisering og få tilgang til resultater.

Oppsett for kontrollert tilgang

Få den ansvarlige administratoren til å bekrefte miljøet, tillatelsene, versjonen og endelig utrullingsomfang.

Hvorfor velge LynxPDF

Se hvordan LynxPDF passer inn i bedriftens arbeidsflyter sammenlignet med vanlige PDF-verktøy

Fleksibel bedriftsinfrastruktur

Støtter Windows Server, Intune, GPO, RDS og SCCM distribusjonsmetoder for ulike enheter og IT-krav.

Frakoblede og private distribusjonsalternativer

Passer til scenarier med begrenset nettverk eller lokal databehandling med en lokal eller skybasert distribusjonsbane.

Koordinert administrasjon, identitet og distribusjon

Ta med Admin Console, SSO, lisensadministrasjon og massedistribusjon i én bedriftsarbeidsflyt for å redusere gjentatt konfigurasjon og vedlikehold på tvers av systemer.

Ofte stilte spørsmål
Hva bør bedriftsteam bekrefte?
Sjekk gjeldende produktdokumentasjon for støttede funksjoner, miljøkrav, konfigurasjonstrinn og bruksbegrensninger.