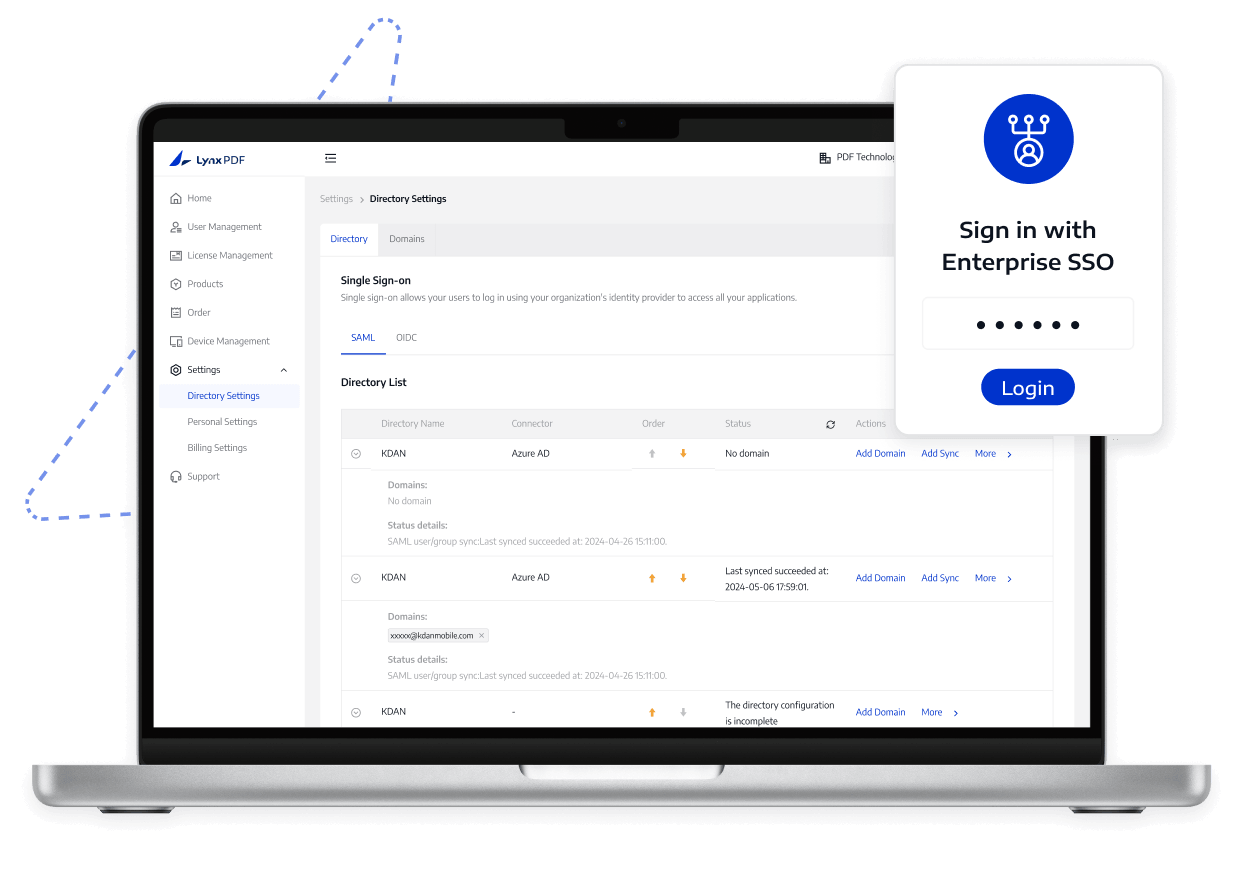
Koble LynxPDF til bedriftens enkeltpålogging

Koble LynxPDF til identitetsleverandøren din med SAML eller OIDC slik at ansatte kan bruke kjente påloggingsinformasjon mens IT kontrollerer utrullingen.

Koble LynxPDF til bedriftens enkeltpålogging

Ta tak i Enterprise Management-utfordringer

Gi ansatte en enklere, mer konsekvent måte å logge på

Ta tak i Enterprise Management-utfordringer
  1. 01

    Separate kontoer legger til påloggingsarbeid

    Å kreve separat legitimasjon for PDF-programvare gir både påloggingsfriksjon og kontovedlikeholdsarbeid for ansatte.

  2. 02

    Domene- og kontomatching er uklart

    Ufullstendige innstillinger for domene, identitet eller kontosamsvar kan gjøre det vanskelig å bekrefte at ansatte når riktig bedriftskonto.

  3. 03

    Rolleendringer kan forårsake tilgangsfeil

    Når ansatte endrer roller eller team, kan utdatert kontomatching sende dem til feil konto eller forhindre tilgang helt.

Kjernefunksjoner

Se hva LynxPDF støtter og hvordan det hjelper team med å administrere PDF-tilgang.

Bruk protokollen som samsvarer med identitetsleverandørens oppsett, og dokumenter nødvendige krav før utrulling.

Lær mer

Grenser for distribusjon og tilgang

Identitetsadministratorer eller IT-spesialister må konfigurere identitetsleverandøren, DNS- eller HTTPS-verifisering, krav og reservetilgang. SSO-konfigurasjon definerer ikke teamtillatelser, lisenstildelinger eller bedriftsidentitetspolicyer.

Hva LynxPDF støtter

  1. 1

    LynxPDF støtter enterprise SSO gjennom SAML- eller OIDC-identitetsleverandørtilkoblinger.

  2. 2

    Administratorer konfigurerer krav, kontomatching og godkjent påloggingsflyt.

  3. 3

    Verifiserte domener og et testet påloggingsresultat definerer tilgangsgrensen.

Hva teamet ditt bør forberede

  1. 1

    Velg identitetsleverandør og SAML- eller OIDC-protokoll.

  2. 2

    Forbered domenebekreftelse og nødvendige krav eller metadata.

  3. 3

    Test kontomatching, reservetilgang og utrullingsgodkjenning før lansering.

Slik fungerer det

Følg en tydelig vei fra oppsett til verifisering.

  1. 01

    Velg en protokoll

    Velg SAML eller OIDC i henhold til identitetsleverandørens konfigurasjon.

  2. 02

    Bekreft domenet ditt

    Bekreft organisasjonsdomenet via DNS TXT eller HTTPS-verifisering.

  3. 03

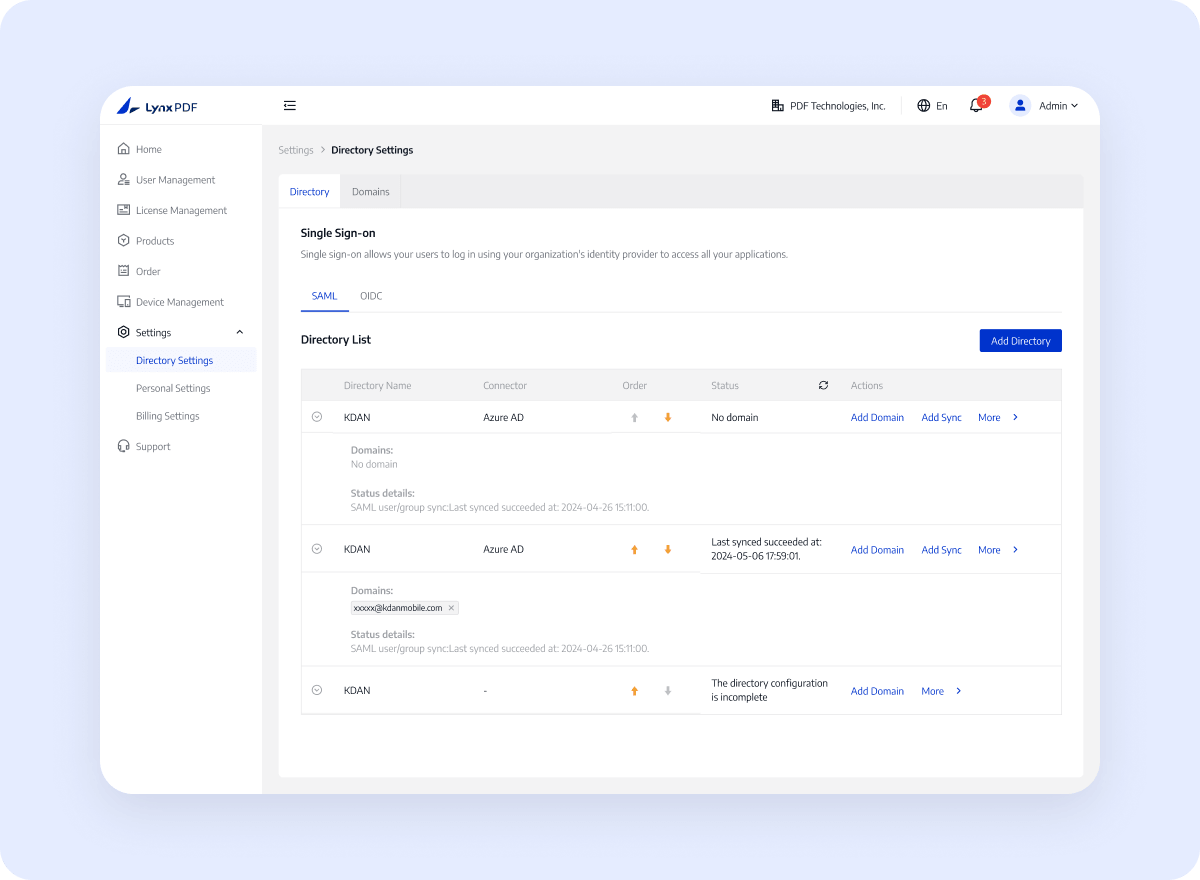
    Konfigurer SSO

    Konfigurer identitetsleverandørkrav og LynxPDF SSO-innstillinger.

  4. 04

    Testkonto-pålogging

    Bruk en testkonto for å logge på LynxPDF og bekreft at SSO-konfigurasjonen og kontomatching fungerer som forventet.

Hva organisasjonen din får

Samle identitetsverifisering, kontomatching og utrullingsgodkjenning i én påloggingsbane

Ta kontakt med salg

Godkjent påloggingsbane

Ansatte kan få tilgang til LynxPDF gjennom organisasjonens godkjente identitetsleverandørflyt, mens IT beholder kontrollen over domeneverifisering og utrullingstesting.

Kontrollert utrulling

Bruk en bekreftet SSO-konfigurasjon og utrullingsprosess slik at IT-avdelingen kan bekrefte påloggingsresultatet.

Fjern samsvarende resultat

Få den ansvarlige administratoren til å bekrefte miljøet, tillatelsene, versjonen og endelig utrullingsomfang.

Hvorfor velge LynxPDF

Se hvordan LynxPDF passer inn i bedriftens arbeidsflyter sammenlignet med vanlige PDF-verktøy

Fleksibel bedriftsinfrastruktur

Støtter Windows Server, Intune, GPO, RDS og SCCM distribusjonsmetoder for ulike enheter og IT-krav.

Frakoblede og private distribusjonsalternativer

Passer til scenarier med begrenset nettverk eller lokal databehandling med en lokal eller skybasert distribusjonsbane.

Koordinert administrasjon, identitet og distribusjon

Ta med Admin Console, SSO, lisensadministrasjon og massedistribusjon i én bedriftsarbeidsflyt for å redusere gjentatt konfigurasjon og vedlikehold på tvers av systemer.

Ofte stilte spørsmål
Hva bør bedriftsteam bekrefte?
Sjekk gjeldende produktdokumentasjon for støttede funksjoner, miljøkrav, konfigurasjonstrinn og bruksbegrensninger.