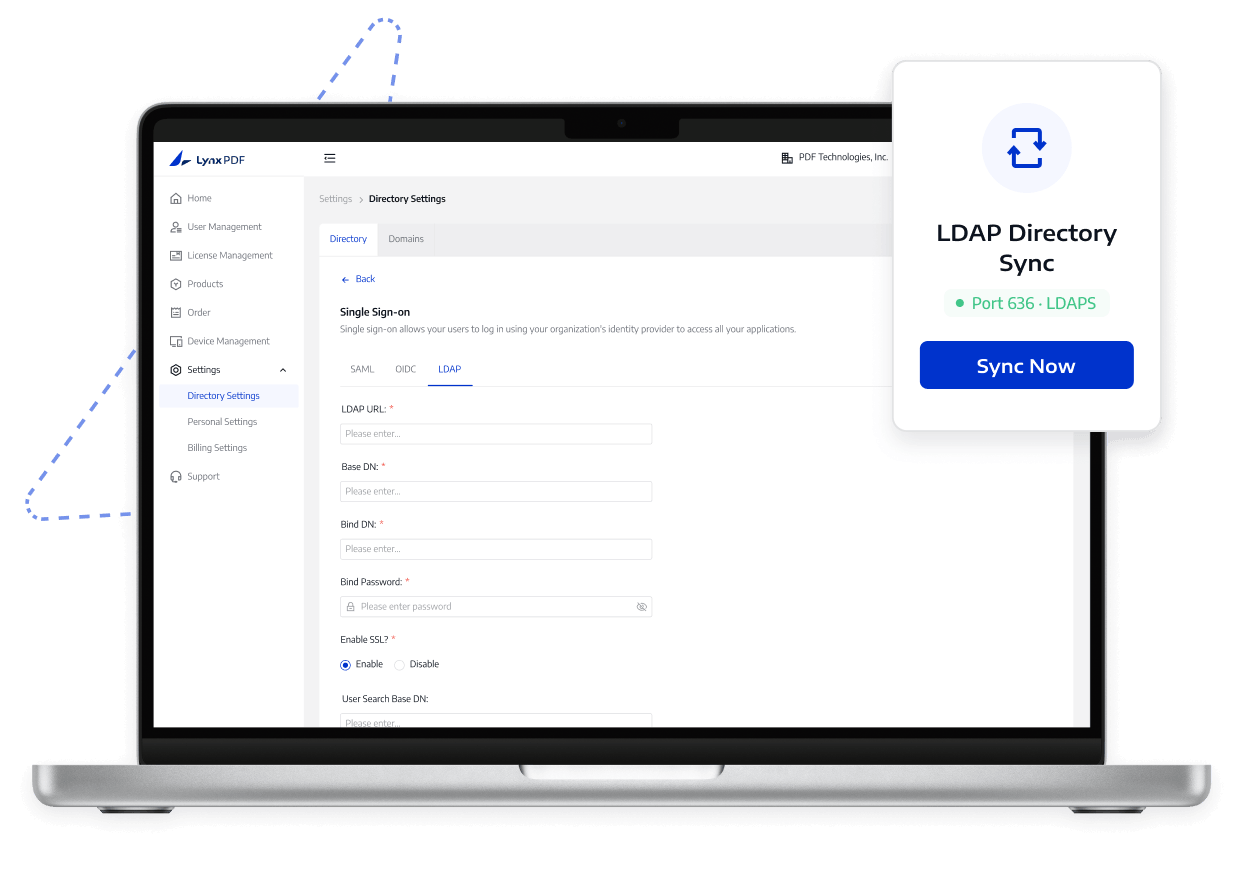
LynxPDF가 지원하는 기능
- 1
LynxPDF는 LDAP 또는 LDAPS를 통한 Windows Active Directory 연결을 지원합니다.
- 2
IT는 디렉터리 호스트, 포트, 읽기 전용 바인딩 계정 및 사용자 매핑을 제어합니다.
- 3
LDAPS는 CA 인증서를 사용하여 디렉터리 서버 신뢰 체인을 확인할 수 있습니다.


수동 디렉터리 사용자 관리 감소
직원 변경으로 인해 관리자는 Active Directory와 LynxPDF 모두에서 계정을 유지해야 하므로 액세스 업데이트를 놓칠 위험이 높아집니다.
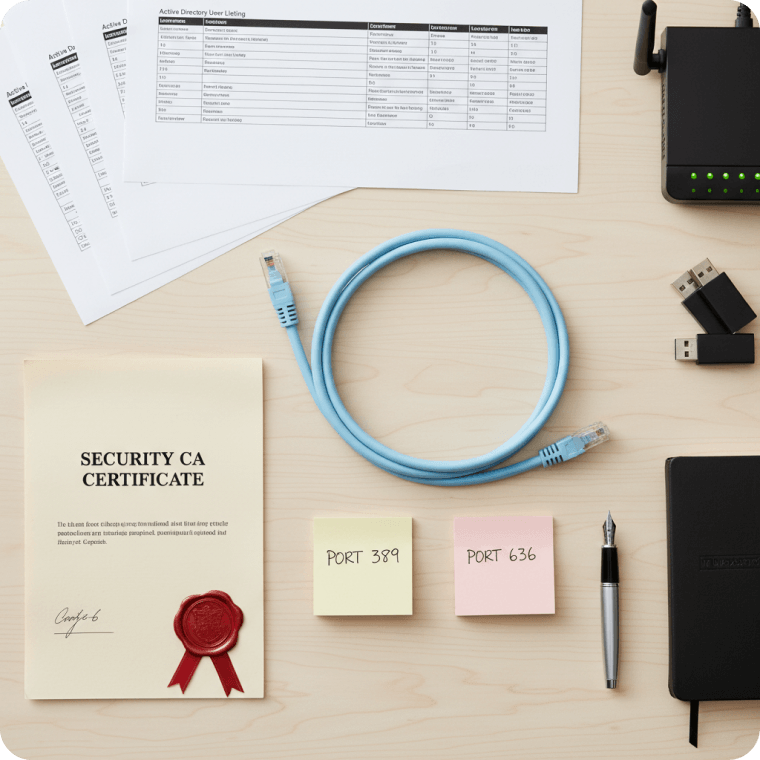
디렉터리 호스트, 포트 389 또는 636, 읽기 전용 바인딩 계정, CA 인증서 또는 네트워크 액세스가 일치하지 않으면 연결이 실패하거나 인증서 신뢰가 설정되지 않을 수 있습니다.
관리자는 사용자 매핑, 조직 멤버십 및 라이선스 할당을 검토해야 합니다. 그렇지 않으면 동기화된 사용자가 여전히 액세스 권한이 부족하거나 라이선스를 잘못 받을 수 있습니다.
LynxPDF가 지원하는 기능과 팀이 PDF 액세스를 관리하는 데 어떻게 도움이 되는지 알아보세요.
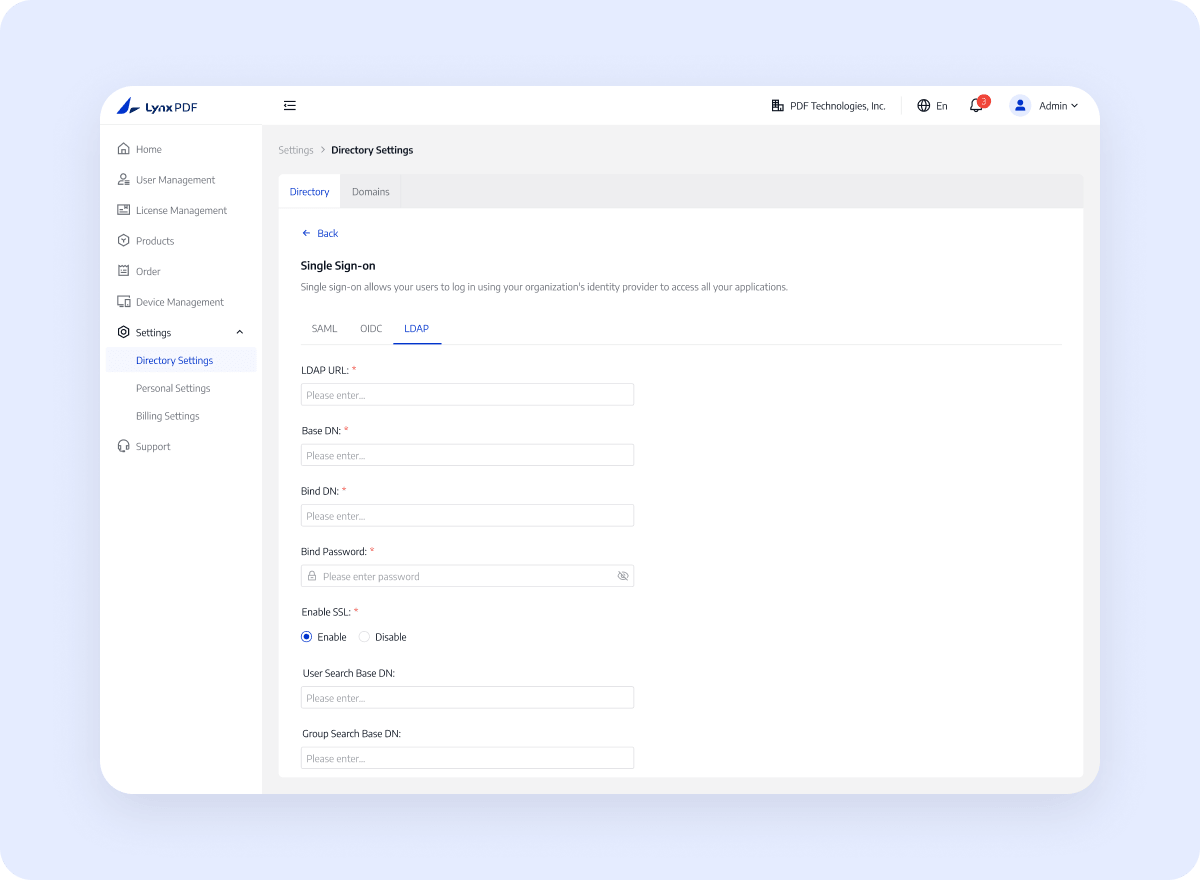
디렉터리 호스트, 포트, 바인드 계정, 인증서, 네트워크 액세스 및 사용자 매핑을 확인합니다. 디렉터리 동기화는 AD 거버넌스를 대체하거나 라이선스를 자동으로 할당하지 않습니다.
LynxPDF는 LDAP 또는 LDAPS를 통한 Windows Active Directory 연결을 지원합니다.
IT는 디렉터리 호스트, 포트, 읽기 전용 바인딩 계정 및 사용자 매핑을 제어합니다.
LDAPS는 CA 인증서를 사용하여 디렉터리 서버 신뢰 체인을 확인할 수 있습니다.
디렉터리 호스트, 포트 389 또는 636 및 읽기 전용 바인드 계정을 준비합니다.
LDAPS가 필요한 경우 CA 인증서와 네트워크 액세스를 준비하십시오.
액세스 권한을 할당하기 전에 연결을 테스트하고 동기화된 사용자를 검토하세요.
설정부터 확인까지 명확한 경로를 따르세요.
Windows AD 세부 정보 및 전용 읽기 전용 바인드 계정을 준비합니다.
포트 389에서 LDAP를 사용하거나 포트 636에서 LDAPS를 사용하고 환경에 맞게 디렉터리 연결을 구성합니다.
LDAPS 신뢰가 필요한 경우 매개변수를 구성하고 CA 인증서를 업로드합니다.
연결을 테스트하고, 사용자를 동기화하고, 디렉터리 사용자 목록을 검토합니다.
디렉터리 유지 관리를 줄이고 연결 요구 사항 및 라이선스 경계를 더 쉽게 검토할 수 있도록 합니다
테스트된 디렉터리 연결과 동기화된 사용자 목록은 IT 부서에 제어된 LynxPDF 액세스 관리를 위한 보다 명확한 기반을 제공합니다.
IT가 동기화 및 액세스 결과를 확인할 수 있도록 확인된 디렉터리 및 액세스 설정을 사용합니다.
담당 관리자에게 환경, 권한, 버전, 최종 출시 범위를 확인하도록 하세요.
일반 PDF 도구와 비교하여 LynxPDF가 엔터프라이즈 워크플로에 어떻게 적합한지 확인하십시오
다양한 장치 및 IT 요구 사항에 대한 Windows Server, Intune, GPO, RDS 및 SCCM 배포 방식을 지원합니다.
로컬 또는 클라우드 배포 경로를 통해 제한된 네트워크 또는 로컬 데이터 관리 시나리오에 적합합니다.
Admin Console, SSO, 라이선스 관리, 대량 배포를 하나의 기업 워크플로우로 통합하여 시스템 전반에 걸쳐 반복되는 구성 및 유지 관리를 줄입니다.